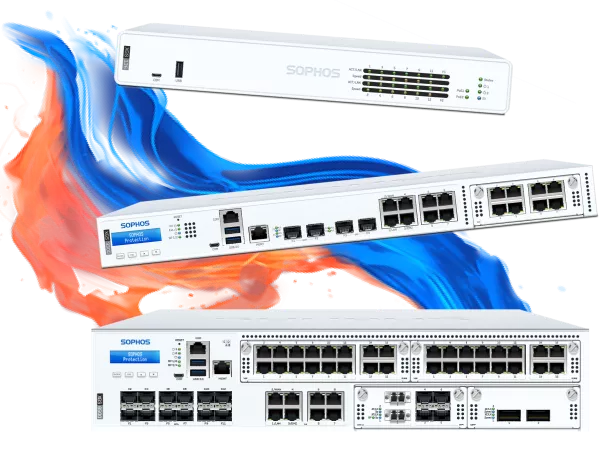
Sophos XGS Firewalls
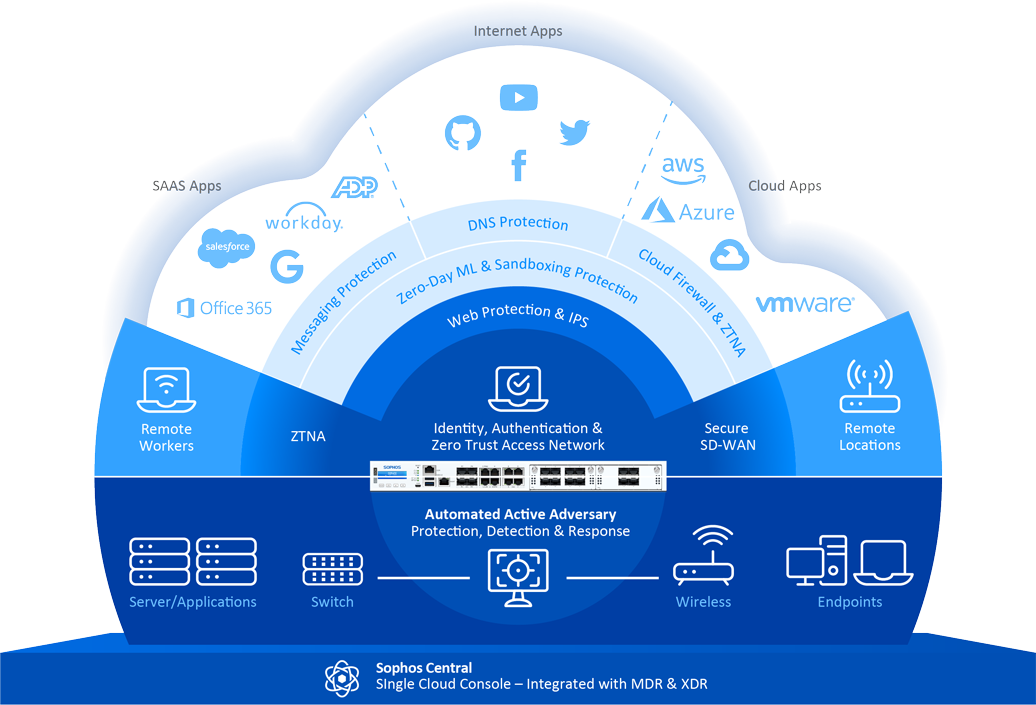
Sophos XGS Firewalls bidde leeschtungsstark Netzwierksécherheetsléisunge fir Entreprisen all Gréisst. Mat der XGS-Serie profitéiert Dir vu Spëtzeleeschtung, verbessertem Energieverbrauch a villfälteg Héichgeschwindegkeetsverbindungsoptiounen. Dës Firewalls si ideal fir kleng Entreprisen, Filialen a méi grouss Netzwierker, déi eng ëmfassend Sécherheet an nahtlos Konnektivitéit brauchen. Verwalt iwwer d'Sophos Central-Console hëllefe Iech dës Geräter, Bedroungen séier ze identifizéieren an dorop ze reagéieren.
Features vun der Sophos XGS Firewall
-
Héichleeschtungsfäegkeet: Ënnerstëtzung fir bis zu 46 Gbit/s Dateniwwerdroung
-
Erweidert Sécherheetsfunktiounen: Deep Packet Inspection, Zero-Day-Threat-Protection, an Next-Gen-Intrusion-Prevention-System (IPS)
-
Verbessert Energieeffizienz: Modeller wéi d'XGS 88 an XGS 108 si fanlos a schaffen roueg
-
Villsäiteg Konnektivitéit: Ënnerstëtzung fir 2.5 GE, SFP+ an en optionaalt 5G-Modul
-
Zentral Verwaltung: Verwaltung iwwer d'Sophos Central-Console fir nahtlos Bedrohungsidentifikatioun a -reaktioun.
-
Automatesch Bedrohungsisoléierung: Direkt Identifizéierung an Isolatioun vu kompromittéierte Systemer.
-
Erweidert Web-Schutzfunktiounen: Pharming-Schutz, HTTPS-Scanning a Kontroll vu potenziell ongewollten Apps.
-
Synchronized Security™: Sécherheets-Häerzschlag-Technologie zur Verknëppung vun Endpunkten a Firewalls fir koordinéiert Bedrohungsreaktiounen.
Ëmfangräich Deployment
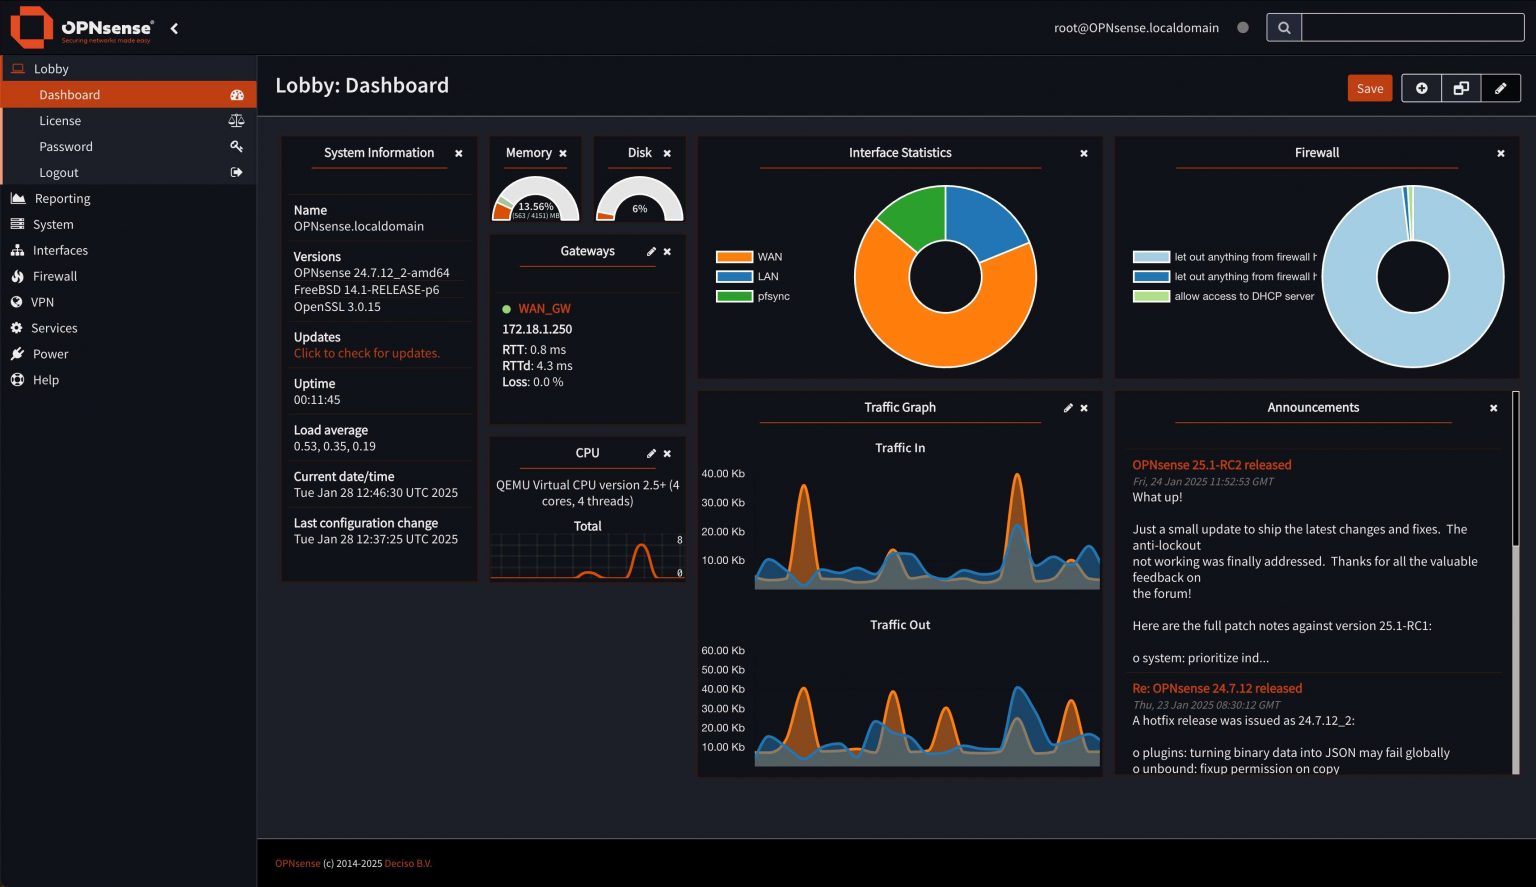
OPNsense kann op verschiddene Plattformen an Ëmfeld installéiert ginn, dorënner kierperlech Server, virtuell Maschinnen (VMs) op Plattforme wéi VMware, Hyper-V, KVM a VirtualBox, souwéi a Cloud-Ëmfeld wéi Amazon AWS, Microsoft Azure an Oracle Cloud. D'Installatioun erfollegt entweder iwwer eng Live-Ëmgéigend oder duerch virkonfiguréiert Images, déi op USB, SD-Kaarten, SSDs oder HDDs installéiert kënne ginn.
Kuckt gär an eisem Shop laanscht, do fannt Dir Offere fir déi dedizéiert Hardware-Appliances vun OPNsense
Features vun der OPNsense Firewall
Firewall
Ënnerstëtzung fir IPv4 an IPv6 mat Live-Usiicht op blockéiert oder duerchgelooss Verbindungen
Multi WAN
Ënnerstëtzung fir méi WAN-Verbindungen inklusiv Lastverdeelung a Failover.
Virtual Private Networking
Ënnerstëtzung fir IPsec, OpenVPN a plattformiwwergräifend Ënnerstëtzung fir Tinc a WireGuard.
Hardware Failover
Automatescht an nahtlost Hardware-Failover mat CARP fir héich Verfügbarkeet.
Intrusion Detection & Prevention
Inline-Intrusion-Préventioun mat Suricata a Proofpoint's Emerging Threats Open Rules.
Two-Factor Authentication (2FA)
Ënnerstëtzung fir 2FA am ganze System, inklusiv Benotzeruewerfläch a VPN-Servicer.
Routing Protocols
Ënnerstëtzung fir OSPF a BGP.
Traffic Shaping
Verwaltung a Priorisatioun vum Netzwierkverkéier.
Webfilter
Kategorienbaséiert Webfilterung a Proxy-Funktiounen.