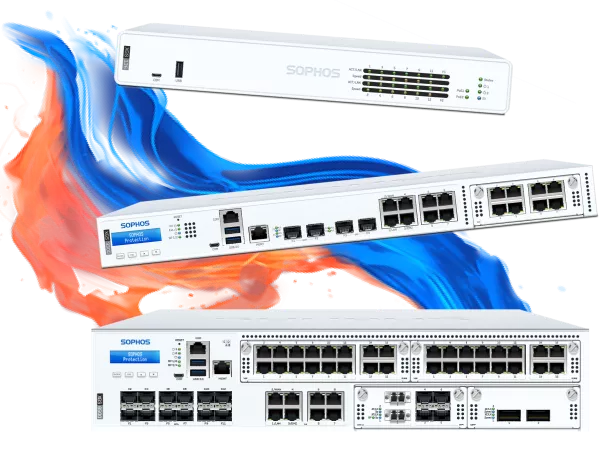
Sophos XGS eldveggir
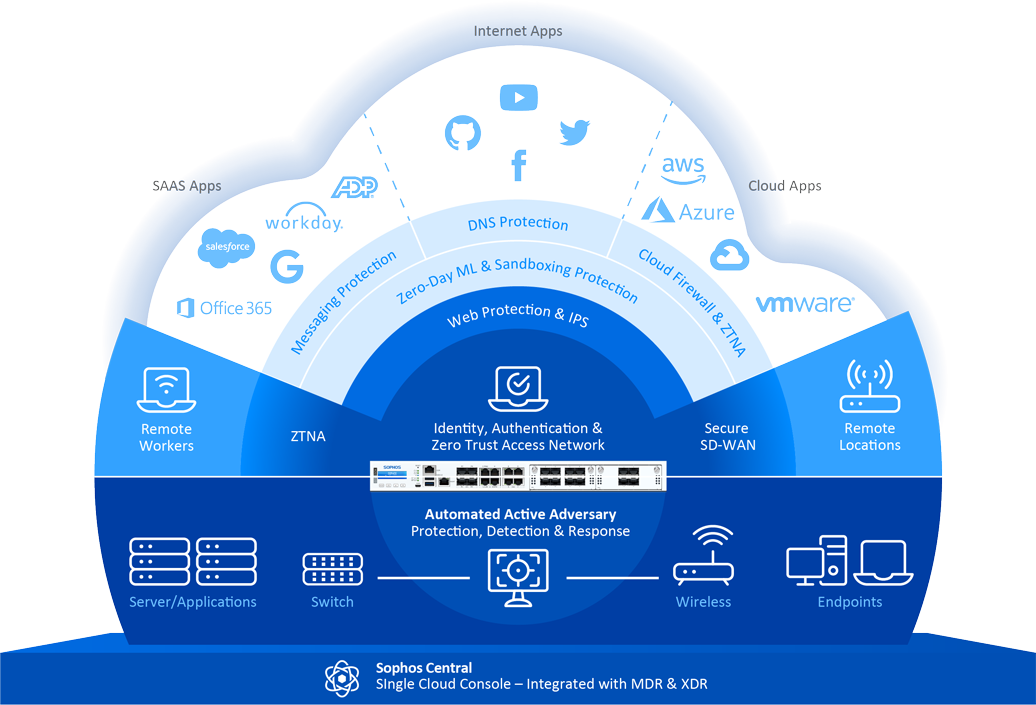
Sophos XGS eldveggir bjóða upp á öflugar netöryggislausnir fyrir fyrirtæki af öllum stærðum. Með XGS-línunni njótið þið fyrsta flokks afkasta, bættrar orkunýtni og fjölbreyttra háhraðatengimöguleika. Þessir eldveggir henta vel litlum fyrirtækjum, útibúum og stærri netum sem þurfa alhliða öryggi og hnökralausa tengingu. Stjórnað í gegnum Sophos Central-stjórnborðið hjálpa þessi tæki ykkur að greina ógnir fljótt og bregðast við þeim.
Eiginleikar Sophos XGS eldveggsins
-
Mikil afköst: Stuðningur við allt að 46 Gbit/s gagnaflutning
-
Aukin öryggisvirkni: Deep Packet Inspection, Zero-Day-Threat-Protection og Next-Gen-Intrusion-Prevention-System (IPS)
-
Bætt orkunýtni: Gerðir eins og XGS 88 og XGS 108 eru viftulausar og hljóðlausar
-
Fjölhæf tengigeta: Stuðningur við 2.5 GE, SFP+ og valfrjálsa 5G-einingu
-
Miðlæg stjórnun: Stjórnun í gegnum Sophos Central-stjórnborðið fyrir hnökralausa greiningu og viðbrögð við ógnum.
-
Sjálfvirk einangrun ógna: Tafarlaus greining og einangrun sýktra kerfa.
-
Aukin vefvarnarvirkni: Vörn gegn pharming, HTTPS-skönnun og stjórn á hugsanlega óæskilegum forritum.
-
Synchronized Security™: Öryggishjartsláttartækni til að tengja endapunkta og eldveggi fyrir samhæfð viðbrögð við ógnum.
Umfangsmikil uppsetning
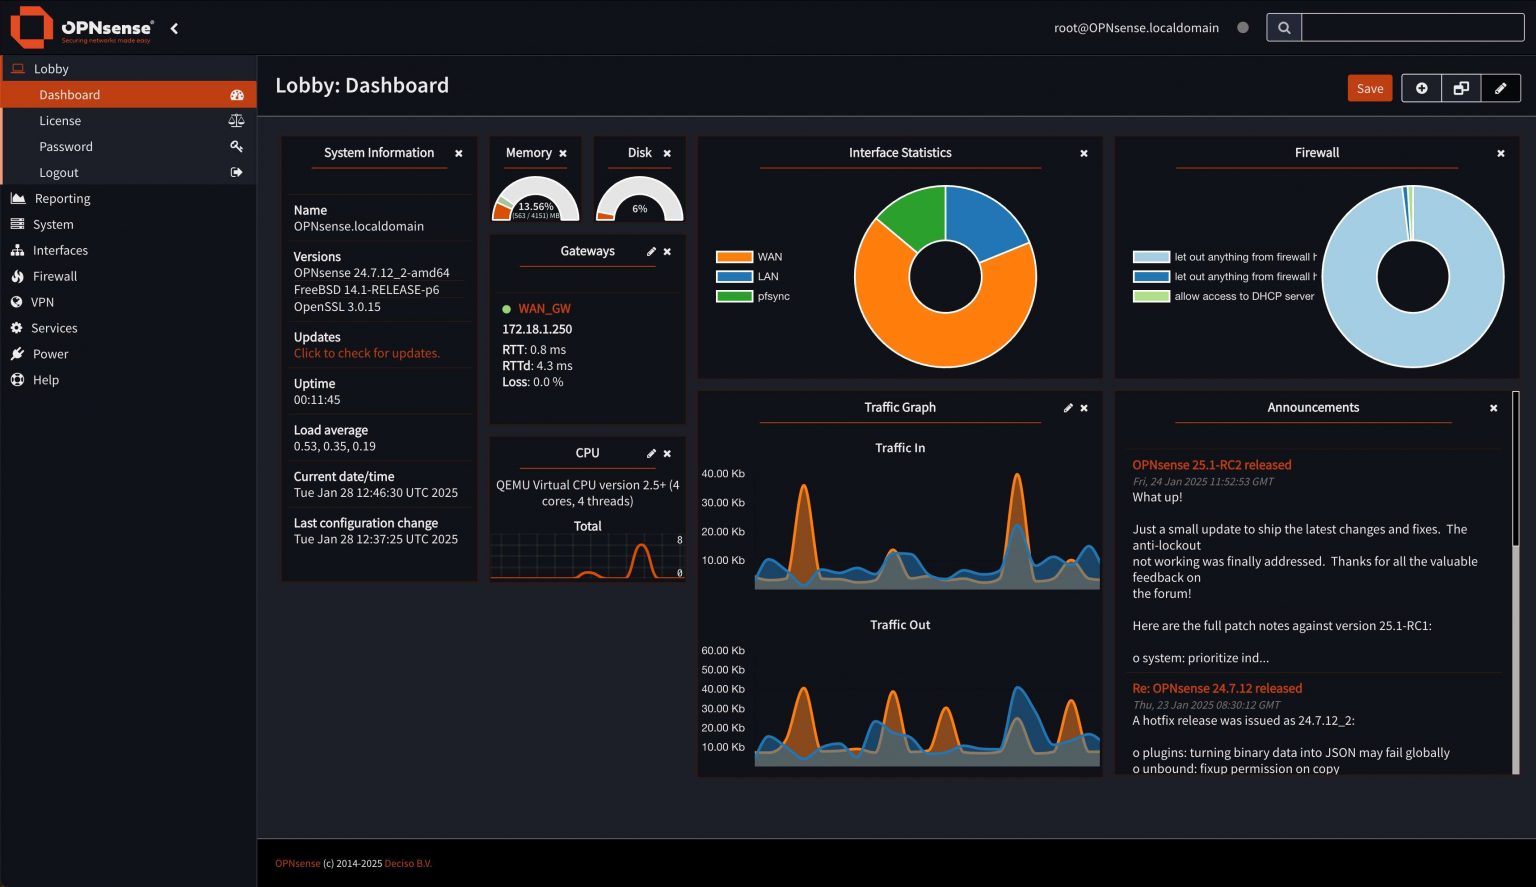
OPNsense má setja upp á ýmsum kerfum og í ýmsu umhverfi, þar á meðal á líkamlegum netþjónum, sýndarvélum (VM) á kerfum eins og VMware, Hyper-V, KVM og VirtualBox, sem og í skýjaumhverfi eins og Amazon AWS, Microsoft Azure og Oracle Cloud. Uppsetningin fer fram annaðhvort í gegnum Live-umhverfi eða með fyrirfram stilltum myndum sem hægt er að setja upp á USB, SD-kort, SSD eða HDD.
Lítið endilega við í versluninni okkar, þar finnið þið tilboð á sérhæfðum vélbúnaðartækjum (appliances) frá OPNsense
Eiginleikar OPNsense eldveggsins
Eldveggur
Stuðningur við IPv4 og IPv6 með rauntímayfirliti yfir lokaðar eða leyfðar tengingar
Multi WAN
Stuðningur við margar WAN-tengingar, þar á meðal álagsdreifingu og Failover.
Sýndareinkanet
Stuðningur við IPsec, OpenVPN og stuðning við Tinc og WireGuard á mörgum kerfum.
Vélbúnaðar-Failover
Sjálfvirkt og hnökralaust vélbúnaðar-Failover með CARP fyrir mikið aðgengi.
Innbrotsgreining & -vörn
Inline-innbrotsvörn með Suricata og Proofpoint's Emerging Threats Open Rules.
Tveggja þátta auðkenning (2FA)
Stuðningur við 2FA í öllu kerfinu, þar á meðal notendaviðmóti og VPN-þjónustum.
Leiðarvalssamskiptareglur
Stuðningur við OSPF og BGP.
Umferðarmótun
Stjórnun og forgangsröðun netumferðar.
Vefsía
Vefsíun eftir flokkum og proxy-virkni.