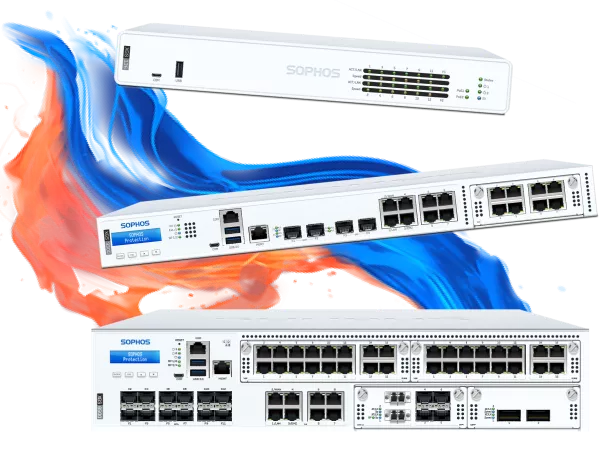
Sophos XGS ugunsmūri
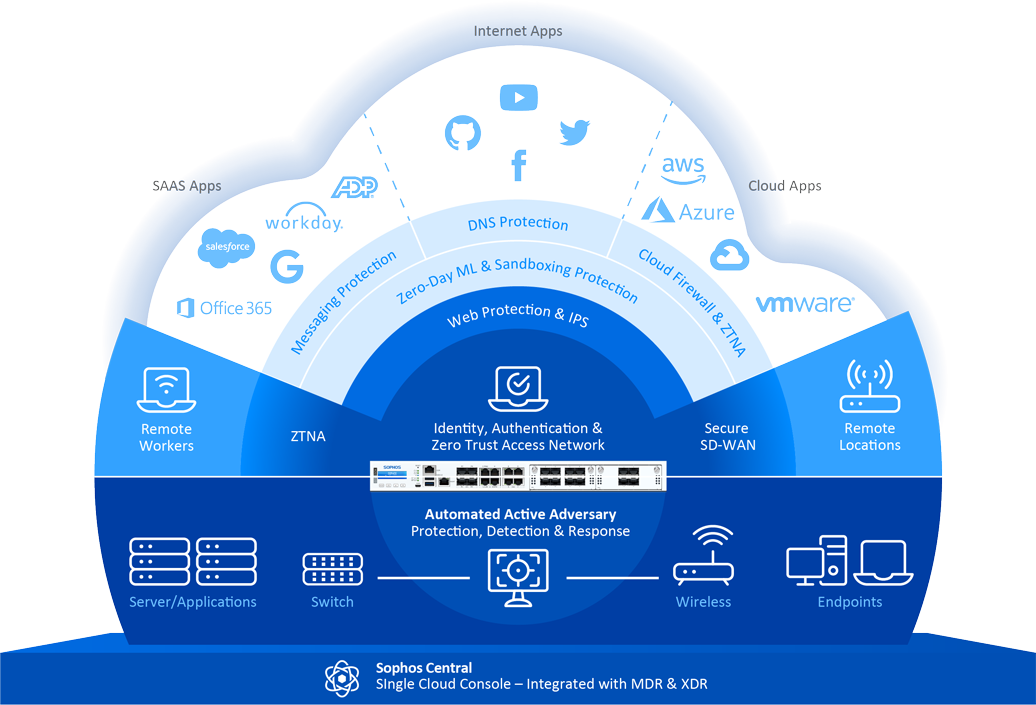
Sophos XGS ugunsmūri piedāvā jaudīgus tīkla drošības risinājumus jebkura izmēra uzņēmumiem. Ar XGS sēriju Jūs gūstat labumu no pirmklasīgas veiktspējas, uzlabota enerģijas patēriņa un daudzveidīgām ātrdarbīgu savienojumu iespējām. Šie ugunsmūri ir ideāli piemēroti maziem uzņēmumiem, filiālēm un lielākiem tīkliem, kam nepieciešama visaptveroša drošība un nevainojama savienojamība. Tos pārvalda ar Sophos Central konsoli, un šīs ierīces palīdz Jums ātri identificēt draudus un uz tiem reaģēt.
Sophos XGS ugunsmūra funkcijas
-
Augsta veiktspēja: atbalsts datu pārraidei līdz pat 46 Gbit/s
-
Paplašinātas drošības funkcijas: Deep Packet Inspection, Zero-Day-Threat-Protection un jaunākās paaudzes Intrusion Prevention System (IPS)
-
Uzlabota energoefektivitāte: tādi modeļi kā XGS 88 un XGS 108 ir bez ventilatora un darbojas klusi
-
Daudzpusīga savienojamība: atbalsts 2.5 GE, SFP+ un izvēles 5G modulim
-
Centralizēta pārvaldība: pārvaldība ar Sophos Central konsoli nevainojamai draudu identificēšanai un reaģēšanai.
-
Automātiska draudu izolēšana: kompromitētu sistēmu tūlītēja identificēšana un izolēšana.
-
Paplašinātas tīmekļa aizsardzības funkcijas: aizsardzība pret pharming, HTTPS skenēšana un potenciāli nevēlamu lietotņu kontrole.
-
Synchronized Security™: Security Heartbeat tehnoloģija galapunktu un ugunsmūru savienošanai koordinētai reaģēšanai uz draudiem.
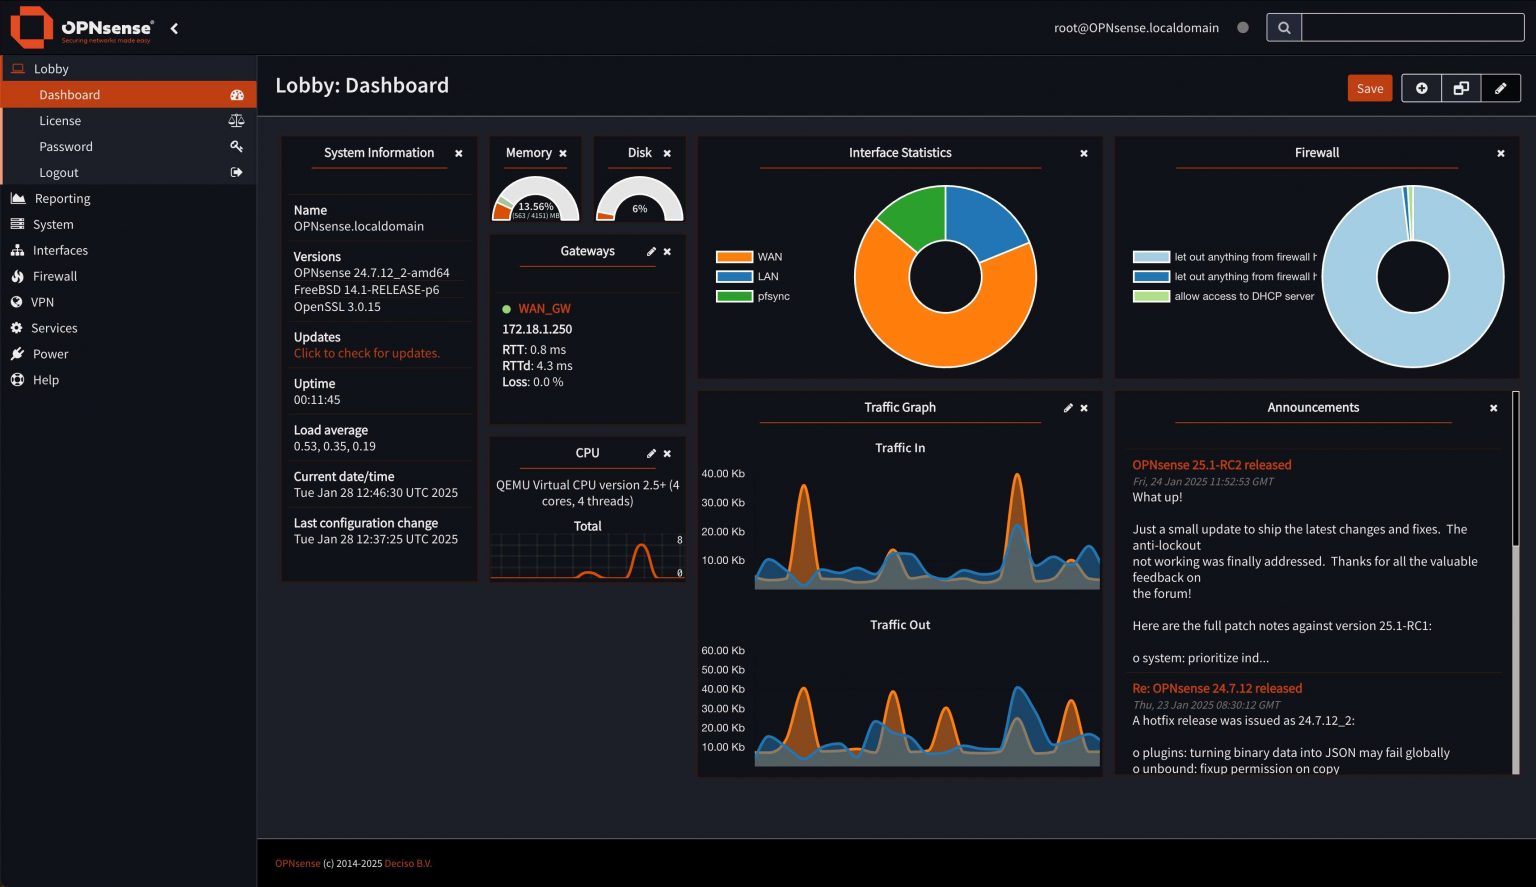
Plašas izvietošanas iespējas
OPNsense var instalēt dažādās platformās un vidēs, tostarp fiziskos serveros, virtuālajās mašīnās (VM) tādās platformās kā VMware, Hyper-V, KVM un VirtualBox, kā arī mākoņvidēs, piemēram, Amazon AWS, Microsoft Azure un Oracle Cloud. Instalēšana notiek vai nu ar live vidi, vai ar iepriekš konfigurētiem attēliem, ko var instalēt USB, SD kartēs, SSD vai HDD diskos.
Ieskatieties mūsu veikalā, kur atradīsiet piedāvājumus OPNsense specializētajām aparatūras ierīcēm
OPNsense ugunsmūra funkcijas
Ugunsmūris
Atbalsts IPv4 un IPv6 ar tiešraides skatu uz bloķētiem vai atļautiem savienojumiem
Multi WAN
Atbalsts vairākiem WAN savienojumiem, ieskaitot slodzes sadali un failover.
Virtual Private Networking
Atbalsts IPsec, OpenVPN un starpplatformu atbalsts Tinc un WireGuard.
Hardware Failover
Automātisks un nevainojams aparatūras failover ar CARP augstai pieejamībai.
Intrusion Detection & Prevention
Inline Intrusion Prevention ar Suricata un Proofpoint's Emerging Threats Open Rules.
Two-Factor Authentication (2FA)
Atbalsts 2FA visā sistēmā, tostarp lietotāja saskarnē un VPN pakalpojumos.
Routing Protocols
Atbalsts OSPF un BGP.
Traffic Shaping
Tīkla trafika pārvaldība un prioritizēšana.
Tīmekļa filtrs
Uz kategorijām balstīta tīmekļa filtrēšana un starpniekservera funkcijas.