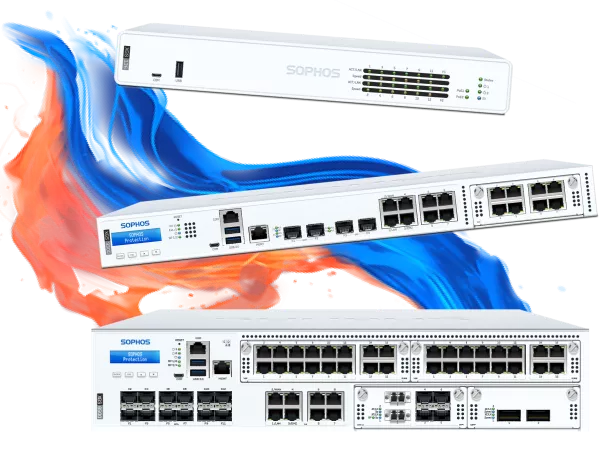
Sophos XGS tűzfalak
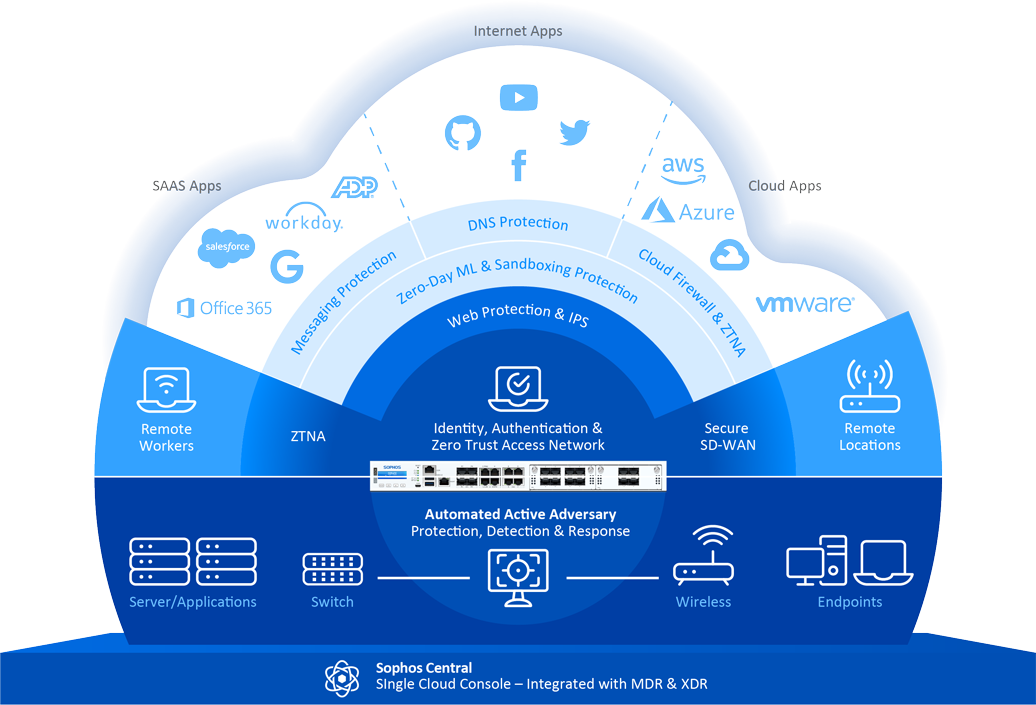
A Sophos XGS tűzfalak nagy teljesítményű hálózatbiztonsági megoldásokat kínálnak bármilyen méretű vállalkozás számára. Az XGS sorozat kiemelkedő teljesítményt, kedvezőbb energiafogyasztást és sokféle nagy sebességű csatlakozási lehetőséget biztosít. Ezek a tűzfalak ideálisak kisvállalkozások, fióktelepek és nagyobb hálózatok számára, amelyeknek átfogó biztonságra és zavartalan kapcsolatra van szükségük. A Sophos Central konzolon keresztül felügyelhető eszközök segítenek a fenyegetések gyors azonosításában és kezelésében.
A Sophos XGS tűzfal funkciói
-
Nagy teljesítmény: Akár 46 Gbit/s adatátviteli sebesség támogatása
-
Fejlett biztonsági funkciók: Mélyreható csomagvizsgálat, nulladik napi fenyegetések elleni védelem és új generációs behatolásmegelőző rendszer (IPS)
-
Jobb energiahatékonyság: Az olyan modellek, mint az XGS 88 és az XGS 108, ventilátor nélkül, hangtalanul működnek
-
Sokoldalú csatlakoztathatóság: 2.5 GE, SFP+ és opcionális 5G-modul támogatása
-
Központi felügyelet: Felügyelet a Sophos Central konzolon keresztül a fenyegetések zökkenőmentes azonosításához és kezeléséhez.
-
A fenyegetések automatikus elkülönítése: A kompromittált rendszerek azonnali azonosítása és elkülönítése.
-
Fejlett webvédelmi funkciók: Pharming elleni védelem, HTTPS-vizsgálat és a potenciálisan kéretlen alkalmazások felügyelete.
-
Synchronized Security™: Biztonsági szívveréstechnológia a végpontok és tűzfalak összekapcsolásához, a fenyegetések összehangolt kezelésére.
Sokoldalú telepítési lehetőségek
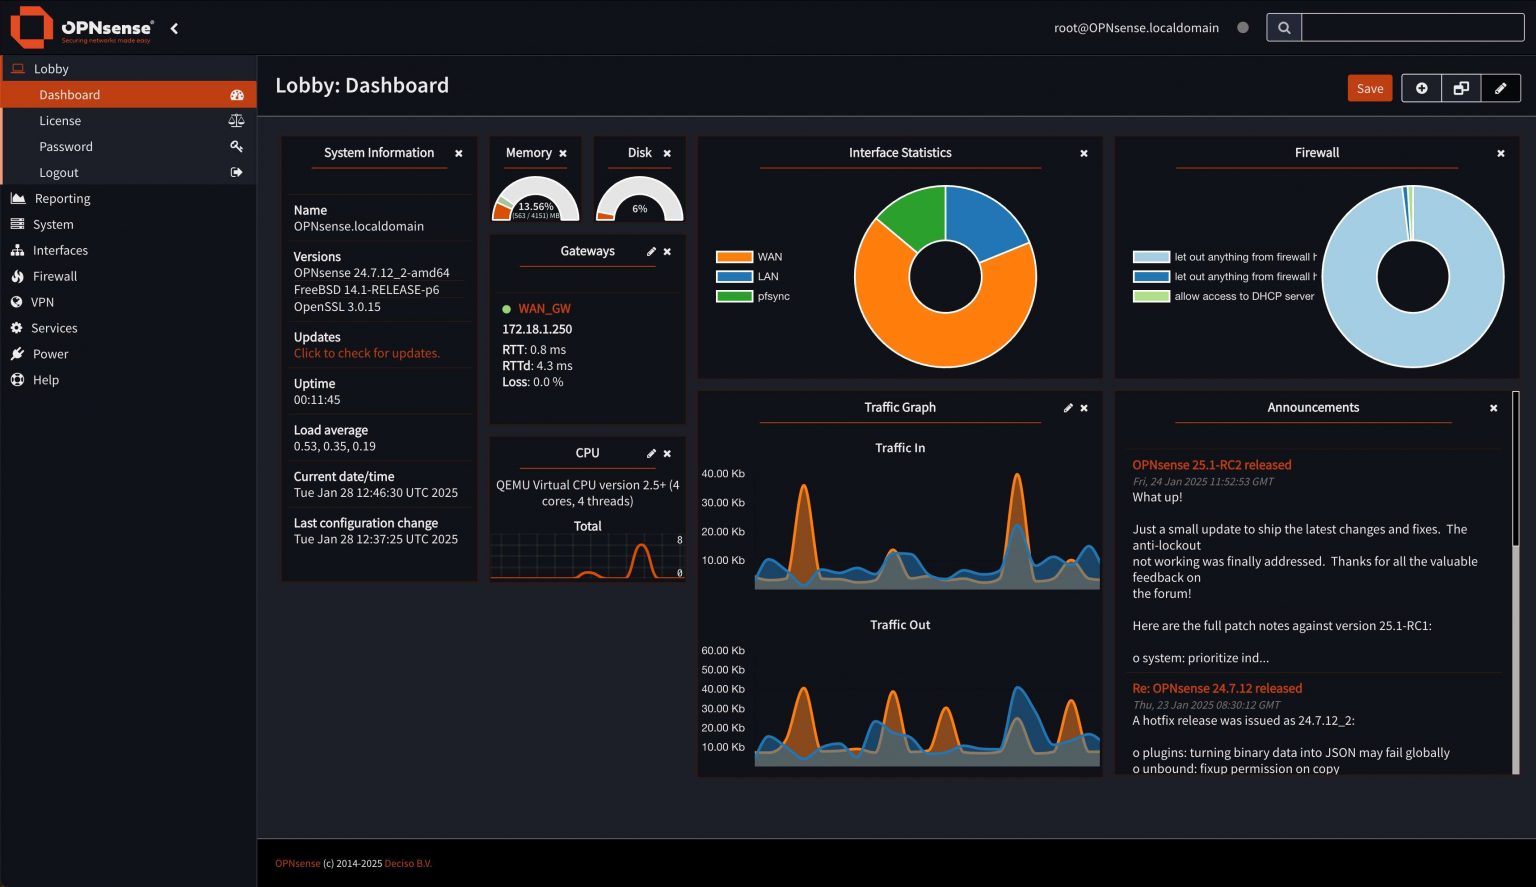
Az OPNsense különféle platformokra és környezetekbe telepíthető, többek között fizikai szerverekre, virtuális gépekre (VM) olyan platformokon, mint a VMware, Hyper-V, KVM és VirtualBox, valamint felhőkörnyezetekbe, például az Amazon AWS, Microsoft Azure és Oracle Cloud rendszereibe. A telepítés élő környezetből vagy előre konfigurált lemezképek használatával történhet, amelyek USB-re, SD-kártyára, SSD-re vagy HDD-re telepíthetők.
Látogasson el webáruházunkba, ahol az OPNsense dedikált hardveres készülékeire vonatkozó ajánlatokat talál
Az OPNsense tűzfal funkciói
Tűzfal
IPv4 és IPv6 támogatása a blokkolt és engedélyezett kapcsolatok valós idejű megjelenítésével
Multi WAN
Több WAN-kapcsolat támogatása terheléselosztással és automatikus átállással.
Virtuális magánhálózat
IPsec és OpenVPN támogatása, valamint a Tinc és WireGuard platformfüggetlen támogatása.
Hardveres átállás
Automatikus és zökkenőmentes hardveres átállás CARP használatával a magas rendelkezésre állásért.
Behatolásészlelés & -megelőzés
Forgalomba épített behatolásmegelőzés Suricata és a Proofpoint Emerging Threats Open Rules használatával.
Kétfaktoros hitelesítés (2FA)
2FA támogatása a teljes rendszerben, beleértve a felhasználói felületet és a VPN-szolgáltatásokat.
Útválasztási protokollok
OSPF és BGP támogatása.
Forgalomszabályozás
A hálózati forgalom kezelése és prioritásának meghatározása.
Webszűrő
Kategóriaalapú webszűrés és proxyfunkciók.