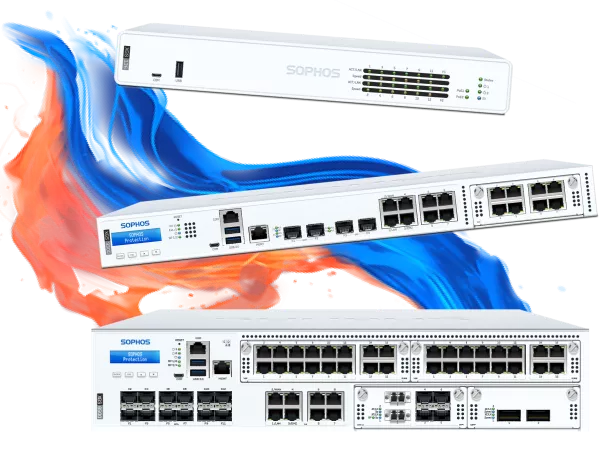
Firewalle Sophos XGS
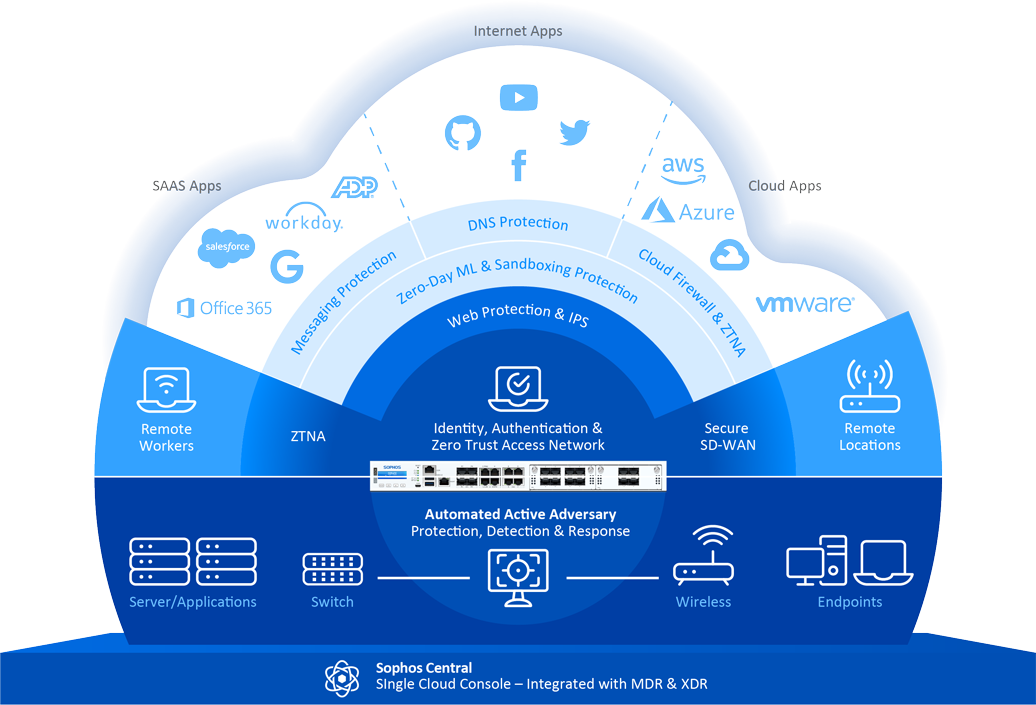
Firewalle Sophos XGS oferują wydajne rozwiązania bezpieczeństwa sieci dla firm każdej wielkości. Dzięki serii XGS zyskują Państwo najwyższą wydajność, zmniejszone zużycie energii i różnorodne opcje szybkich połączeń. Te firewalle są idealne dla małych firm, oddziałów i większych sieci, które potrzebują kompleksowego bezpieczeństwa i płynnej łączności. Zarządzane za pomocą konsoli Sophos Central, urządzenia te pomagają szybko identyfikować zagrożenia i na nie reagować.
Funkcje firewalla Sophos XGS
-
Wysoka wydajność: obsługa transferu danych do 46 Gbit/s
-
Zaawansowane funkcje bezpieczeństwa: Deep Packet Inspection, Zero-Day-Threat-Protection oraz Next-Gen-Intrusion-Prevention-System (IPS)
-
Lepsza efektywność energetyczna: modele takie jak XGS 88 i XGS 108 są bezwentylatorowe i pracują bezgłośnie
-
Wszechstronna łączność: obsługa 2.5 GE, SFP+ i opcjonalnego modułu 5G
-
Zarządzanie centralne: zarządzanie za pomocą konsoli Sophos Central dla płynnego wykrywania zagrożeń i reagowania na nie.
-
Automatyczna izolacja zagrożeń: natychmiastowa identyfikacja i izolacja skompromitowanych systemów.
-
Zaawansowana ochrona sieciowa: ochrona przed pharmingiem, skanowanie HTTPS i kontrola potencjalnie niechcianych aplikacji.
-
Synchronized Security™: technologia Security Heartbeat do łączenia punktów końcowych i firewalli w celu skoordynowanej reakcji na zagrożenia.
Wszechstronne wdrażanie
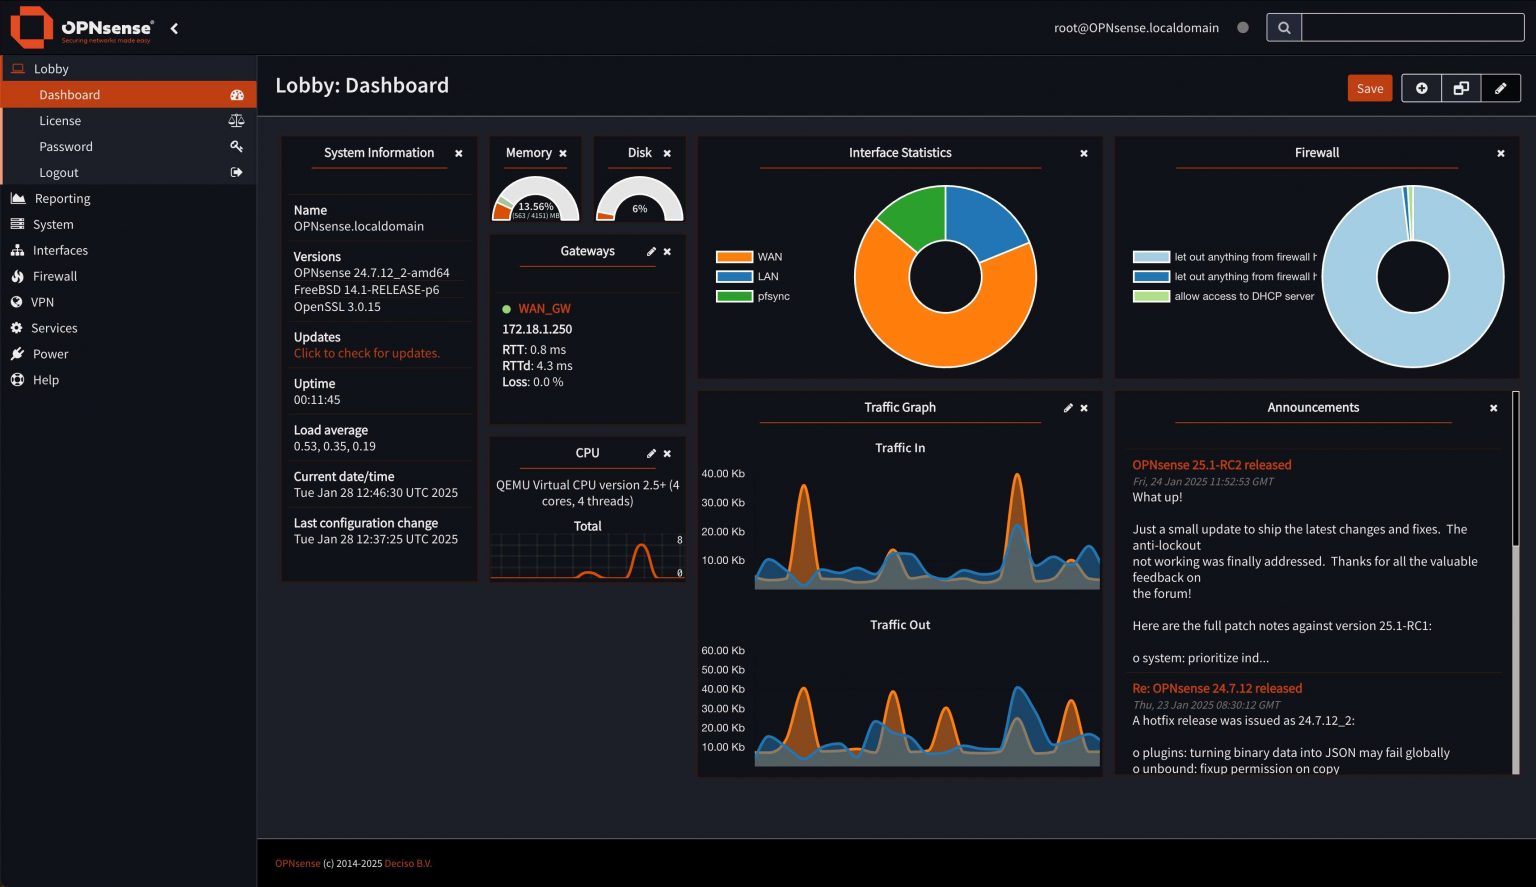
OPNsense można instalować na różnych platformach i w różnych środowiskach, w tym na serwerach fizycznych, maszynach wirtualnych (VM) na platformach takich jak VMware, Hyper-V, KVM i VirtualBox, a także w środowiskach chmurowych, takich jak Amazon AWS, Microsoft Azure i Oracle Cloud. Instalacja odbywa się albo ze środowiska live, albo za pomocą wstępnie skonfigurowanych obrazów, które można zainstalować na USB, kartach SD, dyskach SSD lub HDD.
Zapraszamy do naszego sklepu, gdzie znajdą Państwo oferty dedykowanych urządzeń sprzętowych OPNsense
Funkcje firewalla OPNsense
Firewall
Obsługa IPv4 i IPv6 z podglądem na żywo zablokowanych i przepuszczonych połączeń
Multi WAN
Obsługa wielu połączeń WAN, w tym równoważenie obciążenia i failover.
Wirtualne sieci prywatne
Obsługa IPsec, OpenVPN oraz wieloplatformowa obsługa Tinc i WireGuard.
Failover sprzętowy
Automatyczny i płynny failover sprzętowy z CARP zapewniający wysoką dostępność.
Wykrywanie & zapobieganie włamaniom
Inline-prewencja włamań z Suricata i Proofpoint's Emerging Threats Open Rules.
Uwierzytelnianie dwuskładnikowe (2FA)
Obsługa 2FA w całym systemie, w tym interfejsu użytkownika i usług VPN.
Protokoły routingu
Obsługa OSPF i BGP.
Kształtowanie ruchu
Zarządzanie ruchem sieciowym i nadawanie mu priorytetów.
Filtr internetowy
Filtrowanie stron internetowych według kategorii i funkcje proxy.