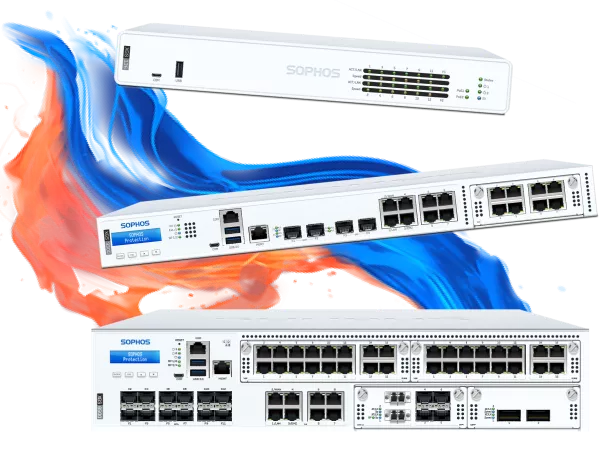
Брандмаўэры Sophos XGS
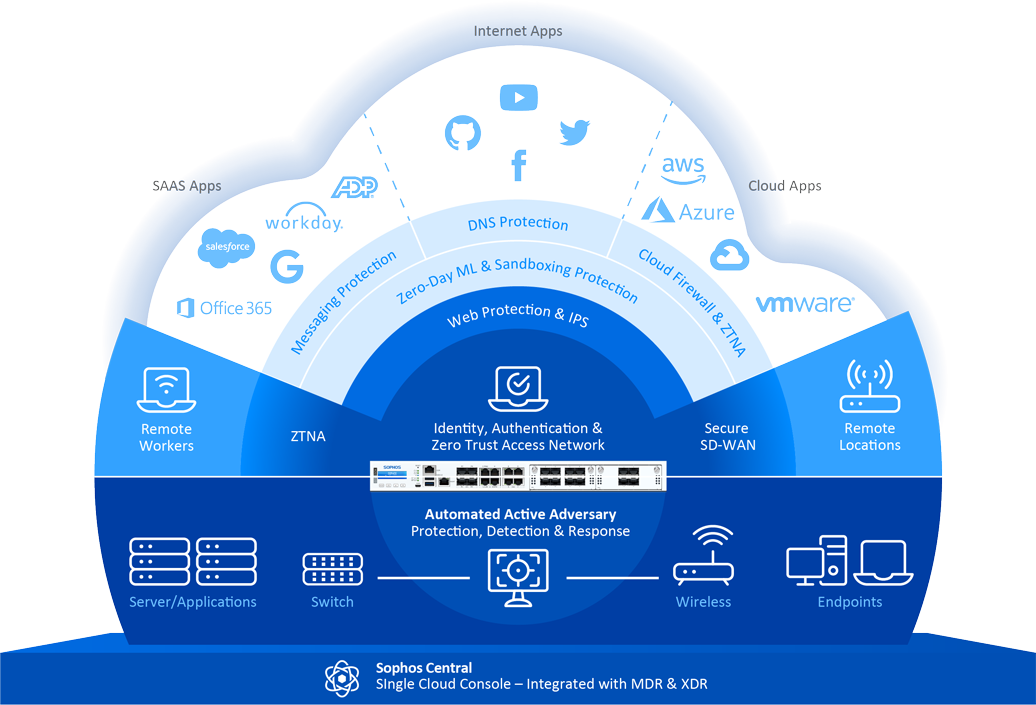
Брандмаўэры Sophos XGS прапануюць магутныя рашэнні сеткавай бяспекі для кампаній любога памеру. З серыяй XGS вы атрымліваеце першакласную прадукцыйнасць, палепшанае энергаспажыванне і разнастайныя варыянты высакахуткасных злучэнняў. Гэтыя брандмаўэры ідэальна падыходзяць для малых кампаній, філіялаў і буйных сетак, якім патрэбныя камплексная бяспека і бесперабойная сувязь. Пры кіраванні праз кансоль Sophos Central гэтыя прылады дапамагаюць вам хутка выяўляць пагрозы і рэагаваць на іх.
Функцыі брандмаўэра Sophos XGS
-
Высокая прадукцыйнасць: падтрымка перадачы даных да 46 Гбіт/с
-
Пашыраныя функцыі бяспекі: Deep Packet Inspection, Zero-Day-Threat-Protection і Next-Gen-Intrusion-Prevention-System (IPS)
-
Палепшаная энергаэфектыўнасць: мадэлі, такія як XGS 88 і XGS 108, не маюць вентылятараў і працуюць бясшумна
-
Універсальная падключальнасць: падтрымка 2.5 GE, SFP+ і дадатковага модуля 5G
-
Цэнтралізаванае кіраванне: кіраванне праз кансоль Sophos Central для бесперабойнага выяўлення пагроз і рэагавання на іх.
-
Аўтаматычная ізаляцыя пагроз: імгненнае выяўленне і ізаляцыя скампраметаваных сістэм.
-
Пашыраныя функцыі вэб-абароны: абарона ад фармінгу, HTTPS-сканіраванне і кантроль патэнцыйна непажаданых прыкладанняў.
-
Synchronized Security™: тэхналогія «сэрцабіцця бяспекі» для злучэння канчатковых прылад і брандмаўэраў з мэтай каардынаванага рэагавання на пагрозы.
Шырокае разгортванне
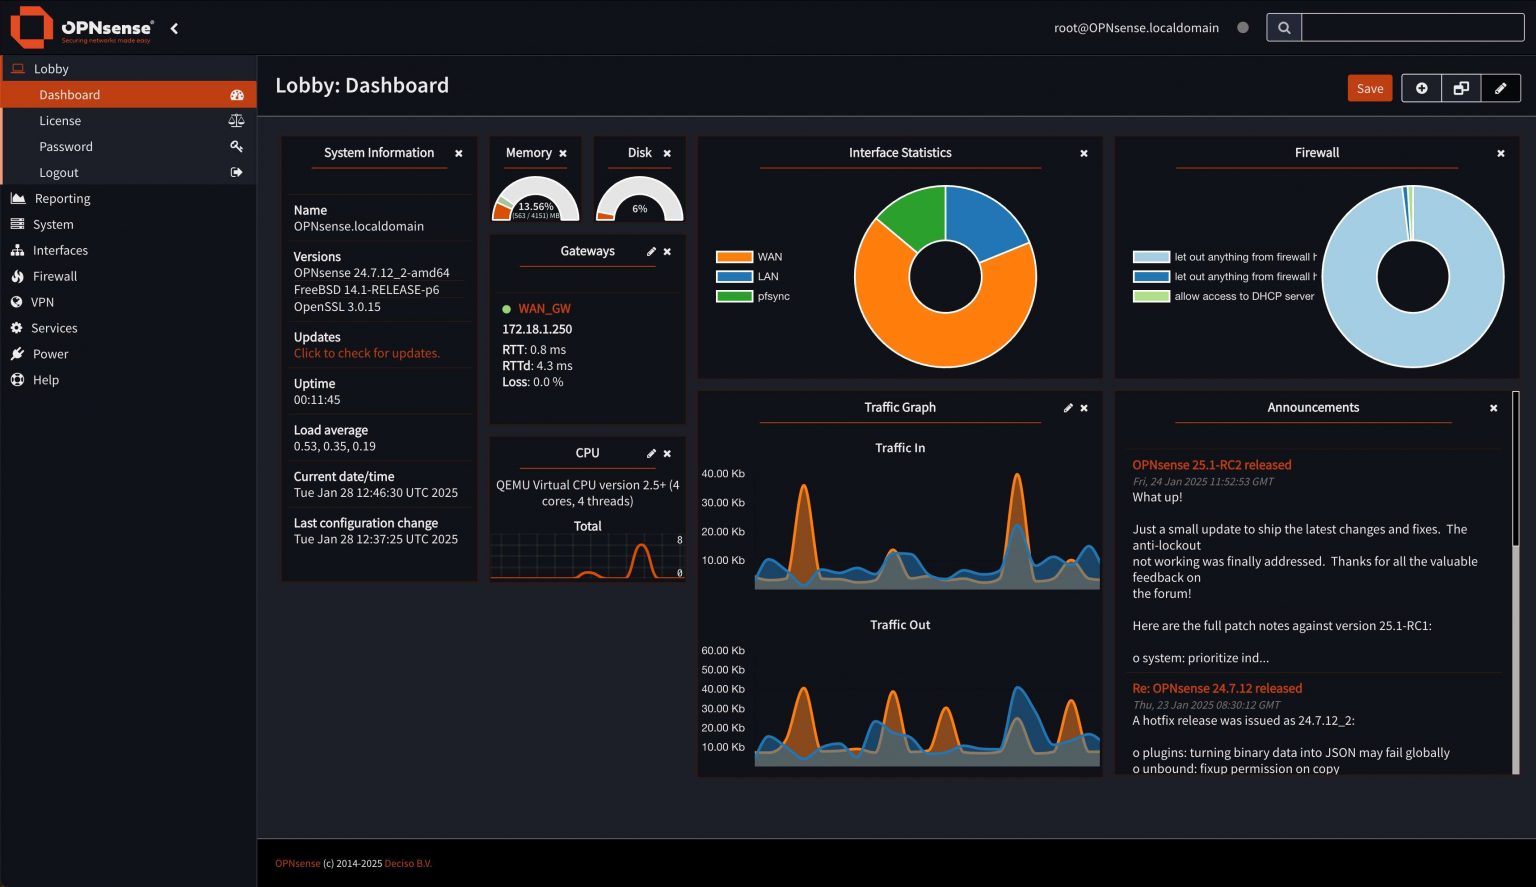
OPNsense можна ўсталёўваць на розных платформах і ў розных асяроддзях, у тым ліку на фізічных серверах, віртуальных машынах (ВМ) на такіх платформах, як VMware, Hyper-V, KVM і VirtualBox, а таксама ў воблачных асяроддзях, такіх як Amazon AWS, Microsoft Azure і Oracle Cloud. Усталяванне выконваецца альбо праз live-асяроддзе, альбо з дапамогай загадзя сканфігураваных вобразаў, якія можна ўсталяваць на USB, SD-карты, SSD або HDD.
Зазірніце ў нашу краму — там вы знойдзеце прапановы на спецыялізаваныя апаратныя прылады OPNsense
Функцыі брандмаўэра OPNsense
Брандмаўэр
Падтрымка IPv4 і IPv6 з праглядам у рэжыме рэальнага часу заблакаваных або прапушчаных злучэнняў
Multi WAN
Падтрымка некалькіх WAN-злучэнняў, уключаючы размеркаванне нагрузкі і failover.
Віртуальныя прыватныя сеткі
Падтрымка IPsec, OpenVPN і міжплатформавая падтрымка Tinc і WireGuard.
Апаратны failover
Аўтаматычны і бесперабойны апаратны failover з CARP для высокай даступнасці.
Выяўленне & прадухіленне ўварванняў
Inline-прадухіленне ўварванняў з Suricata і Proofpoint's Emerging Threats Open Rules.
Двухфактарная аўтэнтыфікацыя (2FA)
Падтрымка 2FA ва ўсёй сістэме, уключаючы карыстальніцкі інтэрфейс і VPN-службы.
Пратаколы маршрутызацыі
Падтрымка OSPF і BGP.
Фарміраванне трафіку
Кіраванне сеткавым трафікам і расстаноўка прыярытэтаў.
Вэб-фільтр
Фільтрацыя вэб-кантэнту па катэгорыях і функцыі проксі.