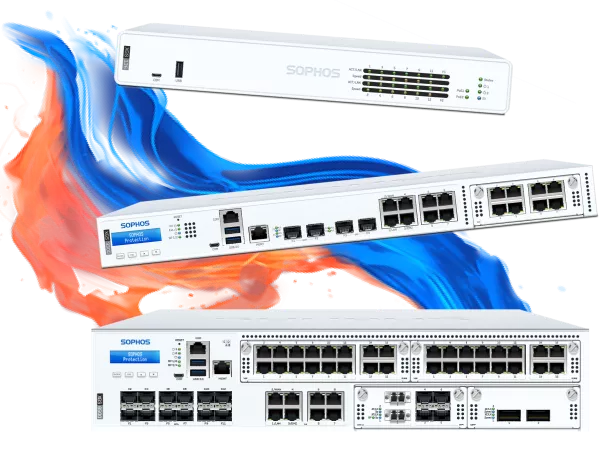
جدران حماية Sophos XGS
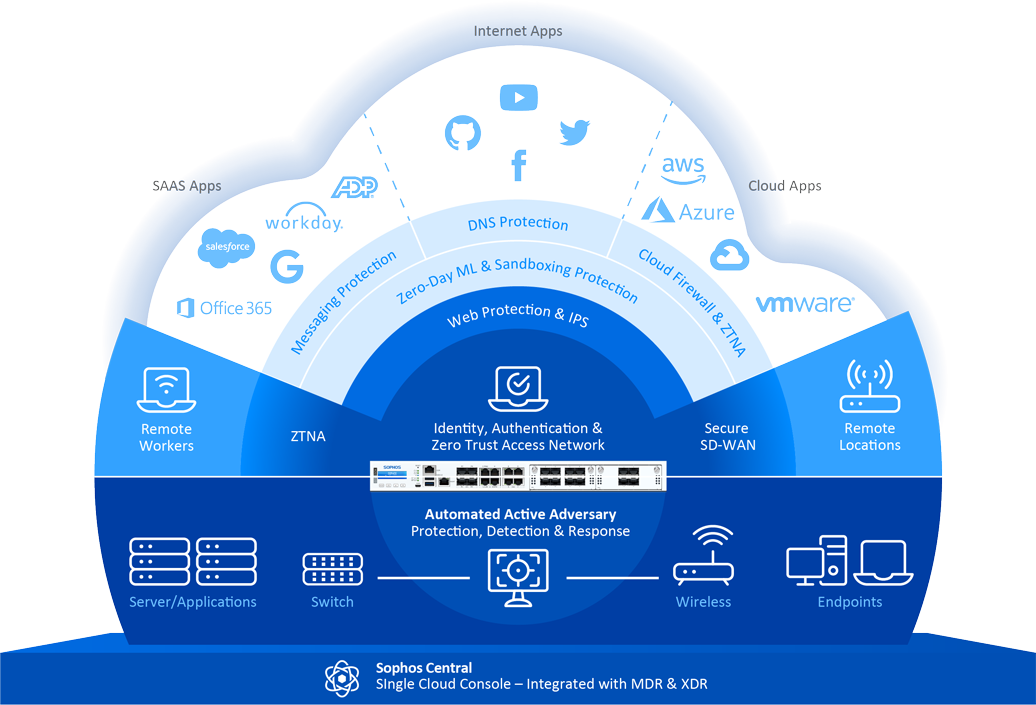
توفّر جدران حماية Sophos XGS حلولًا قوية لأمن الشبكات للشركات بمختلف أحجامها. ومع سلسلة XGS تستفيدون من أداء من الطراز الأول واستهلاك طاقة محسّن وخيارات اتصال متعددة عالية السرعة. وهذه الجدران مثالية للشركات الصغيرة والفروع والشبكات الأكبر التي تحتاج إلى أمان شامل واتصال سلس. وتُدار عبر وحدة تحكم Sophos Central، وتساعدكم هذه الأجهزة على تحديد التهديدات بسرعة والاستجابة لها.
ميزات جدار حماية Sophos XGS
-
أداء عالٍ: دعم نقل البيانات بسرعة تصل إلى 46 Gbit/s
-
وظائف أمان متقدمة: فحص الحزم العميق (Deep Packet Inspection) والحماية من تهديدات اليوم الصفري (Zero-Day) ونظام منع التسلل من الجيل التالي (IPS)
-
كفاءة طاقة محسّنة: طرازات مثل XGS 88 وXGS 108 بلا مراوح وتعمل بصمت تام
-
اتصال متعدد الاستخدامات: دعم 2.5 GE وSFP+ ووحدة 5G اختيارية
-
إدارة مركزية: الإدارة عبر وحدة تحكم Sophos Central لتحديد التهديدات والاستجابة لها بسلاسة.
-
عزل تلقائي للتهديدات: تحديد الأنظمة المخترقة وعزلها فورًا.
-
وظائف متقدمة لحماية الويب: الحماية من التلاعب بنظام أسماء النطاقات (Pharming) وفحص HTTPS والتحكم في التطبيقات التي قد تكون غير مرغوب فيها.
-
Synchronized Security™: تقنية نبض الأمان (Security Heartbeat) لربط نقاط النهاية بجدران الحماية من أجل استجابات منسّقة للتهديدات.
نشر واسع النطاق
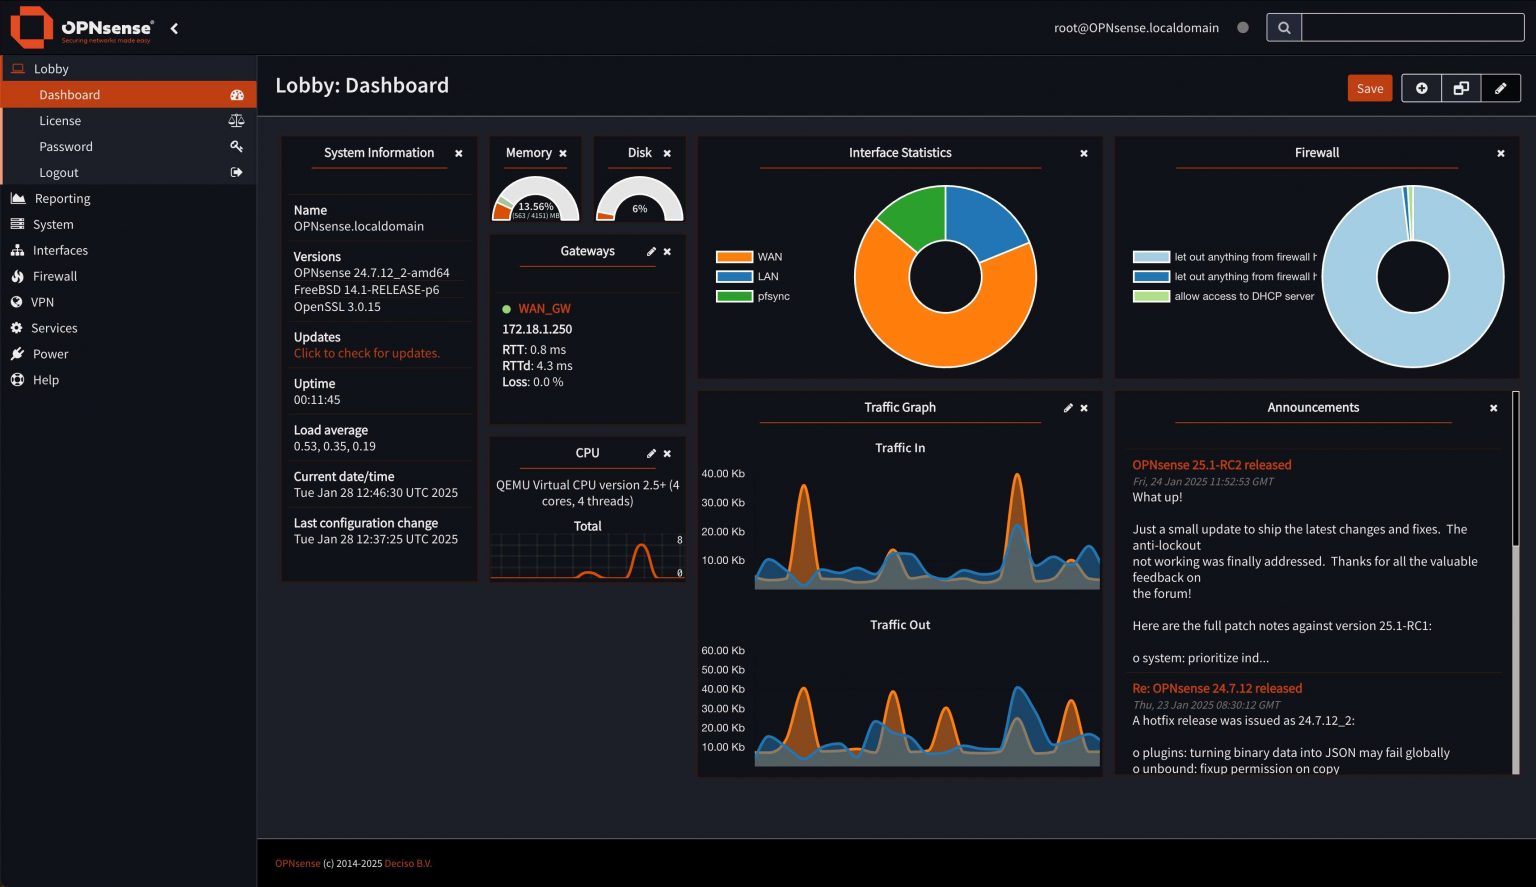
يمكن تثبيت OPNsense على منصات وبيئات مختلفة، منها الخوادم الفعلية والأجهزة الافتراضية (VMs) على منصات مثل VMware وHyper-V وKVM وVirtualBox، وكذلك في بيئات السحابة مثل Amazon AWS وMicrosoft Azure وOracle Cloud. ويتم التثبيت إما عبر بيئة حية (Live) أو من خلال صور مُعدّة مسبقًا يمكن تثبيتها على USB أو بطاقات SD أو SSD أو HDD.
تفضلوا بزيارة متجرنا، فستجدون فيه عروضًا لأجهزة OPNsense المخصصة (Hardware Appliances)
ميزات جدار حماية OPNsense
جدار الحماية (Firewall)
دعم IPv4 وIPv6 مع عرض مباشر للاتصالات المحظورة أو المسموح بها
Multi WAN
دعم اتصالات WAN متعددة، بما في ذلك توزيع الأحمال والتحويل التلقائي عند الأعطال (Failover).
الشبكات الخاصة الافتراضية (Virtual Private Networking)
دعم IPsec وOpenVPN ودعم متعدد المنصات لـ Tinc وWireGuard.
التحويل التلقائي للعتاد (Hardware Failover)
تحويل تلقائي وسلس للعتاد عند الأعطال باستخدام CARP لتوافر عالٍ.
كشف التسلل ومنعه (Intrusion Detection & Prevention)
منع التسلل المضمّن (Inline) باستخدام Suricata وقواعد Emerging Threats Open Rules من Proofpoint.
المصادقة الثنائية (Two-Factor Authentication, 2FA)
دعم المصادقة الثنائية 2FA في النظام بأكمله، بما في ذلك واجهة المستخدم وخدمات VPN.
بروتوكولات التوجيه (Routing Protocols)
دعم OSPF وBGP.
تشكيل حركة البيانات (Traffic Shaping)
إدارة حركة بيانات الشبكة وتحديد أولوياتها.
مرشّح الويب (Webfilter)
ترشيح الويب حسب الفئات ووظائف الوكيل (Proxy).