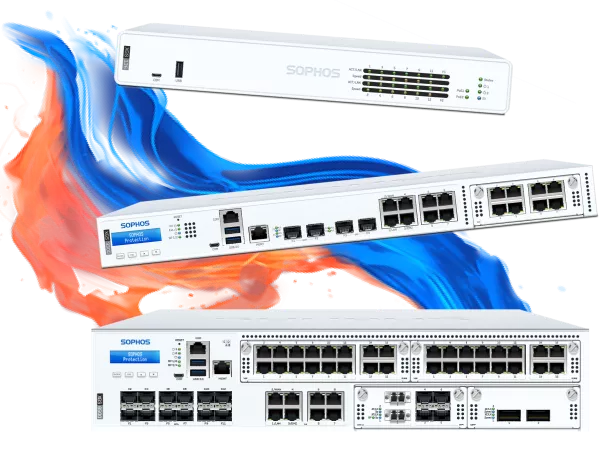
Sophos XGS-brannmurer
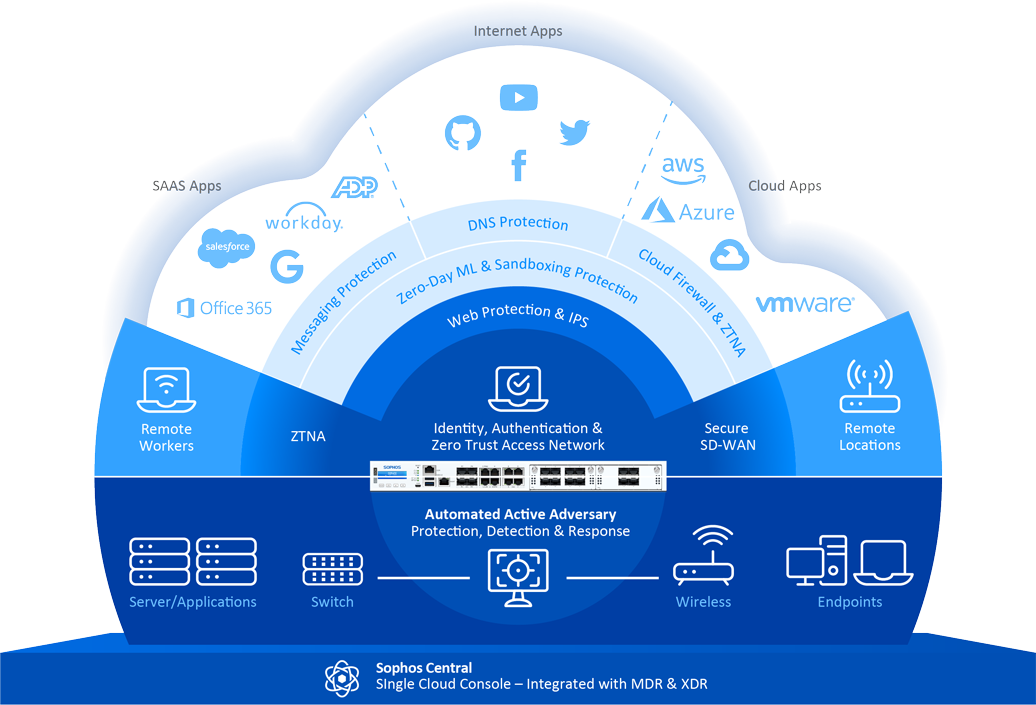
Sophos XGS-brannmurer tilbyr kraftfulle nettverkssikkerhetsløsninger for bedrifter i alle størrelser. Med XGS-serien får du førsteklasses ytelse, forbedret energiforbruk og et bredt utvalg av høyhastighetstilkoblinger. Disse brannmurene er ideelle for små bedrifter, filialer og større nettverk som trenger omfattende sikkerhet og sømløs konnektivitet. Administrert via Sophos Central-konsollen hjelper disse enhetene deg med å identifisere trusler raskt og reagere på dem.
Funksjoner i Sophos XGS-brannmuren
-
Høy ytelse: Støtte for dataoverføring på opptil 46 Gbit/s
-
Avanserte sikkerhetsfunksjoner: Deep Packet Inspection, Zero-Day-Threat-Protection og Next-Gen-Intrusion-Prevention-System (IPS)
-
Forbedret energieeffektivitet: Modeller som XGS 88 og XGS 108 er viftefrie og arbeider lydløst
-
Allsidig konnektivitet: Støtte for 2.5 GE, SFP+ og valgfri 5G-modul
-
Sentral administrasjon: Administrasjon via Sophos Central-konsollen for sømløs identifisering av og reaksjon på trusler.
-
Automatisk trusselisolering: Umiddelbar identifisering og isolering av kompromitterte systemer.
-
Avanserte nettbeskyttelsesfunksjoner: Pharming-beskyttelse, HTTPS-skanning og kontroll av potensielt uønskede apper.
-
Synchronized Security™: Security Heartbeat-teknologi som kobler sammen endepunkter og brannmurer for koordinerte trusselreaksjoner.
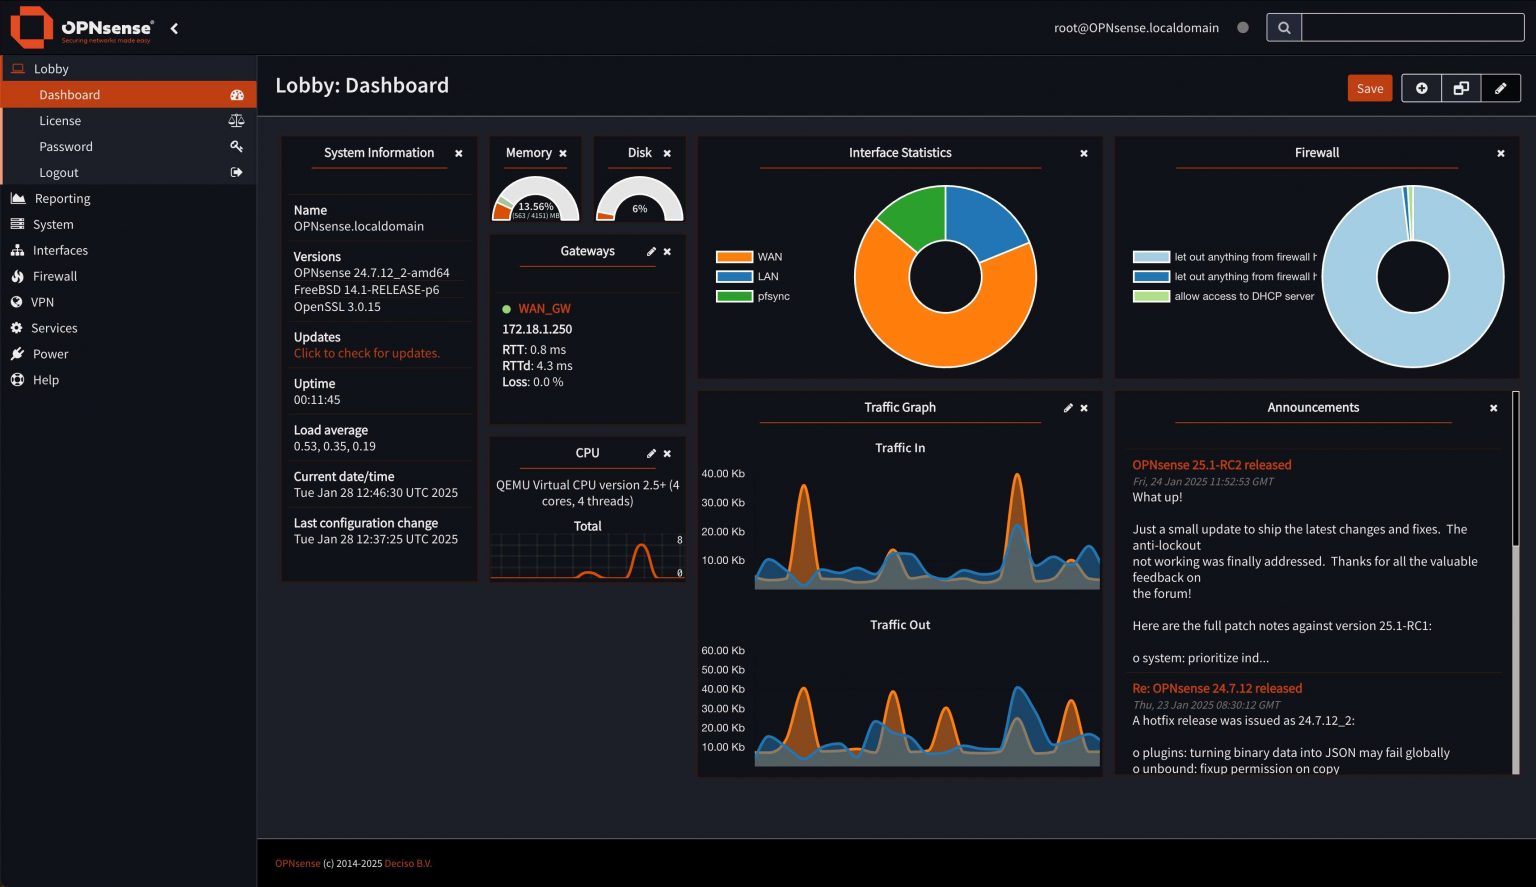
Omfattende utrulling
OPNsense kan installeres på ulike plattformer og i ulike miljøer, blant annet fysiske servere, virtuelle maskiner (VM-er) på plattformer som VMware, Hyper-V, KVM og VirtualBox, samt i skymiljøer som Amazon AWS, Microsoft Azure og Oracle Cloud. Installasjonen skjer enten via et live-miljø eller via forhåndskonfigurerte avbildninger som kan installeres på USB, SD-kort, SSD-er eller HDD-er.
Ta gjerne en titt i nettbutikken vår, der finner du tilbud på de dedikerte maskinvareenhetene fra OPNsense
Funksjoner i OPNsense-brannmuren
Brannmur
Støtte for IPv4 og IPv6 med live-visning av blokkerte eller tillatte forbindelser
Multi WAN
Støtte for flere WAN-tilkoblinger, inkludert lastfordeling og failover.
Virtual Private Networking
Støtte for IPsec, OpenVPN og plattformuavhengig støtte for Tinc og WireGuard.
Hardware Failover
Automatisk og sømløs maskinvare-failover med CARP for høy tilgjengelighet.
Intrusion Detection & Prevention
Inline-inntrengingsforebygging med Suricata og Proofpoints Emerging Threats Open Rules.
Tofaktorautentisering (2FA)
Støtte for 2FA i hele systemet, inkludert brukergrensesnitt og VPN-tjenester.
Routing Protocols
Støtte for OSPF og BGP.
Traffic Shaping
Administrasjon og prioritering av nettverkstrafikk.
Nettfilter
Kategoribasert nettfiltrering og proxy-funksjoner.