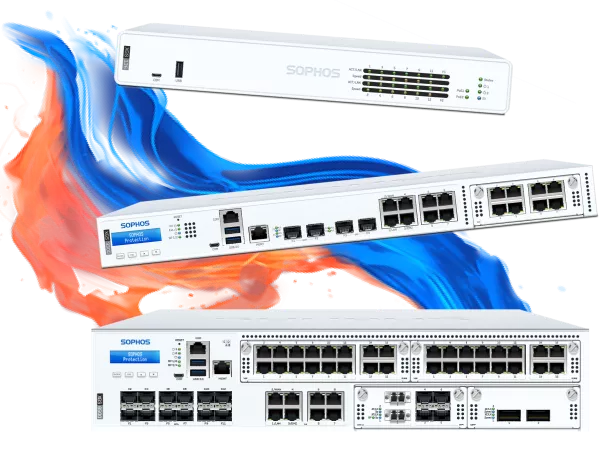
Sophos XGS Firewall-ներ
Sophos XGS Firewall-ները առաջարկում են հզոր ցանցային անվտանգության լուծումներ ցանկացած չափի ընկերությունների համար։ XGS շարքով դուք օգտվում եք առաջնակարգ կատարողականությունից, բարելավված էներգասպառումից և բազմազան բարձր արագության միացման տարբերակներից։ Այս Firewall-ները իդեալական են փոքր ընկերությունների, մասնաճյուղերի և ավելի խոշոր ցանցերի համար, որոնք պահանջում են համապարփակ անվտանգություն և անխափան կապակցվածություն։ Sophos Central Console-ի միջոցով կառավարվող այս սարքերը օգնում են ձեզ արագ հայտնաբերել սպառնալիքները և արձագանքել դրանց։
Sophos XGS Firewall-ի առանձնահատկությունները
-
Բարձր կատարողականություն՝ աջակցություն մինչև 46 Gbit/s տվյալների փոխանցման համար
-
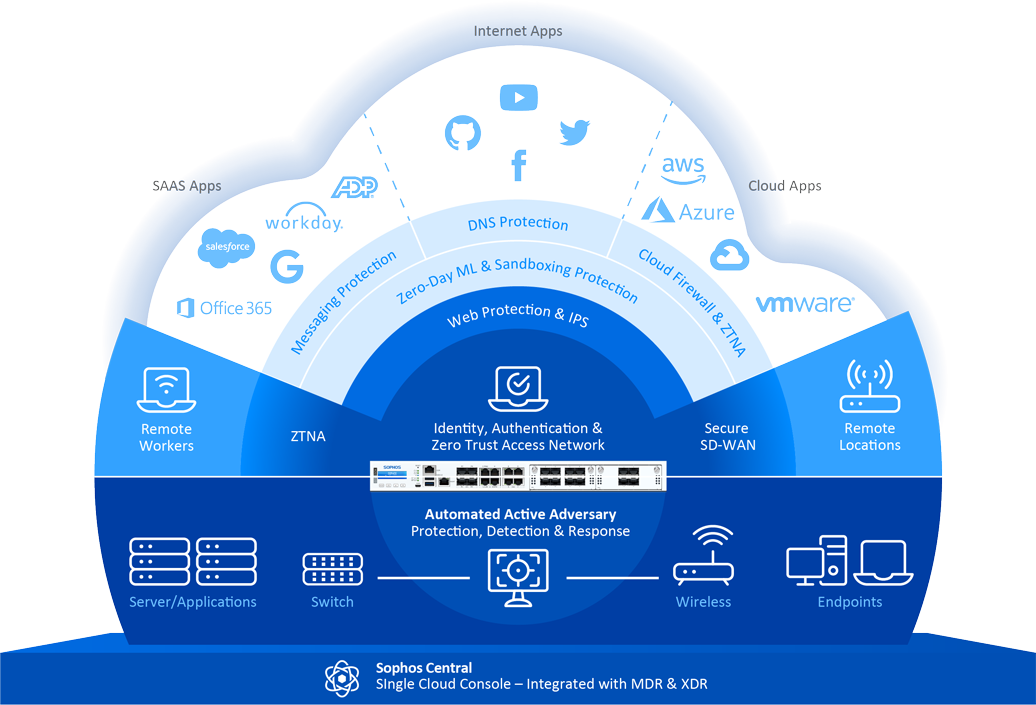
Ընդլայնված անվտանգության գործառույթներ՝ Deep Packet Inspection, Zero-Day-Threat-Protection և Next-Gen-Intrusion-Prevention-System (IPS)
-
Բարելավված էներգաարդյունավետություն՝ XGS 88 և XGS 108 նման մոդելները առանց օդափոխիչի են և աշխատում են անաղմուկ
-
Բազմակողմանի կապակցվածություն՝ աջակցություն 2.5 GE, SFP+ և կամընտիր 5G մոդուլի համար
-
Կենտրոնացված կառավարում՝ կառավարում Sophos Central Console-ի միջոցով՝ սպառնալիքների անխափան հայտնաբերման և արձագանքման համար։
-
Սպառնալիքների ավտոմատ մեկուսացում՝ վտանգված համակարգերի անմիջական նույնականացում և մեկուսացում։
-
Վեբ պաշտպանության ընդլայնված գործառույթներ՝ Pharming-ի դեմ պաշտպանություն, HTTPS-Scanning և պոտենցիալ անցանկալի հավելվածների վերահսկում։
-
Synchronized Security™՝ Security-Heartbeat տեխնոլոգիա՝ վերջնակետերը և Firewall-ները կապակցելու համար՝ սպառնալիքներին համակարգված արձագանքելու նպատակով։
Ընդարձակ Deployment
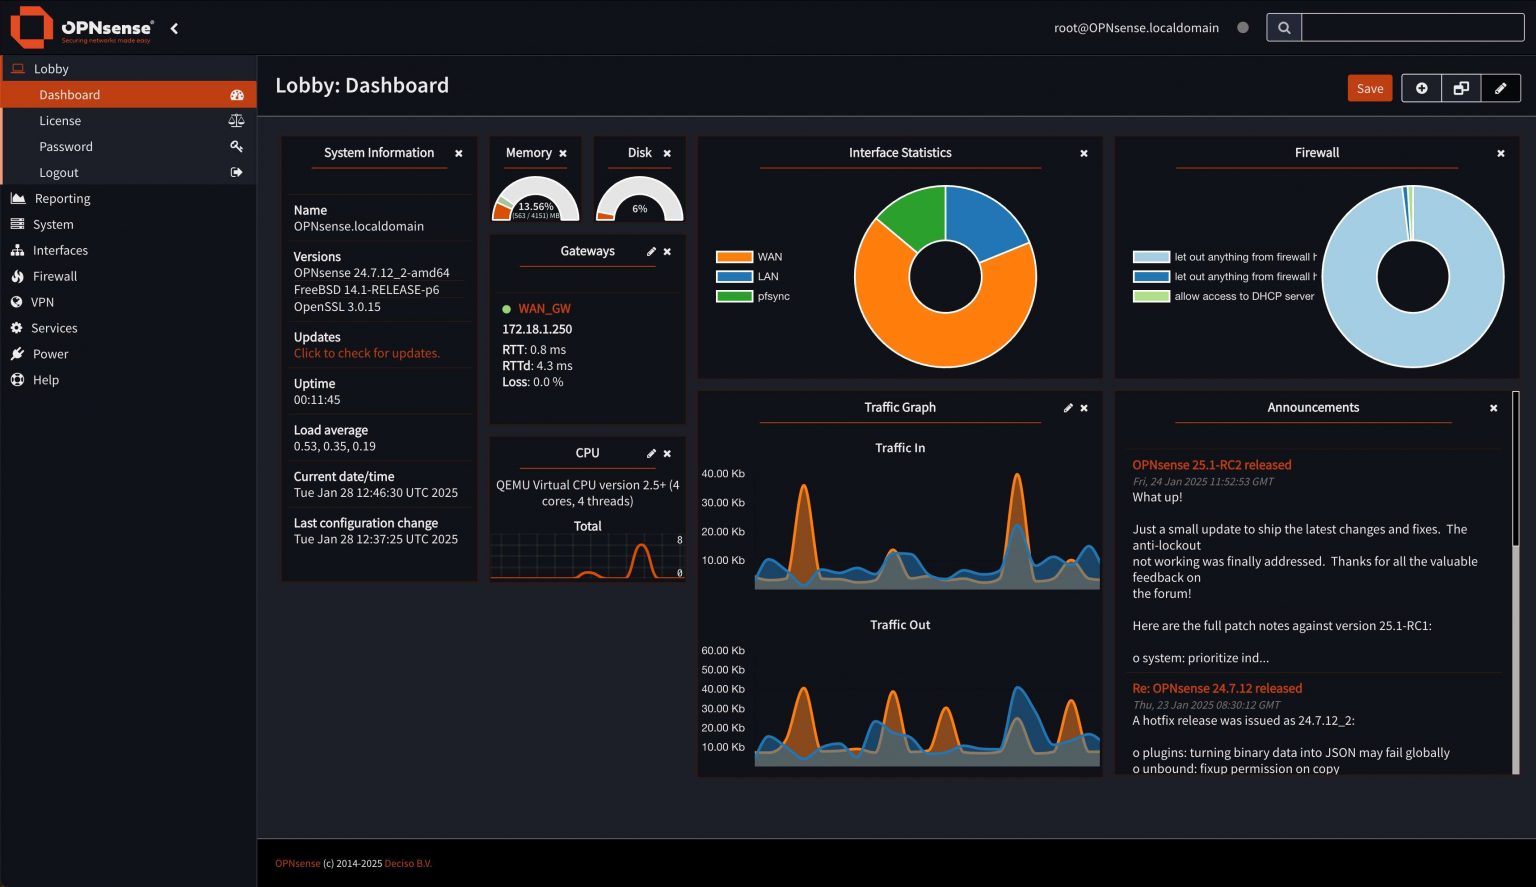
OPNsense-ը կարելի է տեղադրել տարբեր հարթակների և միջավայրերում, այդ թվում՝ ֆիզիկական սերվերների վրա, վիրտուալ մեքենաներում (VM) այնպիսի հարթակների վրա, ինչպիսիք են VMware-ը, Hyper-V-ը, KVM-ը և VirtualBox-ը, ինչպես նաև ամպային միջավայրերում, ինչպիսիք են Amazon AWS-ը, Microsoft Azure-ը և Oracle Cloud-ը։ Տեղադրումը կատարվում է կամ Live-միջավայրի միջոցով, կամ նախապես կարգավորված Image-ների միջոցով, որոնք կարելի է տեղադրել USB-ի, SD քարտերի, SSD-ների կամ HDD-ների վրա։
Այցելեք մեր խանութ, այնտեղ դուք կգտնեք առաջարկներ OPNsense-ի նվիրված hardware-appliance-ների համար
OPNsense Firewall-ի առանձնահատկությունները
Firewall
Աջակցություն IPv4-ի և IPv6-ի համար՝ արգելափակված կամ թողարկված միացումների Live-դիտումով
Multi WAN
Աջակցություն մի քանի WAN միացումների համար՝ ներառյալ բեռի բաշխումը և Failover-ը։
Virtual Private Networking
Աջակցություն IPsec-ի, OpenVPN-ի համար և հարթակներից անկախ աջակցություն Tinc-ի և WireGuard-ի համար։
Hardware Failover
Ավտոմատ և անխափան Hardware-Failover CARP-ով՝ բարձր հասանելիության համար։
Intrusion Detection & Prevention
Inline-Intrusion-Prevention Suricata-ով և Proofpoint's Emerging Threats Open Rules-ով։
Two-Factor Authentication (2FA)
Աջակցություն 2FA-ի համար ամբողջ համակարգում, ներառյալ օգտագործողի ինտերֆեյսը և VPN ծառայությունները։
Routing Protocols
Աջակցություն OSPF-ի և BGP-ի համար։
Traffic Shaping
Ցանցային տրաֆիկի կառավարում և առաջնահերթության սահմանում։
Վեբ ֆիլտր
Կատեգորիաների վրա հիմնված վեբ զտում և Proxy գործառույթներ։