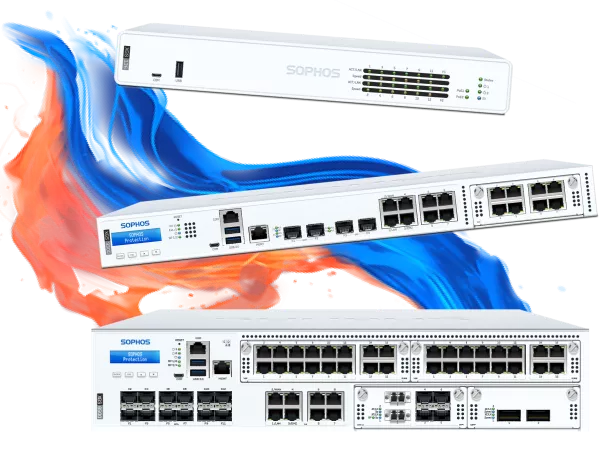
Firewalls Sophos XGS
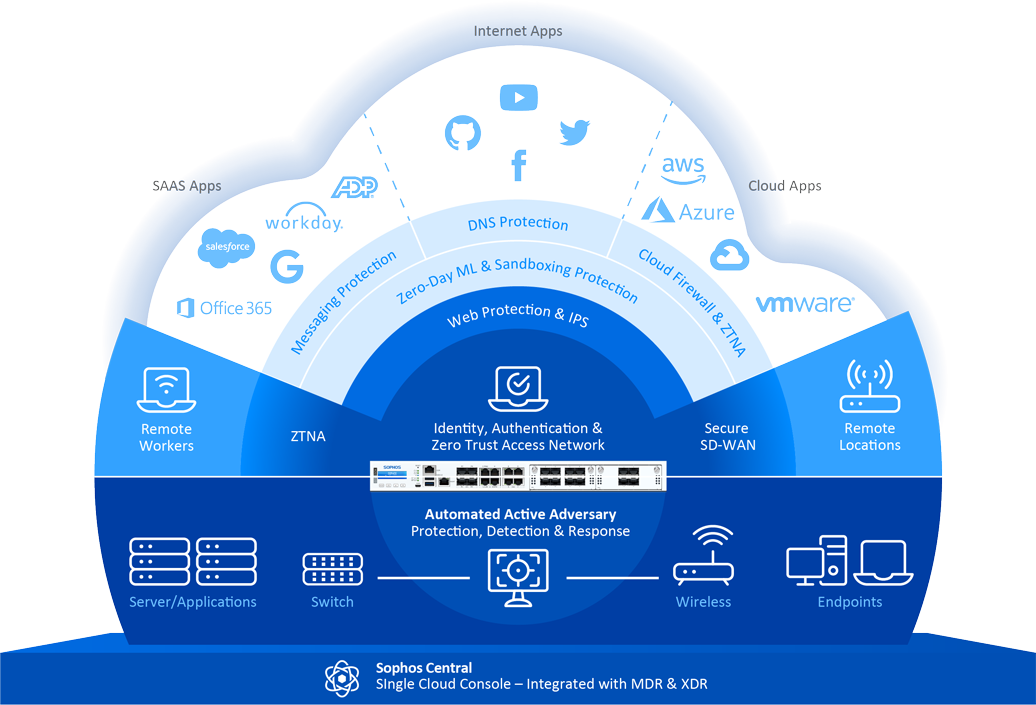
As firewalls Sophos XGS oferecem soluções de segurança de rede de elevado desempenho para empresas de qualquer dimensão. Com a série XGS, beneficia de um desempenho de primeira classe, de um consumo de energia melhorado e de diversas opções de ligação de alta velocidade. Estas firewalls são ideais para pequenas empresas, filiais e redes maiores que necessitam de segurança abrangente e conectividade contínua. Geridos através da consola Sophos Central, estes dispositivos ajudam-no a identificar ameaças rapidamente e a reagir às mesmas.
Funcionalidades da firewall Sophos XGS
-
Alto desempenho: suporte para transferências de dados até 46 Gbit/s
-
Funções de segurança avançadas: Deep Packet Inspection, Zero-Day-Threat-Protection e Next-Gen-Intrusion-Prevention-System (IPS)
-
Maior eficiência energética: modelos como o XGS 88 e o XGS 108 não têm ventoinha e funcionam em silêncio
-
Conectividade versátil: suporte para 2.5 GE, SFP+ e módulo 5G opcional
-
Gestão centralizada: gestão através da consola Sophos Central para uma identificação e resposta a ameaças contínuas.
-
Isolamento automático de ameaças: identificação e isolamento imediatos de sistemas comprometidos.
-
Funções avançadas de proteção Web: proteção contra pharming, análise HTTPS e controlo de aplicações potencialmente indesejadas.
-
Synchronized Security™: tecnologia Security Heartbeat para ligar endpoints e firewalls, permitindo respostas coordenadas às ameaças.
Implementação abrangente
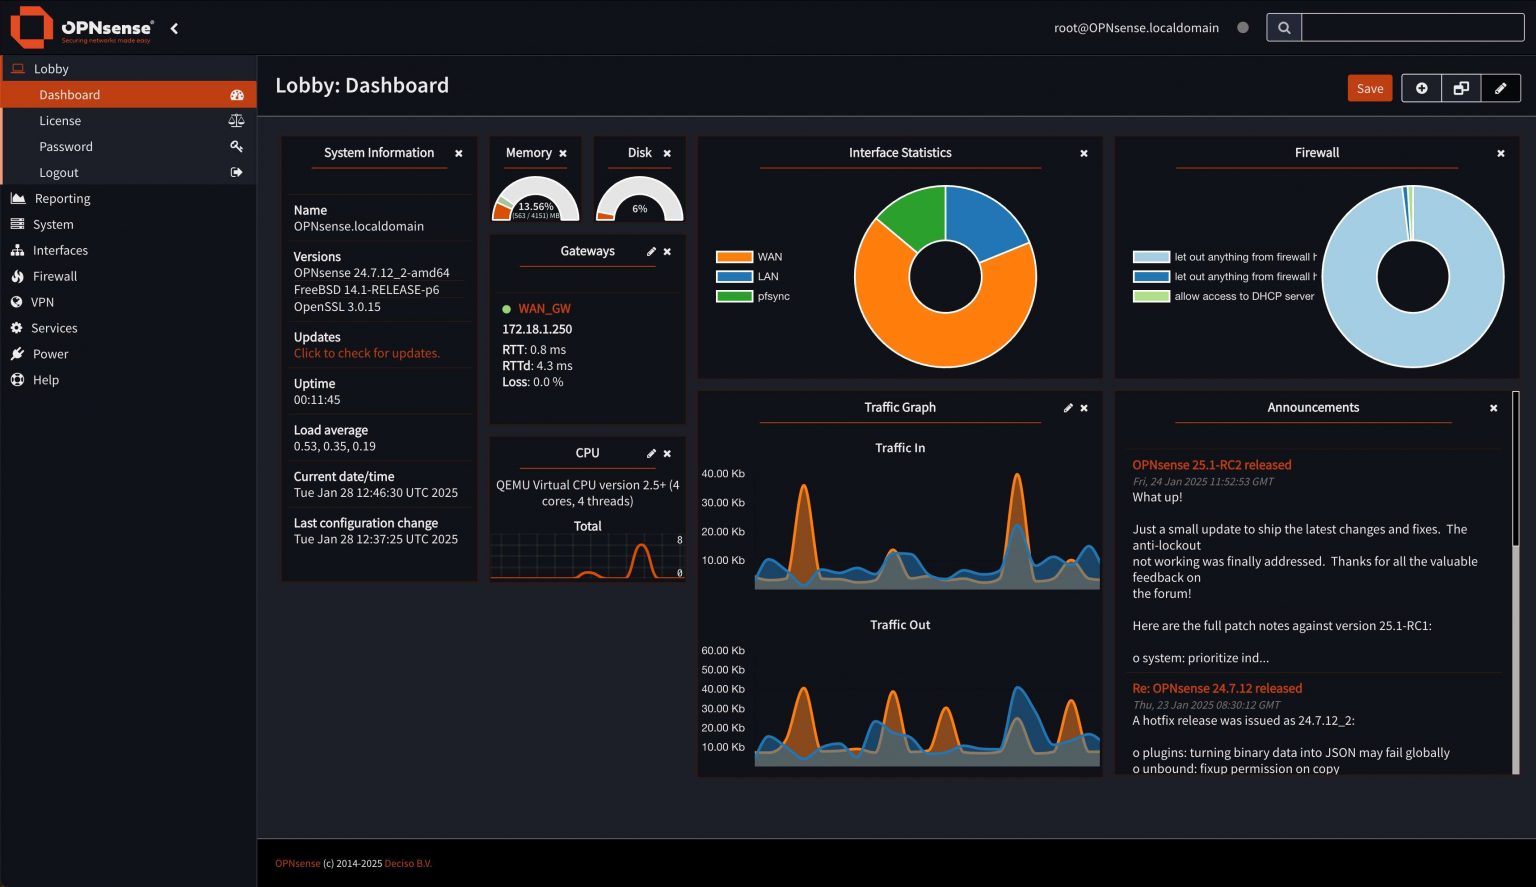
O OPNsense pode ser instalado em diversas plataformas e ambientes, incluindo servidores físicos, máquinas virtuais (VMs) em plataformas como VMware, Hyper-V, KVM e VirtualBox, bem como em ambientes de nuvem como Amazon AWS, Microsoft Azure e Oracle Cloud. A instalação é feita através de um ambiente live ou de imagens pré-configuradas, que podem ser instaladas em USB, cartões SD, SSDs ou HDDs.
Visite a nossa loja, onde encontrará ofertas de appliances de hardware dedicados do OPNsense
Funcionalidades da firewall OPNsense
Firewall
Suporte para IPv4 e IPv6 com visualização em tempo real de ligações bloqueadas ou permitidas
Multi WAN
Suporte para várias ligações WAN, incluindo balanceamento de carga e failover.
Virtual Private Networking
Suporte para IPsec, OpenVPN e suporte multiplataforma para Tinc e WireGuard.
Hardware Failover
Failover de hardware automático e contínuo com CARP para elevada disponibilidade.
Intrusion Detection & Prevention
Prevenção de intrusões inline com Suricata e as Emerging Threats Open Rules da Proofpoint.
Two-Factor Authentication (2FA)
Suporte para 2FA em todo o sistema, incluindo a interface de utilizador e os serviços VPN.
Routing Protocols
Suporte para OSPF e BGP.
Traffic Shaping
Gestão e priorização do tráfego de rede.
Filtro Web
Filtragem Web por categorias e funções de proxy.