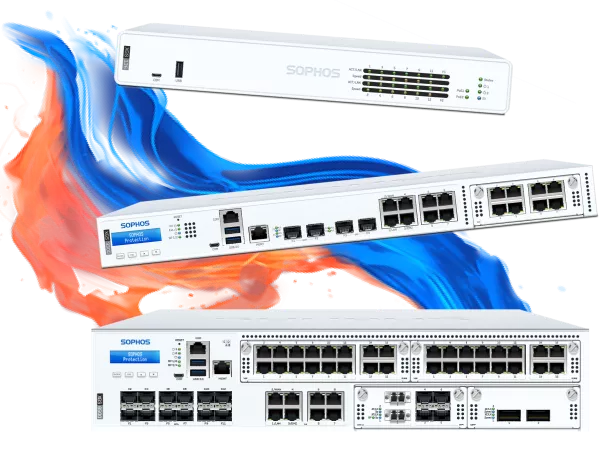
Sophos XGS Firewalls
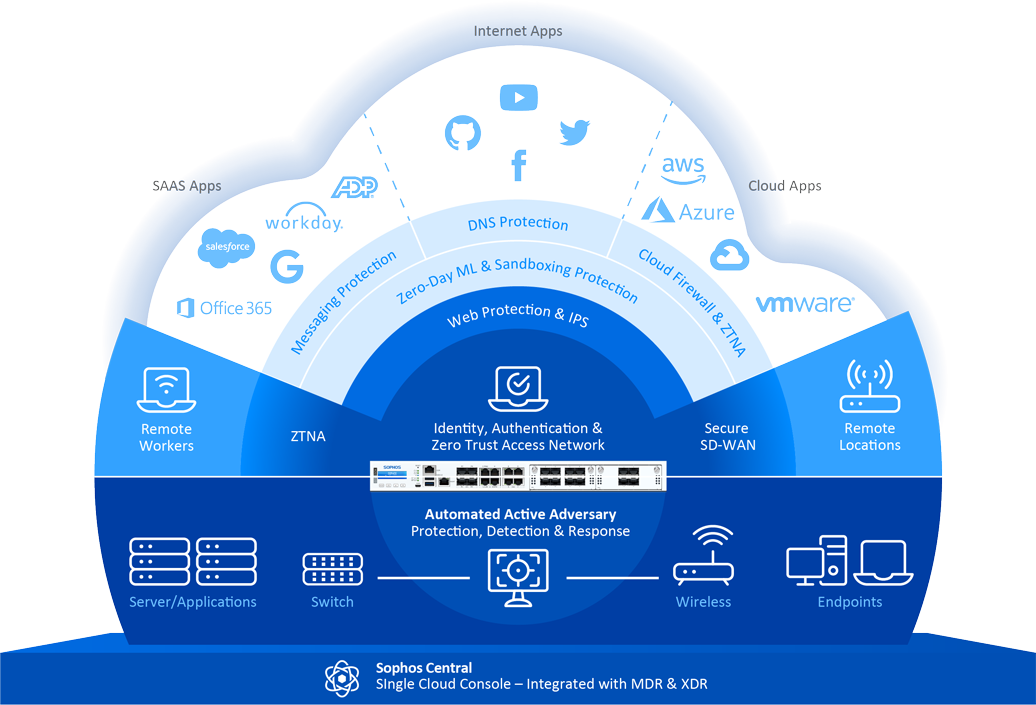
Sophos XGS Firewalls нудат моќни решенија за мрежна безбедност за претпријатија од секоја големина. Со серијата XGS добивате врвни перформанси, подобрена потрошувачка на енергија и разновидни опции за високобрзински врски. Овие firewall-и се идеални за мали претпријатија, подружници и поголеми мрежи на кои им е потребна сеопфатна безбедност и беспрекорна поврзливост. Управувани преку Sophos Central-Console, овие уреди Ви помагаат брзо да ги идентификувате заканите и да реагирате на нив.
Карактеристики на Sophos XGS Firewall
-
Високи перформанси: поддршка за пренос на податоци до 46 Gbit/s
-
Напредни безбедносни функции: Deep Packet Inspection, Zero-Day-Threat-Protection и Next-Gen-Intrusion-Prevention-System (IPS)
-
Подобрена енергетска ефикасност: модели како XGS 88 и XGS 108 се без вентилатор (fanless) и работат нечујно
-
Разновидна поврзливост: поддршка за 2.5 GE, SFP+ и опционален 5G-модул
-
Централно управување: управување преку Sophos Central-Console за беспрекорно идентификување на закани и реагирање на нив.
-
Автоматска изолација на закани: моментално идентификување и изолација на компромитирани системи.
-
Напредни функции за веб-заштита: заштита од pharming, HTTPS-скенирање и контрола на потенцијално несакани апликации.
-
Synchronized Security™: технологија Security-Heartbeat за поврзување на крајни точки и firewall-и за координирани реакции на закани.
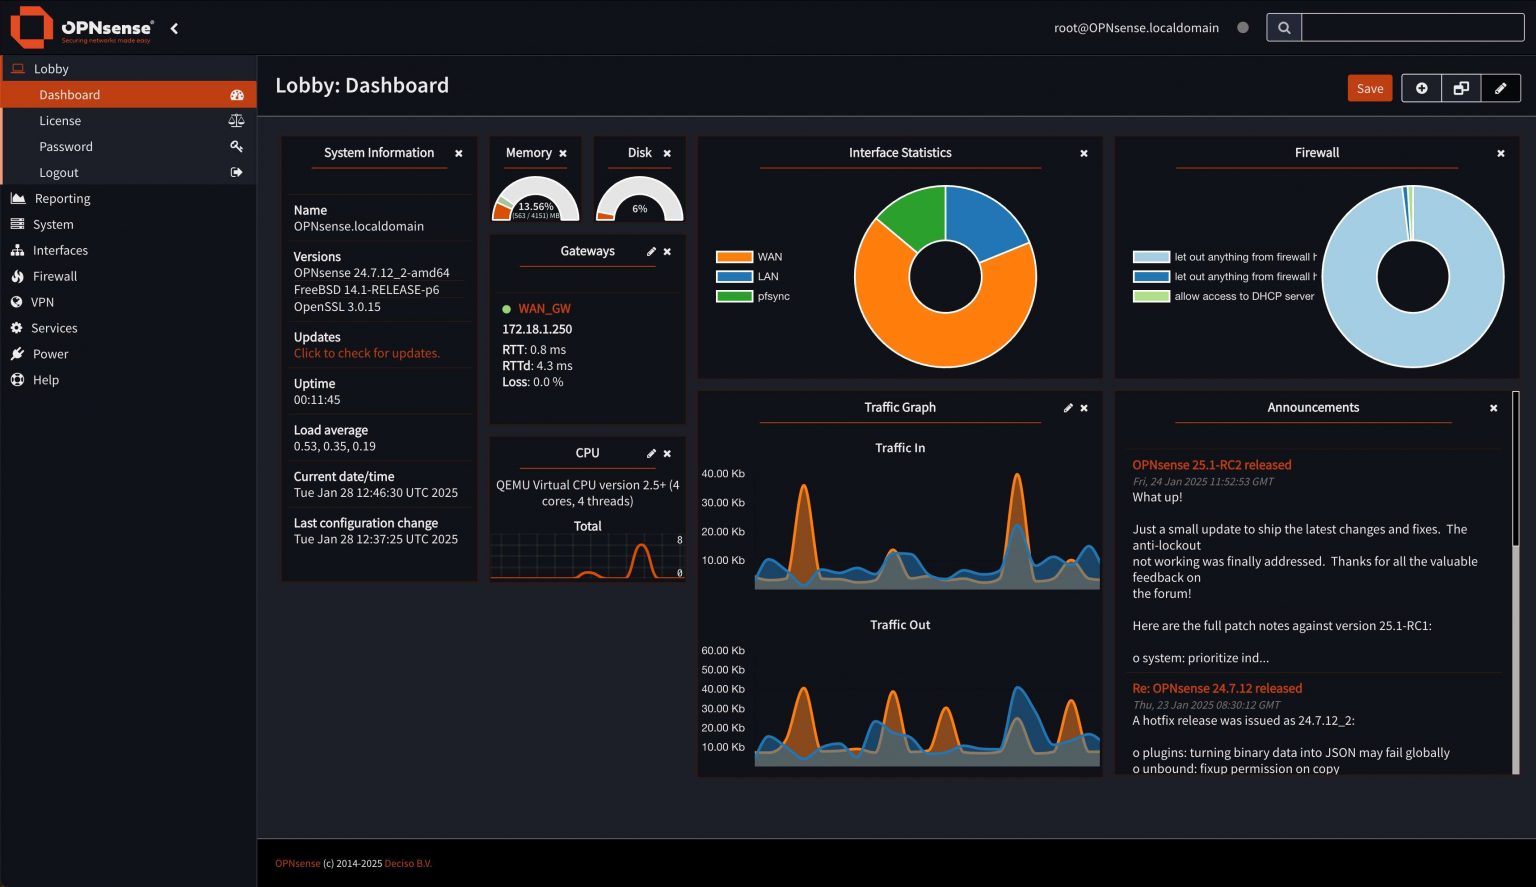
Обемно распоредување
OPNsense може да се инсталира на различни платформи и во различни околини, меѓу другото на физички сервери, виртуелни машини (VM) на платформи како VMware, Hyper-V, KVM и VirtualBox, како и во облак-околини како Amazon AWS, Microsoft Azure и Oracle Cloud. Инсталацијата се врши или преку Live-околина или преку претходно конфигурирани слики (images) што може да се инсталираат на USB, SD-картички, SSD или HDD.
Погледнете во нашата продавница, таму ќе најдете понуди за посветените хардверски апликации (appliances) на OPNsense
Карактеристики на OPNsense Firewall
Firewall
Поддршка за IPv4 и IPv6 со приказ во живо на блокирани или пропуштени врски
Multi WAN
Поддршка за повеќе WAN-врски, вклучувајќи распределба на оптоварувањето и failover.
Virtual Private Networking
Поддршка за IPsec, OpenVPN и меѓуплатформска поддршка за Tinc и WireGuard.
Hardware Failover
Автоматски и беспрекорен хардверски failover со CARP за висока достапност.
Intrusion Detection & Prevention
Inline-превенција од упади со Suricata и Proofpoint's Emerging Threats Open Rules.
Two-Factor Authentication (2FA)
Поддршка за 2FA во целиот систем, вклучувајќи го корисничкиот интерфејс и VPN-услугите.
Routing Protocols
Поддршка за OSPF и BGP.
Traffic Shaping
Управување и приоритизација на мрежниот сообраќај.
Веб-филтер
Веб-филтрирање според категории и функции на proxy.