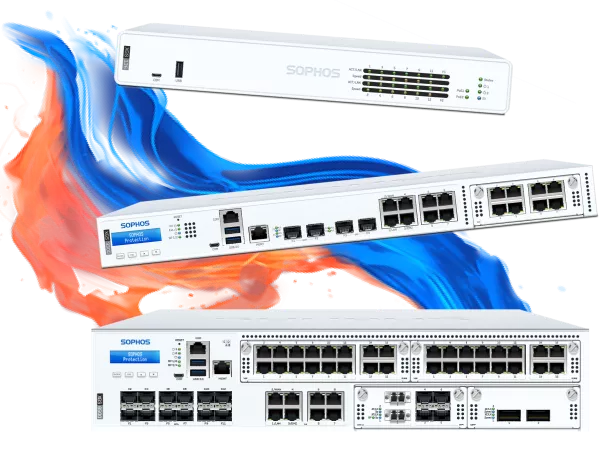
Міжмережеві екрани Sophos XGS
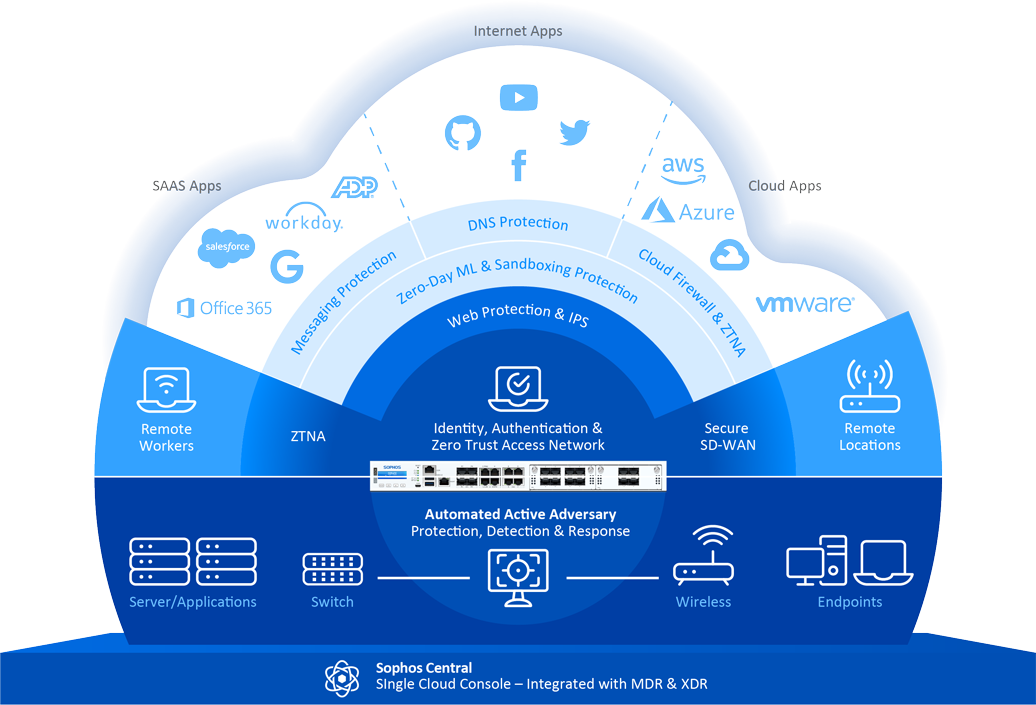
Міжмережеві екрани Sophos XGS пропонують потужні рішення мережевої безпеки для компаній будь-якого розміру. Із серією XGS ви отримуєте першокласну продуктивність, покращене енергоспоживання та різноманітні варіанти високошвидкісного підключення. Ці міжмережеві екрани ідеально підходять для малих підприємств, філій і більших мереж, яким потрібні всебічна безпека та безперебійна зв’язність. Керовані через консоль Sophos Central, ці пристрої допомагають вам швидко виявляти загрози та реагувати на них.
Функції міжмережевого екрана Sophos XGS
-
Висока продуктивність: підтримка передавання даних зі швидкістю до 46 Гбіт/с
-
Розширені функції безпеки: Deep Packet Inspection, Zero-Day-Threat-Protection та Next-Gen-Intrusion-Prevention-System (IPS)
-
Покращена енергоефективність: моделі на кшталт XGS 88 і XGS 108 не мають вентиляторів і працюють безшумно
-
Універсальна зв’язність: підтримка 2.5 GE, SFP+ і опційного модуля 5G
-
Централізоване керування: керування через консоль Sophos Central для безперебійного виявлення загроз і реагування на них.
-
Автоматична ізоляція загроз: миттєве виявлення та ізоляція скомпрометованих систем.
-
Розширені функції веб-захисту: захист від фармінгу, сканування HTTPS і контроль потенційно небажаних застосунків.
-
Synchronized Security™: технологія Security Heartbeat для зв’язування кінцевих точок і міжмережевих екранів задля скоординованого реагування на загрози.
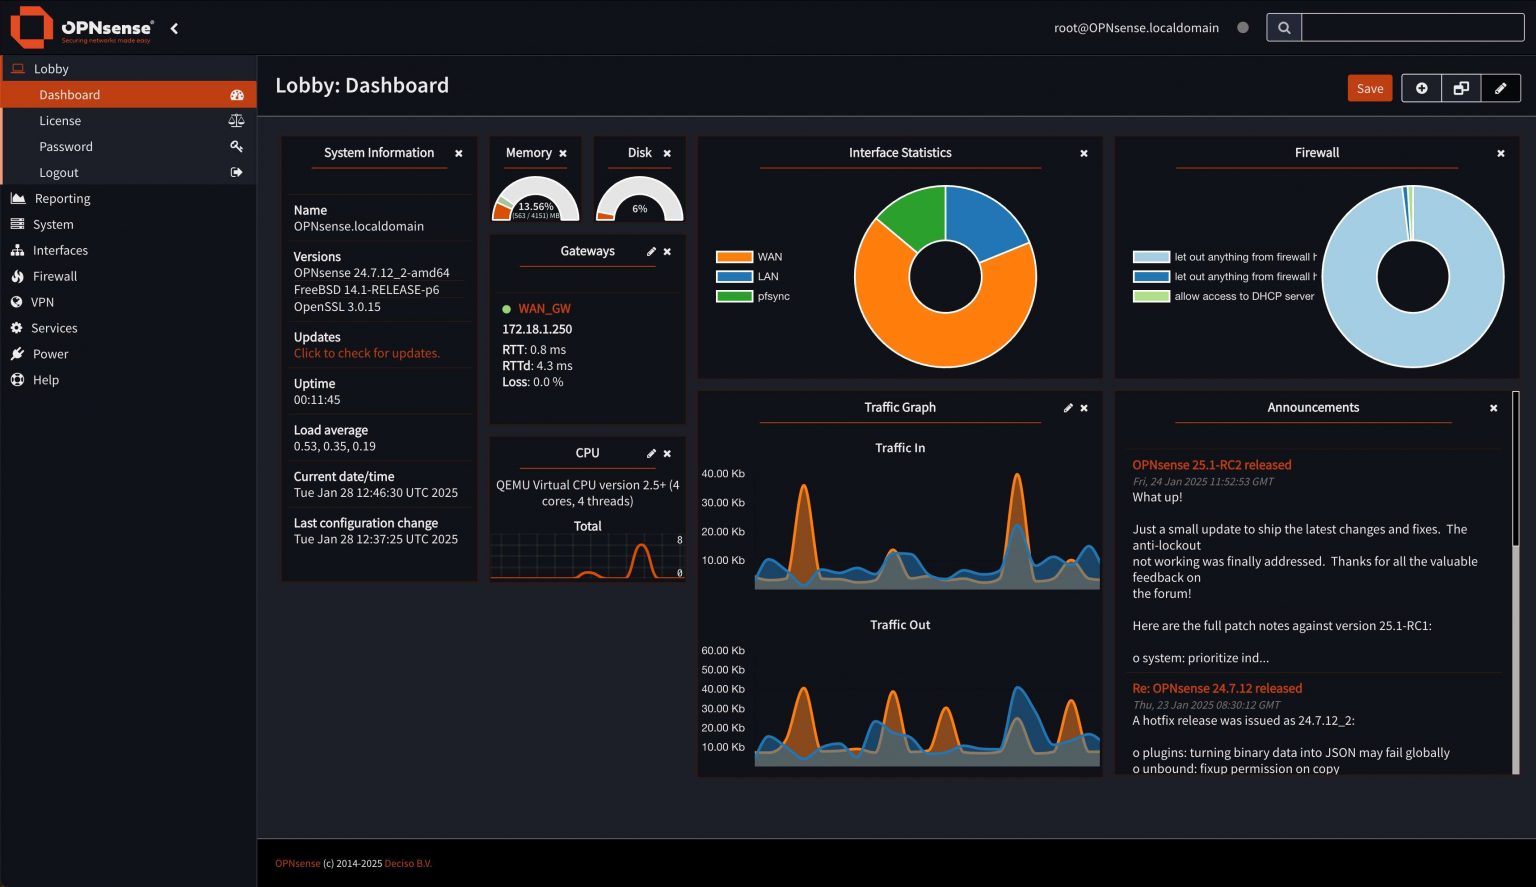
Широкі можливості розгортання
OPNsense можна встановлювати на різних платформах і в різних середовищах, зокрема на фізичних серверах, віртуальних машинах (VM) на платформах на кшталт VMware, Hyper-V, KVM і VirtualBox, а також у хмарних середовищах, як-от Amazon AWS, Microsoft Azure і Oracle Cloud. Встановлення виконується або через Live-середовище, або за допомогою попередньо налаштованих образів, які можна встановити на USB, SD-карти, SSD чи HDD.
Завітайте до нашого магазину — там ви знайдете пропозиції на виділені апаратні пристрої OPNsense
Функції міжмережевого екрана OPNsense
Firewall
Підтримка IPv4 та IPv6 з поточним переглядом заблокованих або дозволених з’єднань
Multi WAN
Підтримка кількох WAN-з’єднань, включно з балансуванням навантаження та відмовостійким перемиканням (failover).
Virtual Private Networking
Підтримка IPsec, OpenVPN та міжплатформна підтримка Tinc і WireGuard.
Hardware Failover
Автоматичне та безшовне апаратне перемикання при відмові (failover) з CARP для високої доступності.
Intrusion Detection & Prevention
Inline-запобігання вторгненням із Suricata та Proofpoint's Emerging Threats Open Rules.
Two-Factor Authentication (2FA)
Підтримка 2FA в усій системі, включно з інтерфейсом користувача та службами VPN.
Routing Protocols
Підтримка OSPF і BGP.
Traffic Shaping
Керування мережевим трафіком і визначення його пріоритетів.
Веб-фільтр
Веб-фільтрація на основі категорій і функції проксі.