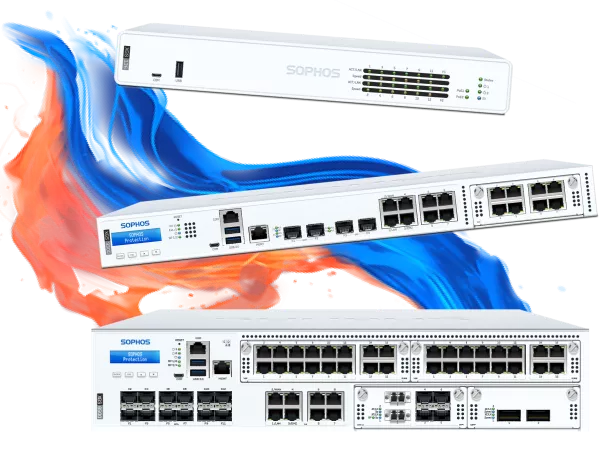
Sophos XGS tulemüürid
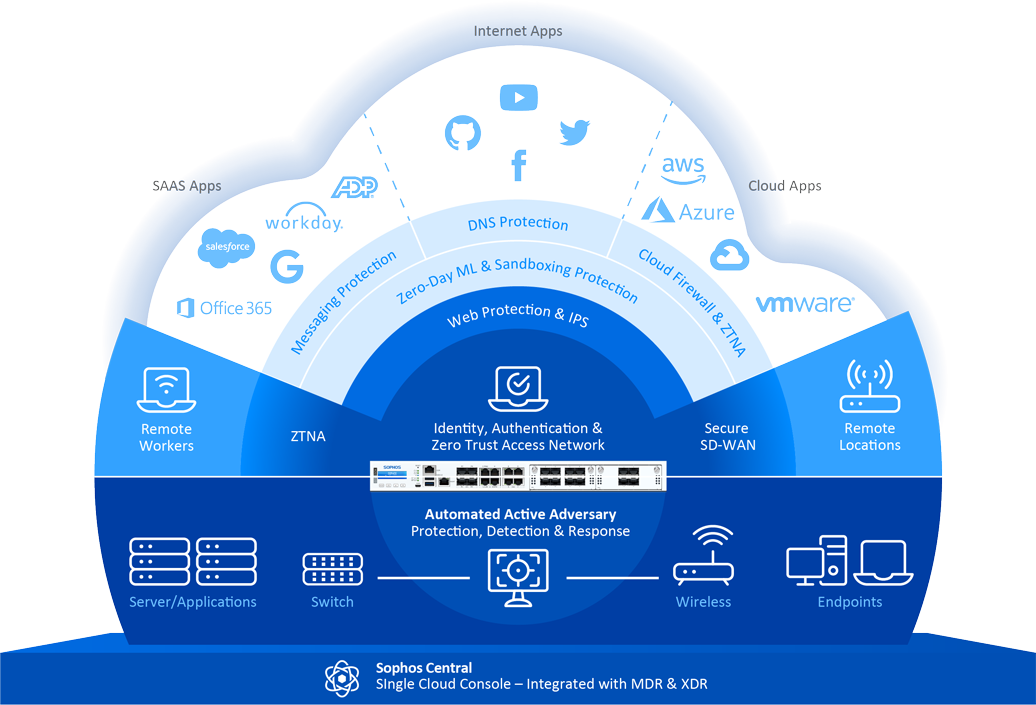
Sophos XGS tulemüürid pakuvad võimsaid võrguturvalahendusi igas suuruses ettevõtetele. XGS-seeriaga saate kasu esmaklassilisest jõudlusest, väiksemast energiatarbimisest ja mitmekesistest kiirete ühenduste võimalustest. Need tulemüürid sobivad ideaalselt väikeettevõtetele, harukontoritele ja suurematele võrkudele, mis vajavad põhjalikku turvalisust ja sujuvat ühenduvust. Sophos Centrali konsooli kaudu hallatuna aitavad need seadmed Teil ohte kiiresti tuvastada ja nendele reageerida.
Sophos XGS tulemüüri funktsioonid
-
Kõrge jõudlus: tugi andmeedastusele kuni 46 Gbit/s
-
Täiustatud turvafunktsioonid: Deep Packet Inspection, Zero-Day-Threat-Protection ja järgmise põlvkonna Intrusion-Prevention-System (IPS)
-
Parem energiatõhusus: mudelid nagu XGS 88 ja XGS 108 on ventilaatorita ja töötavad vaikselt
-
Mitmekülgne ühenduvus: tugi 2.5 GE-le, SFP+-le ja valikulisele 5G-moodulile
-
Tsentraalne haldus: haldus Sophos Centrali konsooli kaudu sujuvaks ohtude tuvastamiseks ja nendele reageerimiseks.
-
Automaatne ohtude isoleerimine: ohustatud süsteemide viivitamatu tuvastamine ja isoleerimine.
-
Täiustatud veebikaitse funktsioonid: pharming-kaitse, HTTPS-skannimine ja potentsiaalselt soovimatute rakenduste kontroll.
-
Synchronized Security™: turvalisuse südamelöögi tehnoloogia lõppseadmete ja tulemüüride ühendamiseks kooskõlastatud ohtudele reageerimiseks.
Ulatuslikud paigaldusvõimalused
OPNsense'i saab paigaldada erinevatele platvormidele ja keskkondadesse, sealhulgas füüsilistele serveritele, virtuaalmasinatele (VM-idele) sellistel platvormidel nagu VMware, Hyper-V, KVM ja VirtualBox, samuti pilvekeskkondadesse nagu Amazon AWS, Microsoft Azure ja Oracle Cloud. Paigaldus toimub kas Live-keskkonna kaudu või eelkonfigureeritud tõmmiste abil, mida saab paigaldada USB-le, SD-kaartidele, SSD-dele või HDD-dele.
Vaadake meie poes ringi, sealt leiate pakkumised OPNsense'i spetsiaalsetele riistvaraseadmetele
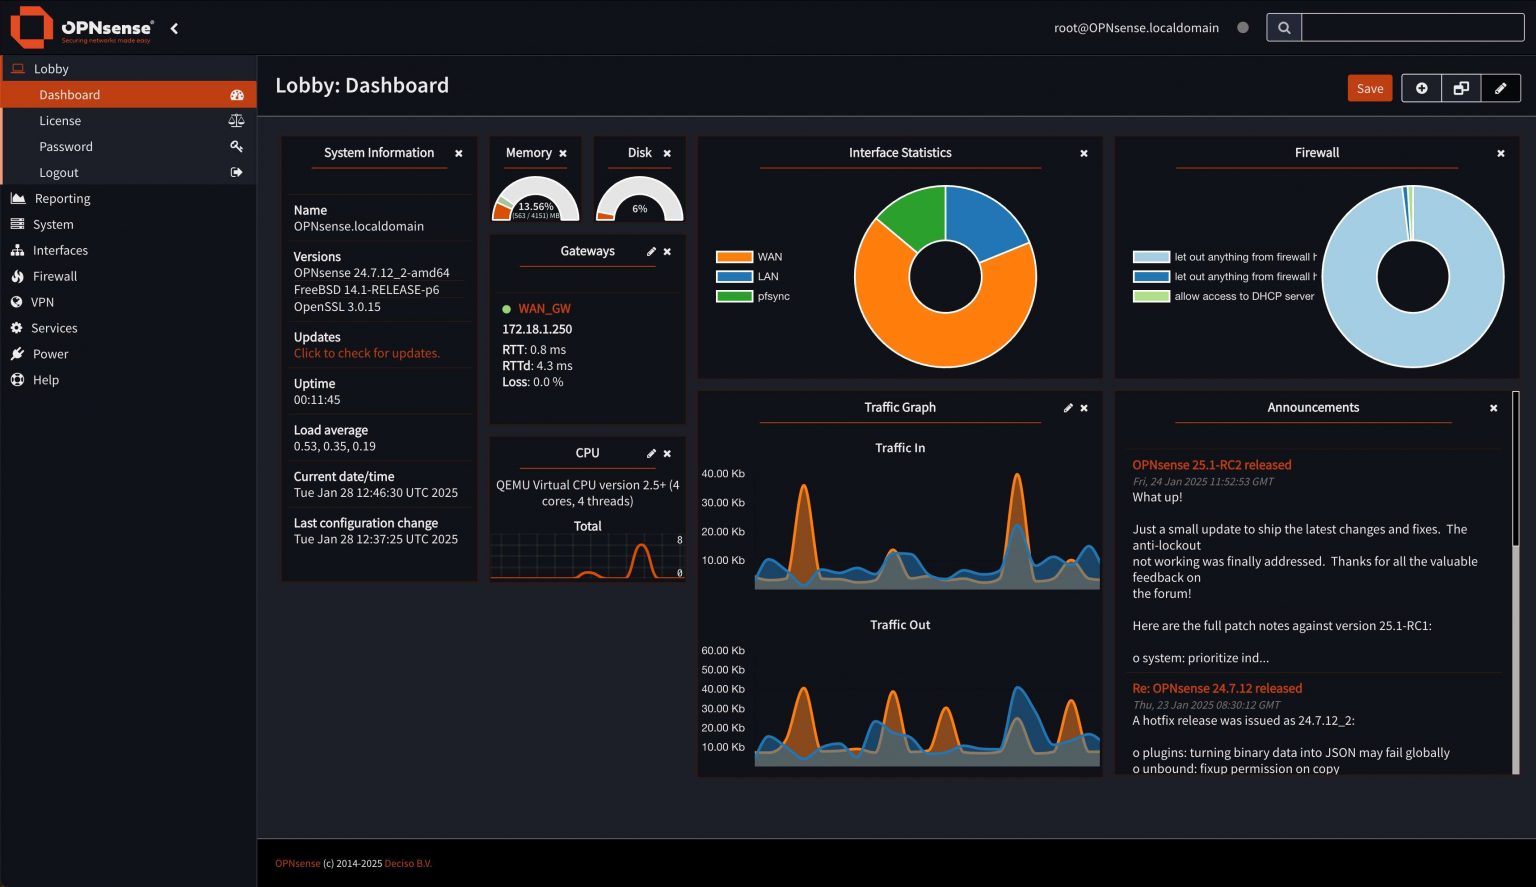
OPNsense tulemüüri funktsioonid
Tulemüür
Tugi IPv4-le ja IPv6-le koos blokeeritud või läbilastud ühenduste reaalajas vaatega
Multi WAN
Tugi mitmele WAN-ühendusele, sealhulgas koormuse jaotamine ja Failover.
Virtual Private Networking
Tugi IPsecile, OpenVPN-ile ning platvormideülene tugi Tincile ja WireGuardile.
Hardware Failover
Automaatne ja sujuv riistvaraline Failover CARP-iga kõrge käideldavuse tagamiseks.
Intrusion Detection & Prevention
Inline-Intrusion-Prevention Suricata ja Proofpoint'i Emerging Threats Open Rules abil.
Two-Factor Authentication (2FA)
Tugi 2FA-le kogu süsteemis, sealhulgas kasutajaliideses ja VPN-teenustes.
Routing Protocols
Tugi OSPF-ile ja BGP-le.
Traffic Shaping
Võrguliikluse haldamine ja prioriseerimine.
Veebifilter
Kategooriapõhine veebifiltreerimine ja puhverserveri funktsioonid.