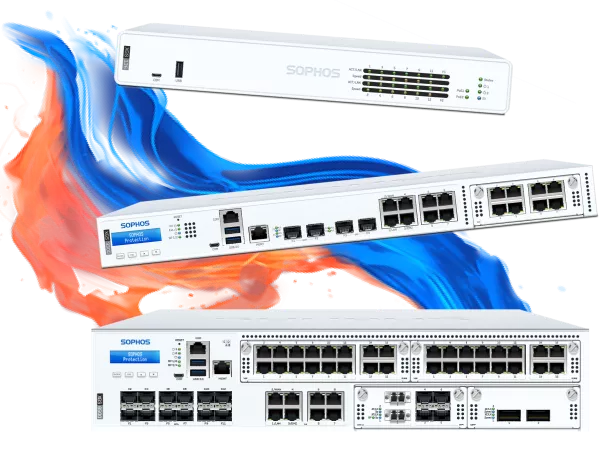
فایروالهای Sophos XGS
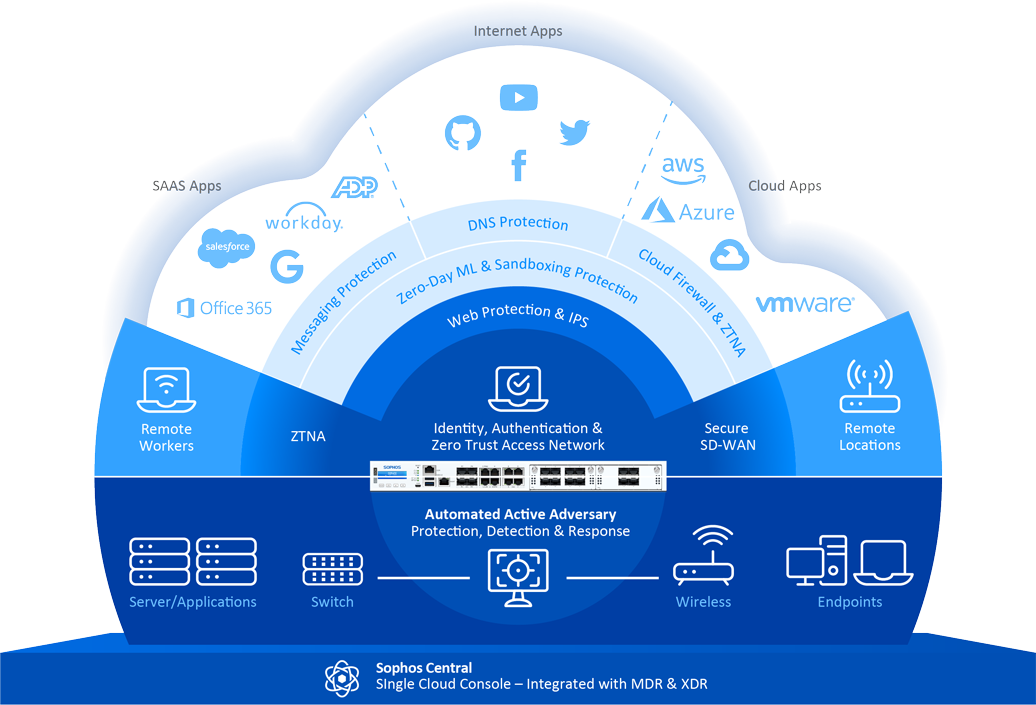
فایروالهای Sophos XGS راهکارهای قدرتمند امنیت شبکه را برای شرکتها در هر اندازهای ارائه میدهند. با سری XGS از عملکرد درجهیک، مصرف انرژی بهبودیافته و گزینههای متنوع اتصال پرسرعت بهرهمند میشوید. این فایروالها برای کسبوکارهای کوچک، شعبهها و شبکههای بزرگتر که به امنیت جامع و اتصال یکپارچه نیاز دارند ایدهآل هستند. این دستگاهها که از طریق کنسول Sophos Central مدیریت میشوند، به شما کمک میکنند تهدیدها را سریع شناسایی کرده و به آنها واکنش نشان دهید.
ویژگیهای فایروال Sophos XGS
-
عملکرد بالا: پشتیبانی از انتقال داده تا 46 Gbit/s
-
قابلیتهای امنیتی پیشرفته: Deep Packet Inspection، Zero-Day-Threat-Protection و سیستم پیشگیری از نفوذ نسل جدید (IPS)
-
بهرهوری انرژی بهبودیافته: مدلهایی مانند XGS 88 و XGS 108 بدون فن هستند و بیصدا کار میکنند
-
اتصالپذیری متنوع: پشتیبانی از 2.5 GE، SFP+ و ماژول اختیاری 5G
-
مدیریت متمرکز: مدیریت از طریق کنسول Sophos Central برای شناسایی و واکنش یکپارچه به تهدیدها.
-
ایزولهسازی خودکار تهدید: شناسایی و ایزولهسازی فوری سیستمهای آلودهشده.
-
قابلیتهای پیشرفته حفاظت وب: محافظت در برابر Pharming، اسکن HTTPS و کنترل برنامههای بالقوه ناخواسته.
-
Synchronized Security™: فناوری «ضربان قلب امنیتی» برای پیوند نقاط پایانی و فایروالها جهت واکنش هماهنگ به تهدیدها.
استقرار گسترده
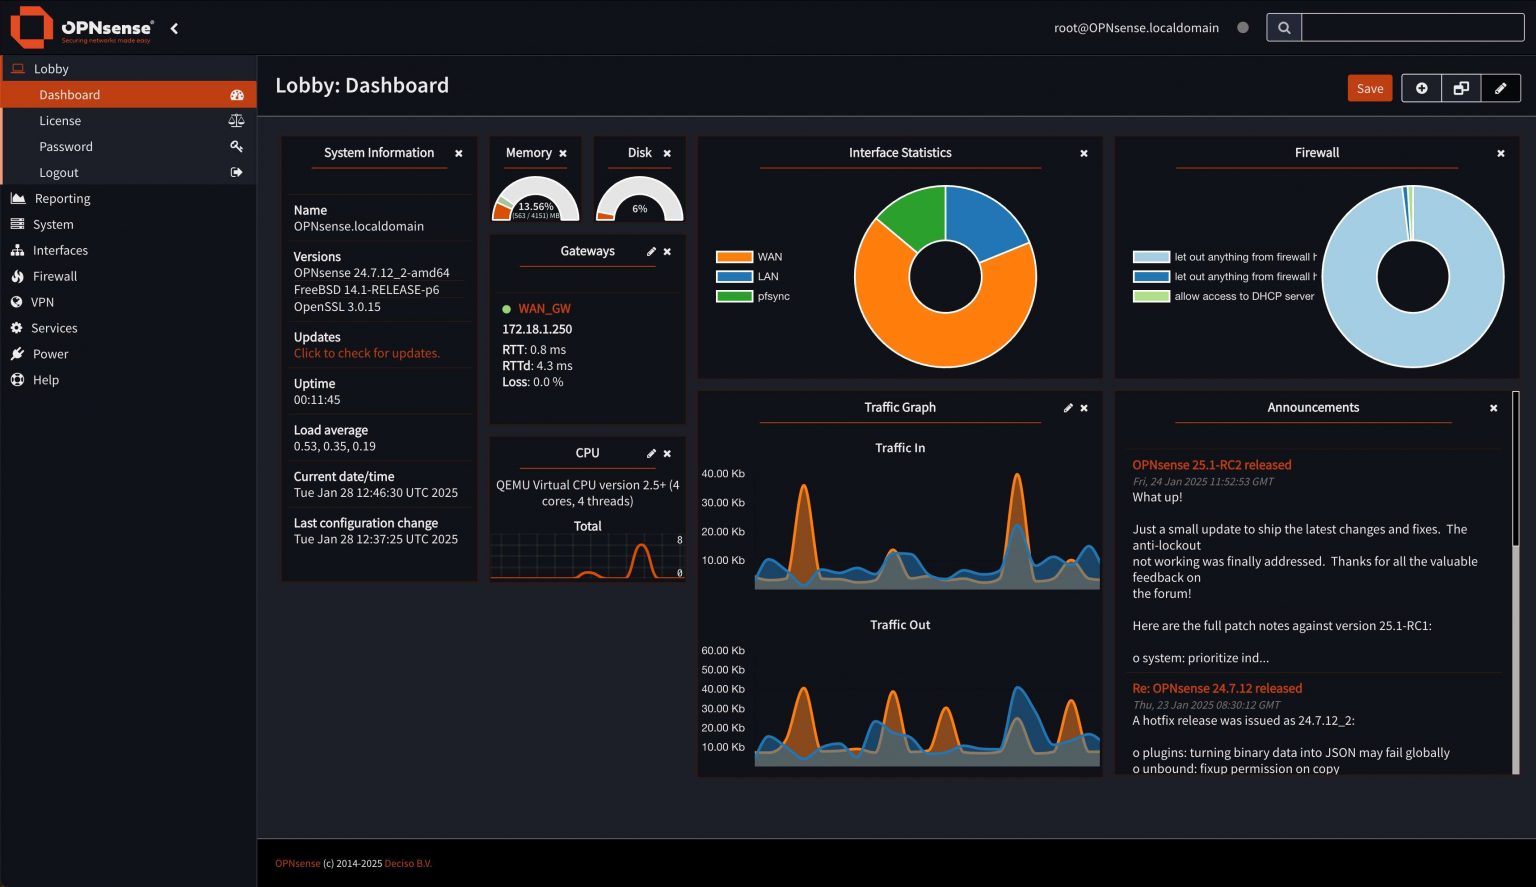
OPNsense را میتوان روی پلتفرمها و محیطهای مختلف نصب کرد، از جمله سرورهای فیزیکی، ماشینهای مجازی (VM) روی پلتفرمهایی مانند VMware، Hyper-V، KVM و VirtualBox و همچنین در محیطهای ابری مانند Amazon AWS، Microsoft Azure و Oracle Cloud. نصب یا از طریق یک محیط Live انجام میشود یا با ایمیجهای از پیش پیکربندیشده که میتوان آنها را روی USB، کارت SD، SSD یا HDD نصب کرد.
سری به فروشگاه ما بزنید؛ در آنجا پیشنهادهایی برای Hardware Appliance های اختصاصی OPNsense پیدا میکنید
ویژگیهای فایروال OPNsense
Firewall
پشتیبانی از IPv4 و IPv6 همراه با نمایش زنده اتصالات مسدودشده یا مجاز
Multi WAN
پشتیبانی از چندین اتصال WAN، از جمله توزیع بار و Failover.
Virtual Private Networking
پشتیبانی از IPsec، OpenVPN و پشتیبانی چندپلتفرمی از Tinc و WireGuard.
Hardware Failover
Hardware Failover خودکار و یکپارچه با CARP برای دسترسپذیری بالا.
Intrusion Detection & Prevention
پیشگیری از نفوذ بهصورت Inline با Suricata و Emerging Threats Open Rules از Proofpoint.
Two-Factor Authentication (2FA)
پشتیبانی از 2FA در کل سیستم، از جمله رابط کاربری و سرویسهای VPN.
Routing Protocols
پشتیبانی از OSPF و BGP.
Traffic Shaping
مدیریت و اولویتبندی ترافیک شبکه.
فیلتر وب
فیلتر وب مبتنی بر دستهبندی و قابلیتهای پراکسی.