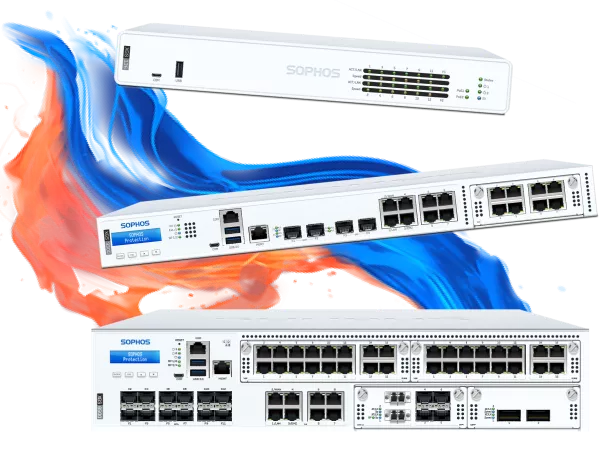
Sophos XGS firewallak
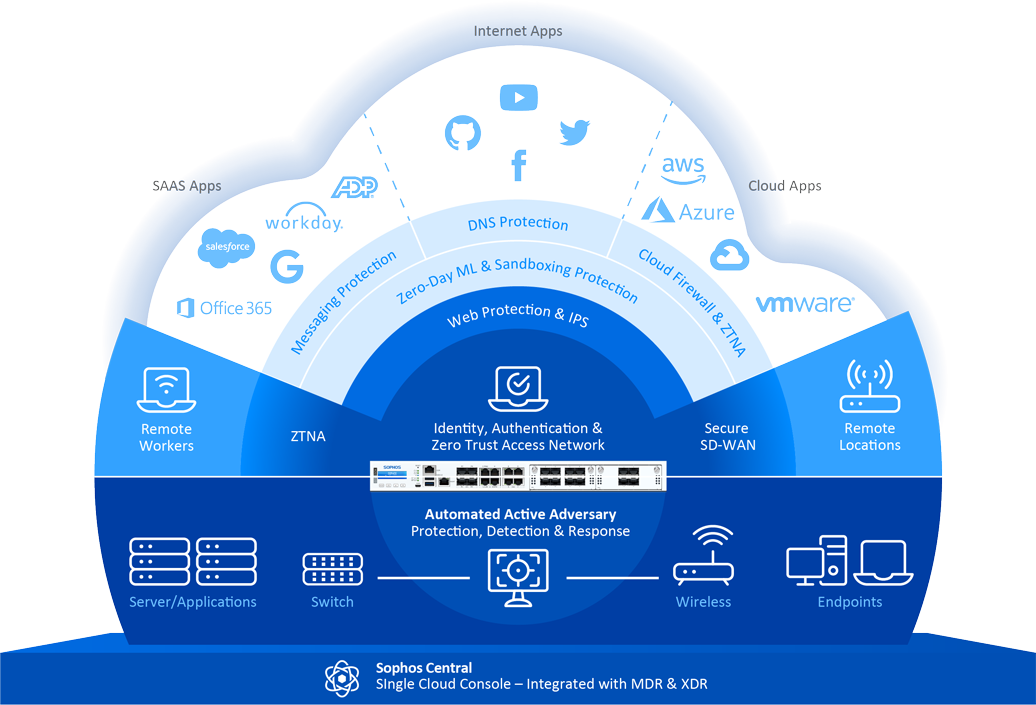
Sophos XGS firewallek errendimendu handiko sare-segurtasuneko irtenbideak eskaintzen dituzte edozein tamainako enpresentzat. XGS seriearekin, errendimendu bikaina, energia-kontsumo hobetua eta abiadura handiko konexio-aukera ugari lortzen dituzu. Firewall hauek aproposak dira enpresa txikientzat, sukurtsalentzat eta segurtasun osoa eta konektibitate jarraitua behar duten sare handiagoentzat. Sophos Central kontsolaren bidez kudeatuta, gailu hauek mehatxuak azkar identifikatzen eta horiei erantzuten laguntzen dizute.
Sophos XGS firewall-aren eginbideak
-
Errendimendu handia: Datu-transferentzia 46 Gbit/s arte onartzen du
-
Segurtasun-funtzio aurreratuak: Deep Packet Inspection, Zero-Day-Threat-Protection eta Next-Gen-Intrusion-Prevention-System (IPS)
-
Energia-eraginkortasun hobetua: XGS 88 eta XGS 108 bezalako modeloak fanlessak dira eta isilik lan egiten dute
-
Konektibitate malgua: 2.5 GE, SFP+ eta aukerako 5G modulua onartzen ditu
-
Kudeaketa zentralizatua: Sophos Central kontsolaren bidezko kudeaketa, mehatxuen identifikazio eta erantzun jarraiturako.
-
Mehatxuen isolamendu automatikoa: Arriskuan dauden sistemak berehala identifikatu eta isolatzea.
-
Web-babes funtzio aurreratuak: Pharming-aurkako babesa, HTTPS-scanning eta nahi gabeko aplikazio potentzialen kontrola.
-
Synchronized Security™: Segurtasun-taupada teknologia, endpointak eta firewallak lotzeko, mehatxuei koordinatuta erantzuteko.
Hedapen zabala
OPNsense plataforma eta ingurune askotan instal daiteke, besteak beste zerbitzari fisikoetan, VMware, Hyper-V, KVM eta VirtualBox bezalako plataformetako makina birtualetan (VMs), eta Amazon AWS, Microsoft Azure eta Oracle Cloud bezalako hodei-inguruneetan. Instalazioa Live ingurune baten bidez edo aldez aurretik konfiguratutako irudien bidez egiten da, USB, SD txartel, SSD edo HDDetan instal daitezkeenak.
Begiratu gure dendara, bertan OPNsense-ren hardware-appliance dedikatuen eskaintzak aurkituko dituzu
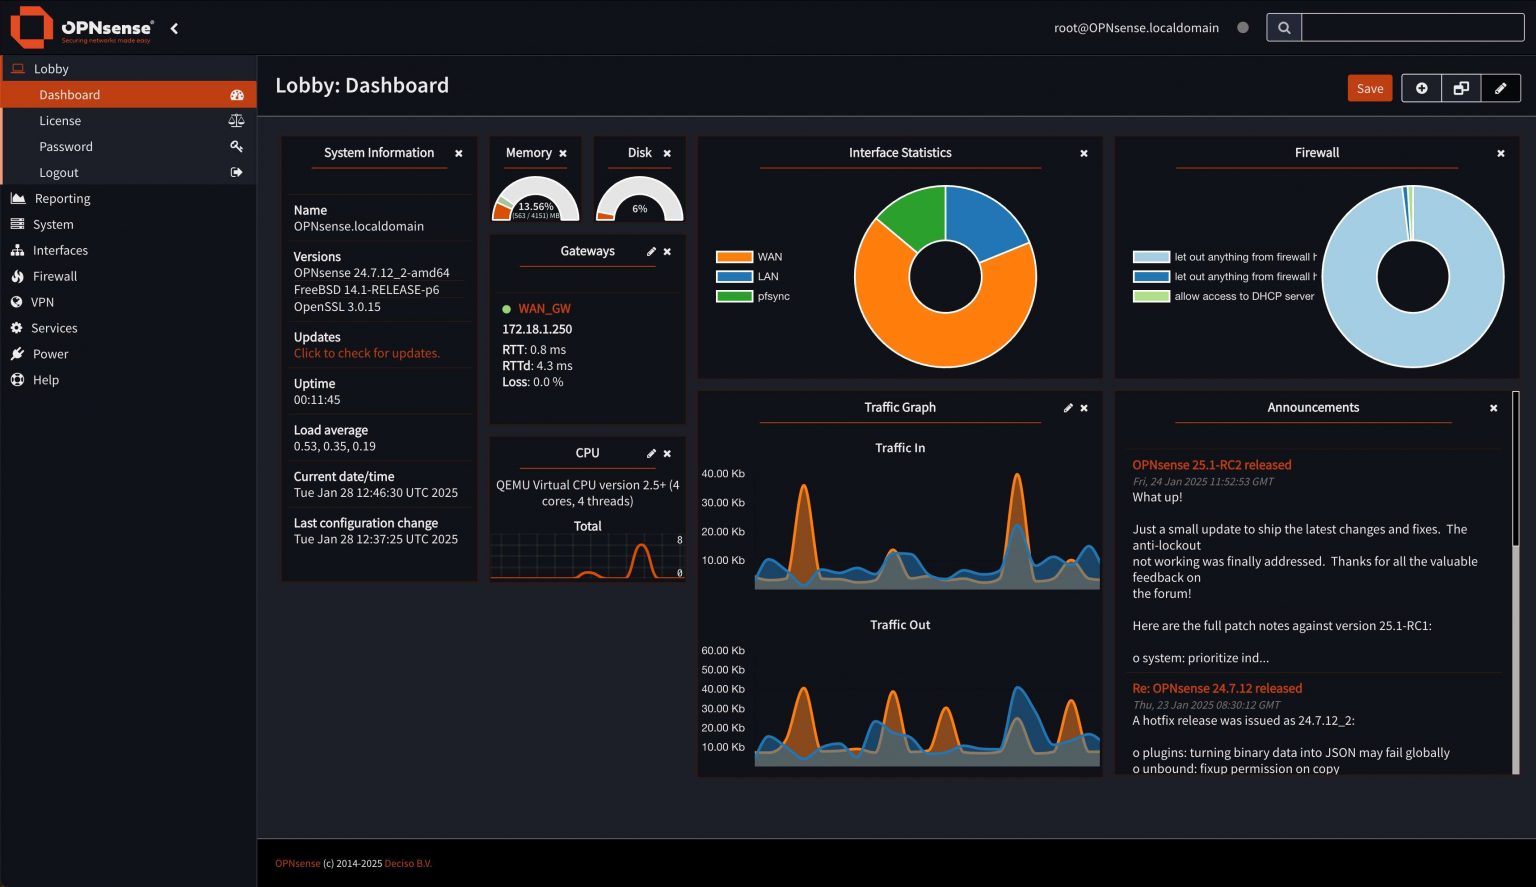
OPNsense firewall-aren eginbideak
Firewall
IPv4 eta IPv6 onartzen ditu, blokeatutako edo igarotzen utzitako konexioen zuzeneko ikuspegiarekin
Multi WAN
Hainbat WAN konexio onartzen ditu, karga-banaketa eta failover barne.
Virtual Private Networking
IPsec, OpenVPN eta Tinc eta WireGuard-erako plataforma-gaineko laguntza.
Hardware Failover
CARP bidezko hardware-failover automatiko eta etenik gabea, erabilgarritasun handirako.
Intrusion Detection & Prevention
Inline-intrusioen prebentzioa Suricata eta Proofpoint's Emerging Threats Open Rules-ekin.
Two-Factor Authentication (2FA)
2FA sistema osoan onartzen da, erabiltzaile-interfazea eta VPN zerbitzuak barne.
Routing Protocols
OSPF eta BGP onartzen ditu.
Traffic Shaping
Sare-trafikoaren kudeaketa eta lehenespena.
Web-iragazkia
Kategorietan oinarritutako web-iragazkia eta proxy funtzioak.