Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR łączy wydajne rozwiązanie Endpoint Detection and Response (EDR) z najlepszą w branży ochroną przed złośliwym oprogramowaniem i exploitami. Intercept X został opracowany zarówno z myślą o działach IT Security Operations, jak i o Threat Huntingu, a podejrzane aktywności wykrywa i analizuje za pomocą analiz opartych na AI. W przeciwieństwie do innych narzędzi EDR otrzymują Państwo wyłączny dostęp do wiedzy ekspertów, dla której zwykle musieliby Państwo zatrudniać wysoko wykwalifikowanych analityków.

Anti-Ransomware

Technologia deep learning
Dzięki integracji deep learningu, szczególnej formy uczenia maszynowego, Intercept X zamienia reaktywną ochronę endpointów w predykcyjną i niezawodnie chroni przed nieznanymi zagrożeniami. Wielu dostawców reklamuje, że ich produkty opierają się na uczeniu maszynowym (machine learning). Jednak machine learning nie jest równy machine learning. Deep learning w przeszłości konsekwentnie przewyższał inne modele uczenia maszynowego w wykrywaniu złośliwego oprogramowania.

Exploit Prevention
Exploit Prevention zatrzymuje techniki stosowane w atakach bezplikowych, bez użycia złośliwego oprogramowania oraz opartych na exploitach. Choć w obiegu są miliony różnych wariantów złośliwego oprogramowania i istnieją tysiące luk w oprogramowaniu, atakujący w ramach łańcucha ataku wykorzystują tylko garstkę metod exploitów. Właśnie tutaj działa Intercept X: metody exploitów są blokowane w sposób ukierunkowany, a ataki typu zero-day zostają zatrzymane w zarodku.

Managed Threat Response

Active Adversary Mitigations
Intercept X wykorzystuje szereg technik, w tym Credentials Theft Prevention i Code Cave Utilization Detection, aby uniemożliwić atakującym zakorzenienie się w sieciach i pozostanie w nich niezauważonymi. Atakujący coraz częściej koncentrują się na technikach wykraczających poza złośliwe oprogramowanie, aby poruszać się w systemach i sieciach jako legalni użytkownicy. Intercept X rozpoznaje i blokuje takie zachowanie.
Deep learning
W Intercept X wykorzystywane są neuronowe sieci deep learning, czyli szczególne formy uczenia maszynowego, aby zapewnić Państwa endpointom jeszcze większe bezpieczeństwo. Dzięki temu nieznane złośliwe oprogramowanie może zostać zdemaskowane jako szkodliwe nawet bez sygnatur.
Dzięki deep learningowi Intercept X zyskuje ogromną przewagę nad tradycyjnymi rozwiązaniami Endpoint Security, które opierają się na zwykłym uczeniu maszynowym lub wykrywaniu na podstawie sygnatur.

Skuteczne usuwanie ransomware
Intercept X blokuje ataki ransomware, zanim wyrządzą poważne szkody w Państwa firmie. Złośliwe procesy szyfrowania są wykrywane jak najszybciej, a ich rozprzestrzenianie się w sieci zostaje zablokowane.
Jeśli pliki zostały już zaszyfrowane, zostaną przywrócone do bezpiecznego stanu. Dzięki temu Intercept X umożliwia interwencję bez przerywania dnia pracy i zapewnia Państwu oraz Państwa firmie pożądaną ciągłość działania.
Synchronizacja oprogramowania i sprzętu
Optymalny poziom bezpieczeństwa osiągają Państwo dzięki współdziałaniu Intercept X Endpoint Security i Państwa zapory XG Firewall. Dzięki Synchronized Security te dwa komponenty zabezpieczeń wymieniają informacje w czasie rzeczywistym i mogą w ten sposób jeszcze szybciej i skuteczniej reagować na ataki i incydenty.

Zaufaj certyfikowanemu partnerowi
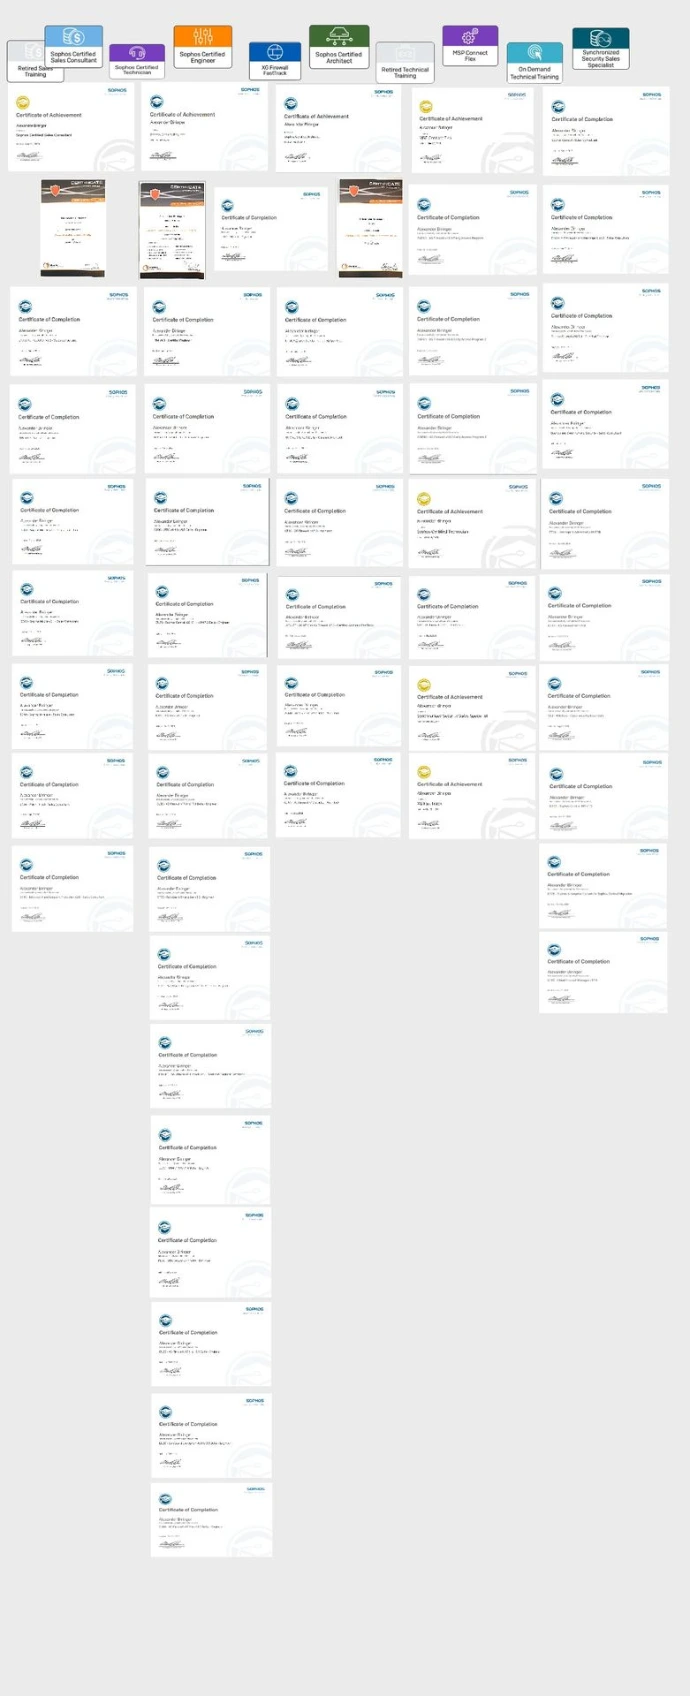
Jesteśmy z Sophos, dawniej Astaro, od samego początku. Otrzymują tu Państwo najwyższej klasy wsparcie od konsekwentnie certyfikowanego zespołu wsparcia.
Zespół składający się z Alexandera, Dominica, Roberta i Nanti posiada ciągłą certyfikację we wszystkich obszarach. Nisa w backoffice obsługuje również część handlową, którą opanowali także wszyscy technicy.