Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR apvieno jaudīgu Endpoint Detection and Response (EDR) ar nozares labāko aizsardzību pret ļaunprogrammatūru un exploit uzbrukumiem. Intercept X ir izstrādāts gan IT drošības operācijām, gan Threat Hunting, un tas atpazīst un analizē aizdomīgas darbības, izmantojot MI vadītas analīzes. Atšķirībā no citiem EDR rīkiem jūs saņemat ekskluzīvu piekļuvi ekspertu zināšanām, kuru nodrošināšanai parasti būtu jāpieņem darbā augsti kvalificēti analītiķi.

Anti-Ransomware

Deep Learning tehnoloģija
Integrējot Deep Learning, kas ir īpaša mašīnmācīšanās forma, Intercept X pārvērš reaktīvu galapunktu drošību prognozējošā galapunktu drošībā un uzticami aizsargā pret nezināmiem draudiem. Daudzi piegādātāji reklamē, ka to produkti balstās uz Machine Learning. Taču Machine Learning nav vienāds ar Machine Learning. Deep Learning agrāk ļaunprogrammatūras atpazīšanā vienmēr bija pārāks par citiem mašīnmācīšanās modeļiem.

Exploit Prevention
Exploit Prevention aptur metodes, kas tiek izmantotas bezfailu, bezļaunprogrammatūras un exploit balstītos uzbrukumos. Lai gan apritē ir miljoniem dažādu ļaunprogrammatūras variantu un pastāv tūkstošiem programmatūras ievainojamību, uzbrucēji uzbrukuma ķēdes ietvaros izmanto tikai nelielu skaitu exploit paņēmienu. Tieši šeit iesaistās Intercept X: exploit paņēmieni tiek mērķtiecīgi bloķēti, un Zero-Day uzbrukumi tiek apturēti jau pašā sākumā.

Managed Threat Response

Active Adversary Mitigations
Intercept X izmanto virkni metožu, tostarp Credentials Theft Prevention un Code Cave Utilization Detection, lai novērstu, ka uzbrucēji nostiprinās tīklos un tur paliek nepamanīti. Uzbrucēji arvien vairāk koncentrējas uz metodēm, kas pārsniedz ļaunprogrammatūru, lai sistēmās un tīklos pārvietotos kā legitīmi lietotāji. Intercept X šādu uzvedību atpazīst un aptur.
Deep Learning
Intercept X izmanto neironu Deep Learning tīklus, kas ir īpašas mašīnmācīšanās formas, lai nodrošinātu vēl lielāku drošību jūsu galapunktiem. Tādējādi nezināmu ļaunprogrammatūru var atklāt kā kaitīgu programmatūru pat bez signatūrām.
Pateicoties Deep Learning, Intercept X iegūst milzīgu priekšrocību salīdzinājumā ar tradicionālajiem Endpoint Security risinājumiem, kas balstās uz parasto Machine Learning vai uz signatūrām balstītu atpazīšanu.

Efektīva izspiedējvīrusu likvidēšana
Intercept X bloķē izspiedējvīrusu uzbrukumus, pirms tie var nodarīt nopietnu kaitējumu jūsu uzņēmumam. Ļaunprātīgi šifrēšanas procesi tiek atpazīti pēc iespējas ātrāk, un izplatīšanās tīklā tiek novērsta.
Ja faili jau ir šifrēti, tie tiek atjaunoti drošā stāvoklī. Tādējādi Intercept X nodrošina iejaukšanos darba dienā bez pārtraukumiem un garantē jums un jūsu uzņēmumam vēlamo nepārtrauktību.
Programmatūras un aparatūras sinhronizācija
Optimālu drošību jūs sasniedzat, apvienojot Intercept X Endpoint Security un savu XG Firewall. Izmantojot Synchronized Security, jūs ļaujat šīm abām drošības komponentēm reāllaikā apmainīties ar informāciju un tādējādi vēl ātrāk un efektīvāk reaģēt uz uzbrukumiem un incidentiem.

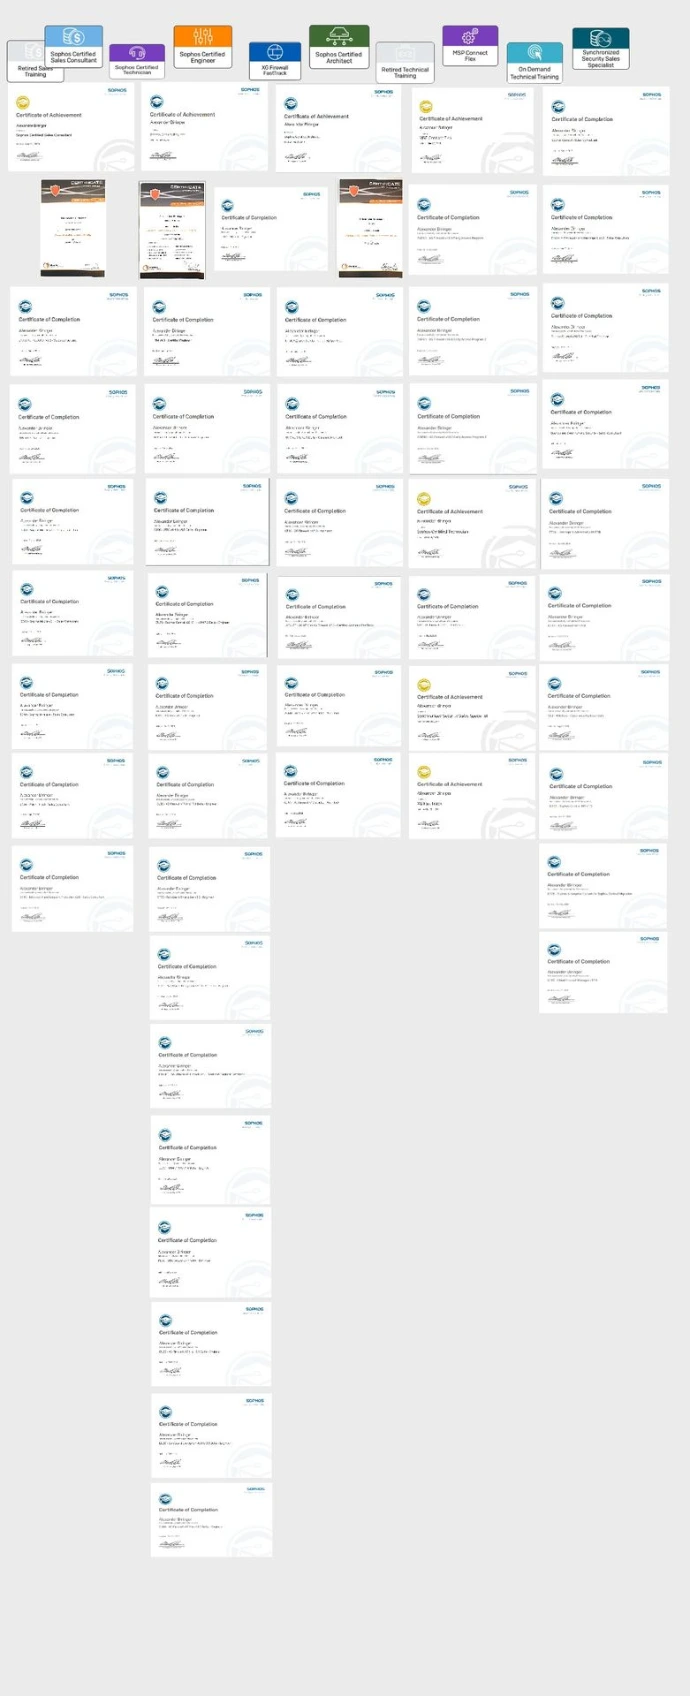
Uzticieties sertificētam partnerim
Mēs esam kopā ar Sophos, agrāk Astaro, jau kopš paša sākuma. Šeit jūs saņemat pirmklasīgu atbalstu no pastāvīgi sertificētas atbalsta komandas.
Komandai, kurā ir Alexander, Dominic, Robert un Nanti, visās jomās ir pastāvīga sertifikācija. Nisa birojā papildus aptver komerciālo daļu, ko apgūst arī visi tehniķi.