Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR-ը համատեղում է հզոր Endpoint Detection and Response (EDR)-ը ոլորտում լավագույն մակարդակի՝ չարամիտ ծրագրերից և exploit-ներից պաշտպանության հետ։ Intercept X-ը մշակված է ինչպես IT անվտանգության օպերացիաների, այնպես էլ Threat Hunting-ի համար և հայտնաբերում ու վերլուծում է կասկածելի գործունեությունը արհեստական բանականությամբ աշխատող վերլուծությունների միջոցով։ Ի տարբերություն այլ EDR գործիքների՝ Դուք ստանում եք բացառիկ հասանելիություն փորձագիտական գիտելիքներին, որի համար սովորաբար ստիպված կլինեիք վարձել բարձր որակավորում ունեցող վերլուծաբաններ։

Ransomware-ից պաշտպանություն

Deep Learning տեխնոլոգիա
Deep Learning-ի՝ Machine Learning-ի հատուկ տեսակի ինտեգրման շնորհիվ Intercept X-ը ռեակտիվ endpoint անվտանգությունը վերածում է կանխատեսողականի և հուսալիորեն պաշտպանում է անհայտ սպառնալիքներից։ Շատ մատակարարներ գովազդում են, որ իրենց արտադրանքը հիմնված է Machine Learning-ի վրա։ Սակայն Machine Learning-ը միշտ չէ, որ նույն Machine Learning-ն է։ Deep Learning-ը չարամիտ ծրագրերի հայտնաբերման հարցում նախկինում միշտ գերազանցել է Machine Learning-ի մյուս մոդելներին։

Exploit Prevention
Exploit Prevention-ը կանգնեցնում է այն տեխնիկաները, որոնք կիրառվում են առանց ֆայլերի, առանց չարամիտ ծրագրերի և exploit-ների վրա հիմնված հարձակումներում։ Թեև շրջանառության մեջ կան չարամիտ ծրագրերի միլիոնավոր տարբեր տարբերակներ և գոյություն ունեն ծրագրային անվտանգության հազարավոր խոցելիություններ, հարձակվողները հարձակման շղթայի շրջանակում օգտագործում են exploit-ների ընդամենը մի բուռ եղանակներ։ Հենց այստեղ է գործում Intercept X-ը․ exploit եղանակները նպատակաուղղված արգելափակվում են, իսկ Zero-Day հարձակումները կանխվում են դեռ սաղմնային փուլում։

Managed Threat Repsonse

Active Adversary Mitigations
Intercept X-ը կիրառում է մի շարք տեխնիկաներ, այդ թվում՝ Credentials Theft Prevention և Code Cave Utilization Detection, որպեսզի հարձակվողները չկարողանան հաստատվել ցանցերում և այնտեղ մնալ աննկատ։ Հարձակվողներն ավելի ու ավելի են կենտրոնանում չարամիտ ծրագրերից դուրս տեխնիկաների վրա, որպեսզի համակարգերում և ցանցերում տեղաշարժվեն որպես օրինական օգտատերեր։ Intercept X-ը հայտնաբերում և կասեցնում է այդ վարքագիծը։
Deep Learning
Intercept X-ում կիրառվում են Deep Learning նեյրոնային ցանցեր, որոնք Machine Learning-ի հատուկ տեսակներ են, որպեսզի Ձեր endpoint-ների համար ապահովվի էլ ավելի մեծ անվտանգություն։ Դրա շնորհիվ անհայտ չարամիտ ծրագրերը կարող են բացահայտվել որպես վնասակար ծրագրեր նույնիսկ առանց ստորագրությունների։
Deep Learning-ի շնորհիվ Intercept X-ը ձեռք է բերում հսկայական առավելություն սովորական endpoint անվտանգության լուծումների նկատմամբ, որոնք հիմնվում են սովորական Machine Learning-ի կամ ստորագրությունների վրա հիմնված հայտնաբերման վրա։

Ransomware-ի արդյունավետ վերացում
Intercept X-ը արգելափակում է Ransomware հարձակումները, նախքան դրանք կկարողանան լուրջ վնաս հասցնել Ձեր ընկերությանը։ Վնասակար գաղտնագրման գործընթացները հայտնաբերվում են հնարավորինս արագ, և ցանցում դրանց տարածումը կանխվում է։
Եթե ֆայլերն արդեն գաղտնագրվել են, դրանք վերականգնվում են իրենց անվտանգ վիճակին։ Այսպիսով՝ Intercept X-ը հնարավորություն է տալիս միջամտել աշխատանքային օրվա ընթացքում առանց ընդհատումների և Ձեզ ու Ձեր ընկերությանը ապահովում է ցանկալի անընդհատությունը։
Ծրագրային և սարքային ապահովման համաժամեցում
Անվտանգության օպտիմալ մակարդակին Դուք հասնում եք Intercept X Endpoint Security-ի և Ձեր XG-Firewall-ի փոխգործակցության միջոցով։ Synchronized Security-ի շնորհիվ այս երկու անվտանգության բաղադրիչները կարողանում են իրական ժամանակում տեղեկություններ փոխանակել և այդպիսով էլ ավելի արագ ու արդյունավետ արձագանքել հարձակումներին և միջադեպերին։

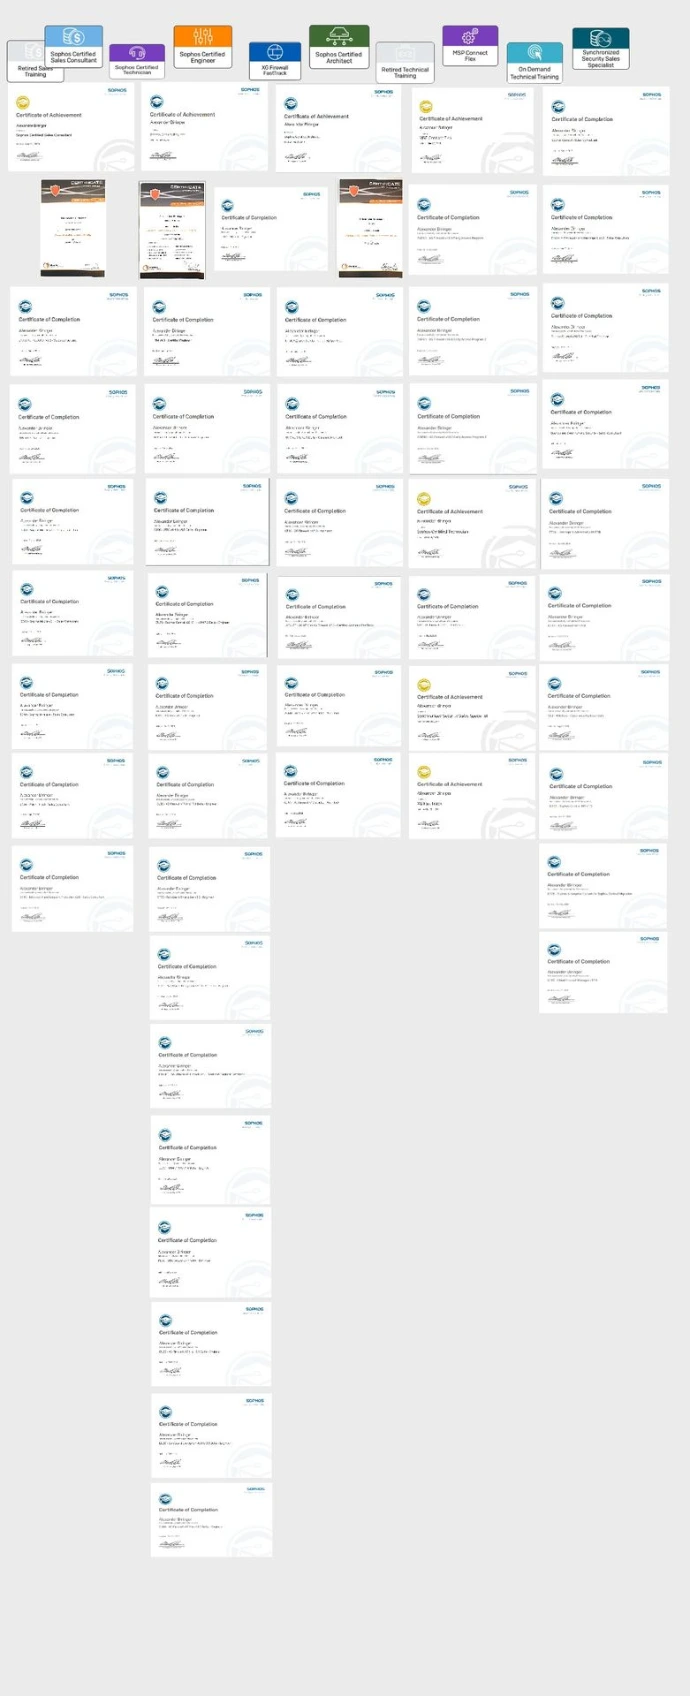
Վստահեք սերտիֆիկացված գործընկերոջը
Մենք Sophos-ի, նախկինում Astaro-ի հետ աշխատում ենք հենց սկզբից։ Այստեղ Դուք ստանում եք առաջնակարգ աջակցություն մշտապես սերտիֆիկացված աջակցության թիմից։
Alexander-ից, Dominic-ից, Robert-ից և Nanti-ից բաղկացած թիմը բոլոր ոլորտներում ունի շարունակական սերտիֆիկացում։ Nisa-ն Backoffice-ի համար նույնպես ծածկում է առևտրային մասը, որին տիրապետում են նաև բոլոր տեխնիկները։