Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR kombinuje snažnu funkciju Endpoint Detection and Response (EDR) sa vodećom zaštitom od malwarea i exploita u industriji. Intercept X je razvijen kako za IT Security Operations, tako i za Threat Hunting, a sumnjive aktivnosti prepoznaje i analizira pomoću analitike zasnovane na veštačkoj inteligenciji. Za razliku od drugih EDR alata, dobijate ekskluzivan pristup stručnom znanju za koje biste inače morali da zaposlite visokokvalifikovane analitičare.

Zaštita od ransomwarea

Deep Learning tehnologija
Integracijom Deep Learninga, posebnog oblika Machine Learninga, Intercept X pretvara reaktivnu bezbednost endpointa u prediktivnu i pouzdano štiti od nepoznatih pretnji. Mnogi dobavljači se reklamiraju time da se njihovi proizvodi zasnivaju na Machine Learningu. Međutim, Machine Learning nije isto što i Machine Learning. Deep Learning je u prošlosti dosledno bio superiorniji od drugih modela Machine Learninga za prepoznavanje malwarea.

Exploit Prevention
Exploit Prevention zaustavlja tehnike koje se koriste u napadima bez datoteka, bez malwarea i zasnovanim na exploitima. Iako je u opticaju milioni različitih varijanti malwarea i postoje hiljade softverskih ranjivosti, napadači u okviru lanca napada koriste tek šačicu exploit metoda. Upravo tu Intercept X deluje: exploit metode se ciljano blokiraju, a Zero-Day napadi zaustavljaju u samom začetku.

Managed Threat Response

Active Adversary Mitigations
Intercept X koristi niz tehnika, uključujući Credentials Theft Prevention i Code Cave Utilization Detection, kako bi sprečio napadače da se učvrste u mrežama i tamo ostanu neotkriveni. Napadači se sve više usmeravaju na tehnike koje prevazilaze malware kako bi se u sistemima i mrežama kretali kao legitimni korisnici. Intercept X prepoznaje i onemogućava takvo ponašanje.
Deep Learning
Kod Intercept X se koriste neuronske Deep Learning mreže, koje su posebni oblici Machine Learninga, kako bi se stvorila još veća bezbednost za vaše endpointe. Nepoznati malware se na taj način može razotkriti kao zlonamerni softver čak i bez signatura.
Zahvaljujući Deep Learningu, Intercept X stiče ogromnu prednost u odnosu na uobičajena Endpoint Security rešenja koja se oslanjaju na običan Machine Learning ili prepoznavanje zasnovano na signaturama.

Efikasno uklanjanje ransomwarea
Intercept X blokira ransomware napade pre nego što mogu da naprave ozbiljnu štetu u vašem preduzeću. Zlonamerni procesi šifrovanja se prepoznaju što je pre moguće, a širenje po mreži se sprečava.
Ako su datoteke već bile šifrovane, vraćaju se u svoje bezbedno stanje. Tako Intercept X omogućava intervenciju bez prekida radnog dana i obezbeđuje vama i vašem preduzeću željeni kontinuitet.
Sinhronizacija između softvera i hardvera
Optimalnu bezbednost postižete zajedničkim delovanjem Intercept X Endpoint Security i vašeg XG firewalla. Pomoću Synchronized Security omogućavate ovim dvema bezbednosnim komponentama da razmenjuju informacije u realnom vremenu i tako još brže i efikasnije reaguju na napade i incidente.

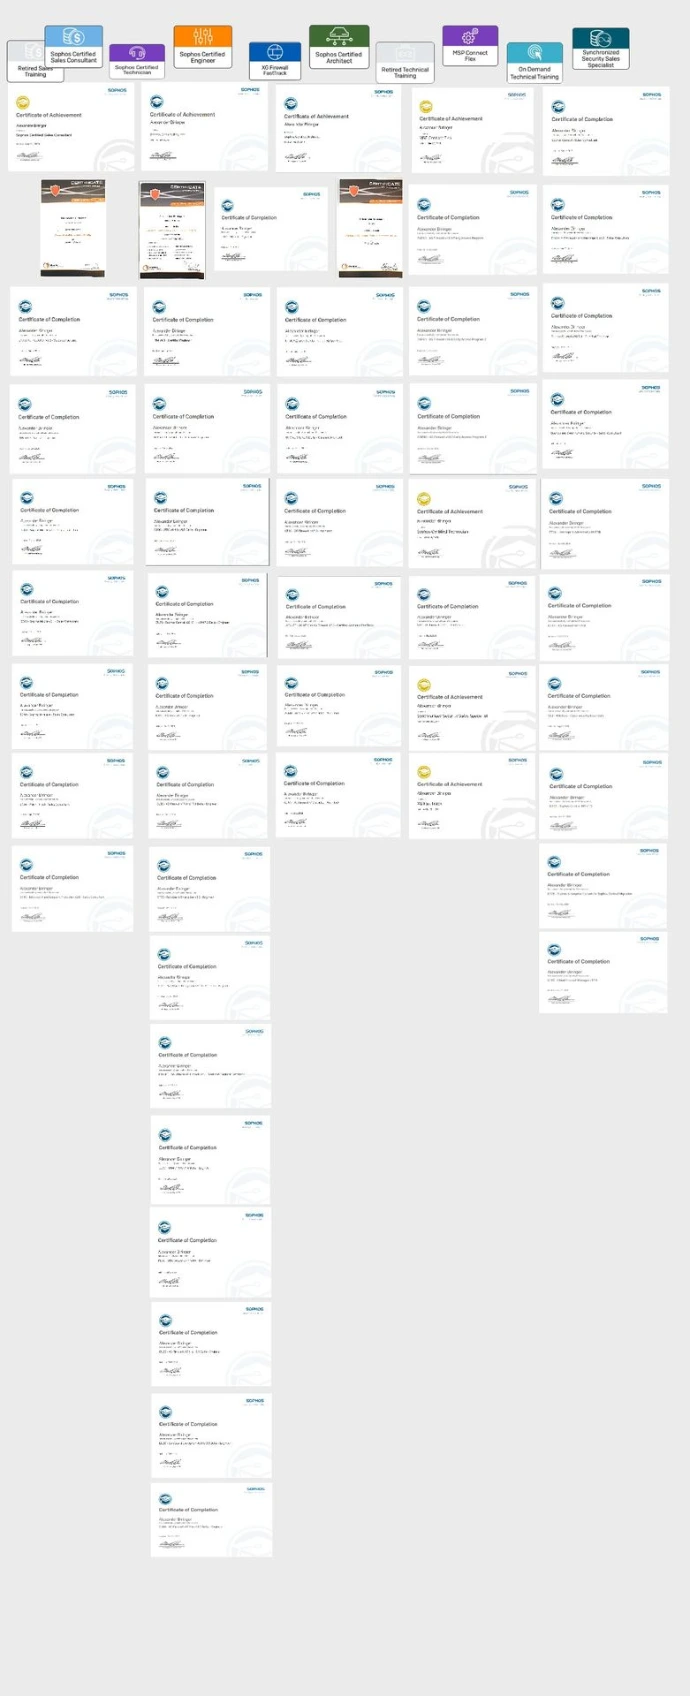
Ukažite poverenje sertifikovanom partneru
Mi smo od samog početka uz Sophos, ranije Astaro. Ovde dobijate vrhunsku podršku od potpuno sertifikovanog tima za podršku.
Tim koji čine Alexander, Dominic, Robert i Nanti ima sertifikate u svim oblastima. Nisa za backoffice pokriva i komercijalni deo, koji takođe poznaju svi tehničari.