Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR combina potenti funzionalità di Endpoint Detection and Response (EDR) con una protezione da malware ed exploit ai vertici del settore. Progettato sia per le operazioni di sicurezza IT sia per il threat hunting, Intercept X rileva e analizza le attività sospette mediante analisi basate sull'IA. A differenza di altri strumenti EDR, offre accesso esclusivo a competenze specialistiche per le quali normalmente sarebbe necessario assumere analisti altamente qualificati.

Anti-ransomware

Tecnologia deep learning
Integrando il deep learning, una forma avanzata di machine learning, Intercept X trasforma la sicurezza degli endpoint da reattiva a predittiva e protegge in modo affidabile dalle minacce sconosciute. Molti fornitori pubblicizzano prodotti basati sul machine learning. Ma non tutti i sistemi di machine learning sono uguali. In passato, il deep learning si è dimostrato costantemente superiore agli altri modelli di machine learning nel rilevamento del malware.

Prevenzione degli exploit
Exploit Prevention blocca le tecniche impiegate negli attacchi senza file, senza malware e basati su exploit. Sebbene circolino milioni di varianti di malware ed esistano migliaia di vulnerabilità software, gli aggressori utilizzano solo poche tecniche di exploit nella catena di attacco. È proprio qui che interviene Intercept X: blocca in modo mirato le tecniche di exploit e stronca sul nascere gli attacchi zero-day.

Managed Threat Response

Mitigazione degli attacchi attivi
Intercept X utilizza una serie di tecniche, tra cui Credentials Theft Prevention e Code Cave Utilization Detection, per impedire agli aggressori di insediarsi nelle reti e rimanervi inosservati. Gli aggressori ricorrono sempre più spesso a tecniche che vanno oltre il malware per muoversi nei sistemi e nelle reti come utenti legittimi. Intercept X rileva e blocca questo comportamento.
Deep Learning
Intercept X utilizza reti neurali di deep learning, forme avanzate di machine learning, per aumentare ulteriormente la sicurezza dei Suoi endpoint. In questo modo è possibile identificare come dannoso anche il malware sconosciuto, senza ricorrere alle firme.
Grazie al deep learning, Intercept X offre un enorme vantaggio rispetto alle soluzioni tradizionali di sicurezza degli endpoint che si basano sul machine learning convenzionale o sul rilevamento tramite firme.

Eliminazione efficace dei ransomware
Intercept X blocca gli attacchi ransomware prima che possano causare gravi danni alla Sua azienda. I processi di cifratura dannosi vengono rilevati tempestivamente e ne viene impedita la diffusione in rete.
Se i file sono già stati cifrati, vengono ripristinati allo stato sicuro precedente. Intercept X consente così di intervenire senza interrompere la giornata lavorativa, garantendo a Lei e alla Sua azienda la continuità desiderata.
Sincronizzazione tra software e hardware
La massima sicurezza si ottiene grazie all'interazione tra Intercept X Endpoint Security e il Suo firewall XG. Con Synchronized Security, questi due componenti di sicurezza possono scambiarsi informazioni in tempo reale e reagire ancora più rapidamente ed efficacemente ad attacchi e incidenti.

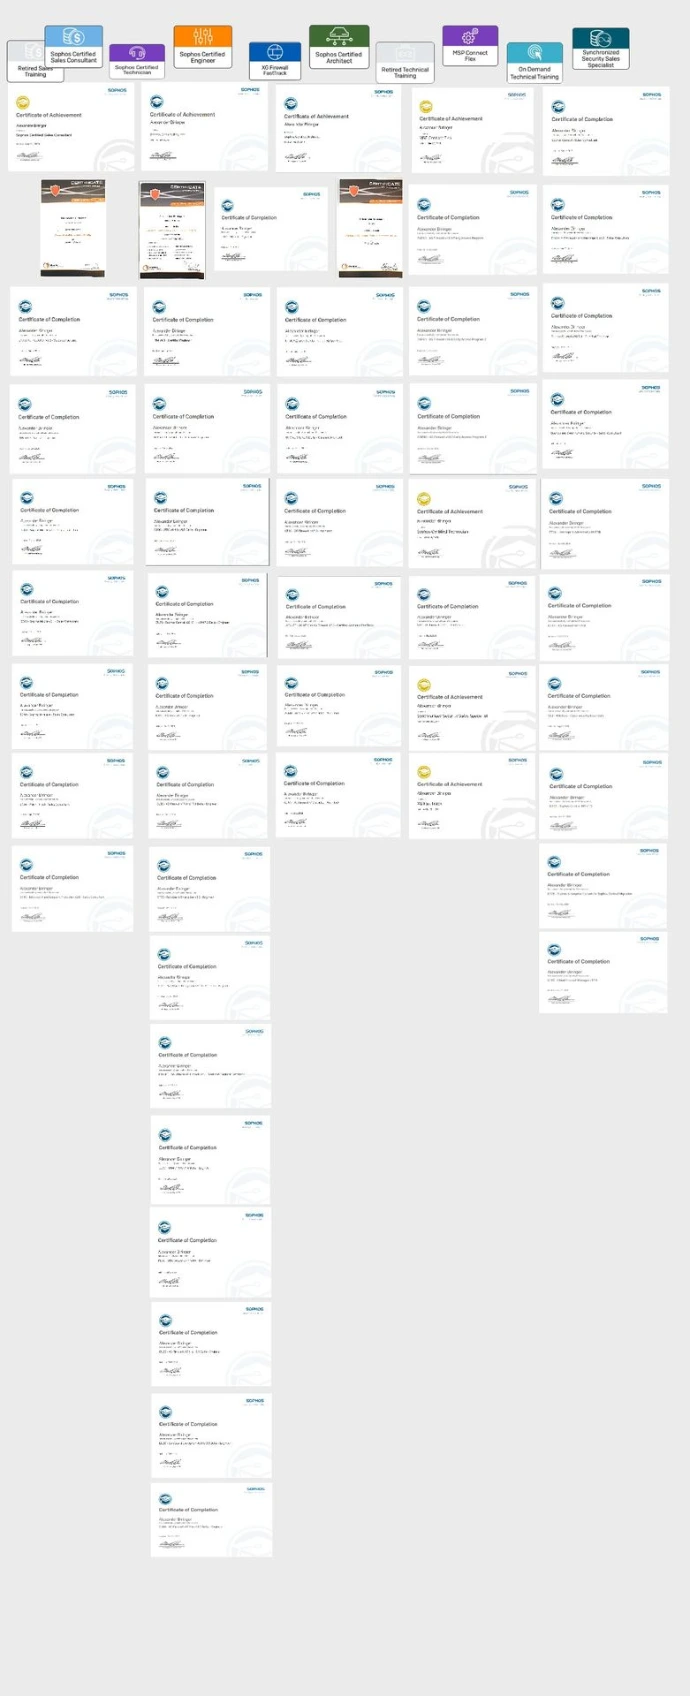
Si affidi a un partner certificato
Collaboriamo fin dagli inizi con Sophos, in precedenza Astaro. Qui riceve assistenza di prima classe da un team di supporto interamente certificato.
Il team composto da Alexander, Dominic, Robert e Nanti dispone di certificazioni complete in tutti gli ambiti. Nisa si occupa anche della parte commerciale del back office, un ambito che tutti i tecnici padroneggiano a loro volta.