Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR associe une puissante fonction d'Endpoint Detection and Response (EDR) à une protection contre les malwares et les exploits parmi les meilleures du secteur. Intercept X a été conçu aussi bien pour les opérations de sécurité informatique que pour le Threat Hunting et détecte et analyse les activités suspectes grâce à des analyses pilotées par l'IA. Contrairement à d'autres outils EDR, vous bénéficiez d'un accès exclusif à une expertise pour laquelle vous devriez normalement embaucher des analystes hautement qualifiés.

Anti-ransomware

Technologie de Deep Learning
Grâce à l'intégration du Deep Learning, une forme particulière de Machine Learning, Intercept X transforme la sécurité Endpoint réactive en sécurité Endpoint prédictive et protège de manière fiable contre les menaces inconnues. De nombreux fournisseurs affirment que leurs produits reposent sur le Machine Learning. Mais tous les Machine Learning ne se valent pas. Par le passé, le Deep Learning s'est toujours montré supérieur aux autres modèles de Machine Learning pour la détection des malwares.

Exploit Prevention
L'Exploit Prevention bloque les techniques utilisées dans les attaques sans fichier, sans malware et basées sur des exploits. Bien que des millions de variantes de malwares circulent et que des milliers de vulnérabilités logicielles existent, les attaquants n'utilisent qu'une poignée de techniques d'exploitation au cours de la chaîne d'attaque. C'est précisément là qu'intervient Intercept X : les techniques d'exploitation sont bloquées de manière ciblée et les attaques Zero-Day sont stoppées dans l'œuf.

Managed Threat Response

Active Adversary Mitigations
Intercept X utilise une série de techniques, dont la Credentials Theft Prevention et la Code Cave Utilization Detection, pour empêcher les attaquants de s'implanter dans les réseaux et d'y rester inaperçus. Les attaquants se concentrent de plus en plus sur des techniques qui vont au-delà des malwares afin de se déplacer dans les systèmes et les réseaux en se faisant passer pour des utilisateurs légitimes. Intercept X détecte et bloque ce comportement.
Deep Learning
Avec Intercept X, des réseaux neuronaux de Deep Learning, des formes particulières de Machine Learning, sont utilisés pour renforcer encore la sécurité de vos Endpoints. Les malwares inconnus peuvent ainsi être démasqués comme logiciels malveillants, même sans signatures.
Grâce au Deep Learning, Intercept X acquiert un énorme avantage sur les solutions de sécurité Endpoint traditionnelles qui reposent sur un Machine Learning classique ou sur une détection basée sur les signatures.

Élimination efficace des ransomwares
Intercept X bloque les attaques de ransomware avant qu'elles ne puissent causer de graves dommages à votre entreprise. Les processus de chiffrement malveillants sont détectés le plus rapidement possible et la propagation dans le réseau est empêchée.
Si des fichiers ont déjà été chiffrés, ils sont restaurés à leur état sécurisé. Intercept X permet ainsi une intervention sans interruption de la journée de travail et vous garantit, à vous et à votre entreprise, la continuité souhaitée.
Synchronisation entre logiciel et matériel
Vous atteignez le niveau de sécurité optimal grâce à l'association d'Intercept X Endpoint Security et de votre pare-feu XG. Avec Synchronized Security, vous permettez à ces deux composants de sécurité d'échanger des informations en temps réel et ainsi de réagir encore plus rapidement et plus efficacement aux attaques et aux incidents.

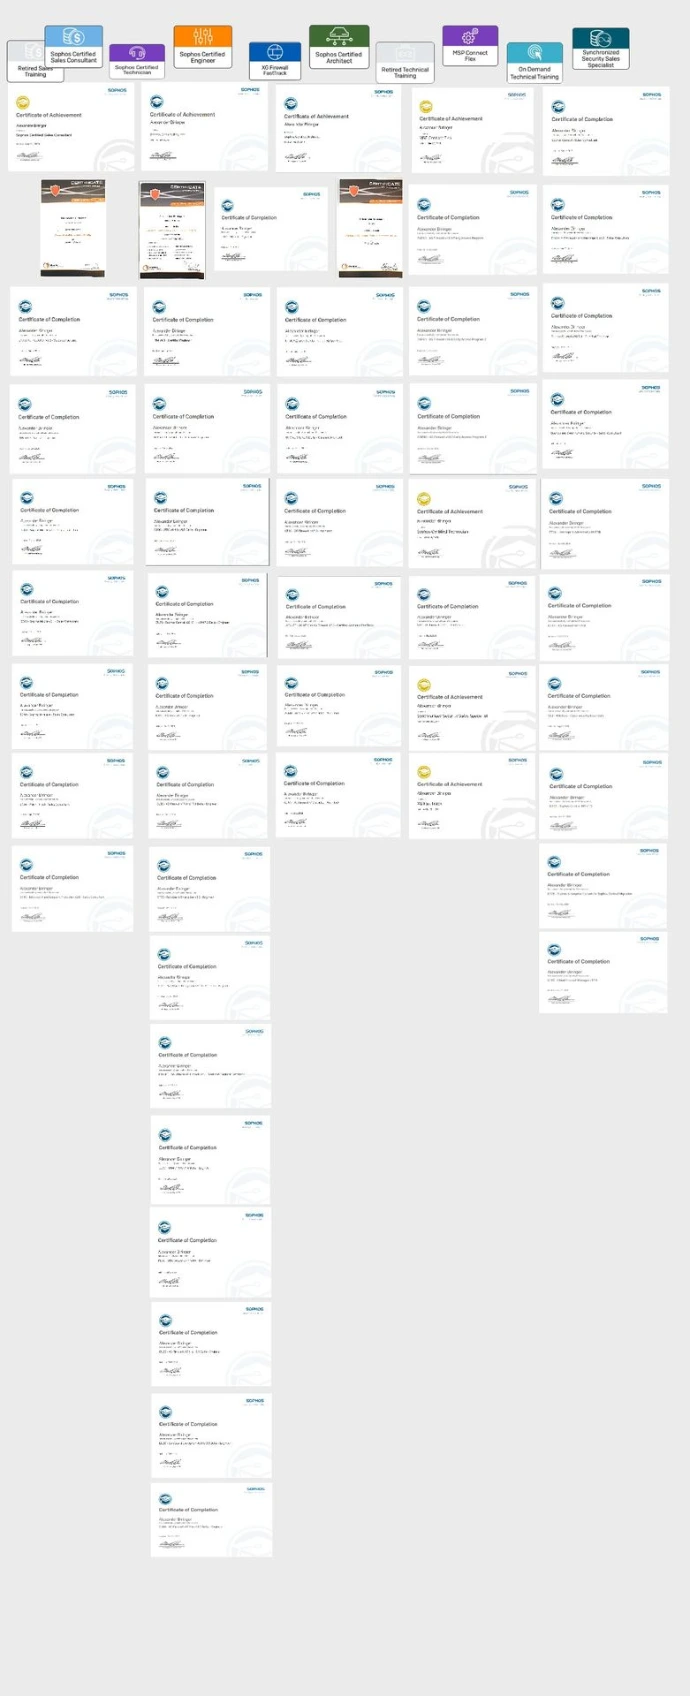
Faites confiance à un partenaire certifié
Nous sommes à bord depuis le début avec Sophos, anciennement Astaro. Vous bénéficiez ici d'un support de premier ordre assuré par une équipe de support constamment certifiée.
L'équipe composée d'Alexander, Dominic, Robert et Nanti dispose de certifications à jour dans tous les domaines. Nisa couvre pour le back-office également la partie commerciale, que tous les techniciens maîtrisent également.