Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR yhdistää tehokkaan Endpoint Detection and Response -toiminnon (EDR) alan huippuluokan haittaohjelma- ja hyökkäyssuojaukseen. Intercept X on kehitetty sekä IT-turvallisuuden operatiiviseen toimintaan että uhkien metsästykseen, ja se tunnistaa ja analysoi epäilyttävää toimintaa tekoälyohjatun analytiikan avulla. Toisin kuin muut EDR-työkalut, tarjoaa se käyttöösi yksinoikeudella asiantuntijaosaamista, jonka saamiseksi sinun pitäisi normaalisti palkata erittäin pätevää analyytikkohenkilöstöä.

Kiristyshaittaohjelmien torjunta

Deep Learning -teknologia
Integroimalla Deep Learningin, koneoppimisen erityismuodon, Intercept X muuttaa reaktiivisen päätelaiteturvallisuuden ennakoivaksi ja suojaa luotettavasti tuntemattomilta uhkilta. Monet toimittajat mainostavat tuotteidensa perustuvan koneoppimiseen. Koneoppiminen ei kuitenkaan ole aina samaa kuin koneoppiminen. Deep Learning on aiemmin ollut johdonmukaisesti muita koneoppimismalleja parempi haittaohjelmien tunnistuksessa.

Exploit Prevention
Exploit Prevention pysäyttää tekniikat, joita käytetään tiedostottomissa, haittaohjelmattomissa ja haavoittuvuuksia hyödyntävissä hyökkäyksissä. Vaikka liikkeellä on miljoonia erilaisia haittaohjelmavariantteja ja ohjelmistoissa on tuhansia haavoittuvuuksia, hyökkääjät käyttävät hyökkäysketjussa vain kourallista hyödyntämismenetelmiä. Juuri tähän Intercept X tarttuu: hyödyntämismenetelmät estetään kohdennetusti ja Zero-Day-hyökkäykset pysäytetään jo alkuunsa.

Managed Threat Response

Active Adversary Mitigations
Intercept X käyttää useita tekniikoita, kuten Credentials Theft Prevention ja Code Cave Utilization Detection, estääkseen hyökkääjiä saamasta jalansijaa verkoissa ja pysymästä siellä huomaamatta. Hyökkääjät keskittyvät yhä enemmän tekniikoihin, jotka menevät haittaohjelmia pidemmälle, jotta he voisivat liikkua järjestelmissä ja verkoissa lailliseksi käyttäjäksi naamioituneina. Intercept X tunnistaa ja estää tällaisen toiminnan.
Deep Learning
Intercept X:ssä käytetään Deep Learning -neuroverkkoja, jotka ovat koneoppimisen erityismuoto, lisäämään päätelaitteidesi turvallisuutta entisestään. Näin tuntematon haittaohjelma voidaan paljastaa haitalliseksi ohjelmistoksi jopa ilman allekirjoituksia.
Deep Learningin ansiosta Intercept X saa valtavan edun perinteisiin päätelaiteturvaratkaisuihin nähden, jotka turvautuvat tavalliseen koneoppimiseen tai allekirjoituspohjaiseen tunnistukseen.

Kiristyshaittaohjelmien tehokas poistaminen
Intercept X estää kiristyshaittaohjelmahyökkäykset, ennen kuin ne ehtivät aiheuttaa vakavaa vahinkoa yrityksellesi. Haitalliset salausprosessit tunnistetaan mahdollisimman nopeasti ja leviäminen verkossa estetään.
Jos tiedostoja on jo salattu, ne palautetaan turvalliseen tilaansa. Näin Intercept X mahdollistaa keskeytyksettömän toiminnan työpäivän aikana ja takaa sinulle ja yrityksellesi halutun jatkuvuuden.
Ohjelmiston ja laitteiston synkronointi
Parhaan mahdollisen turvallisuuden saavutat Intercept X Endpoint Securityn ja XG-palomuurisi yhteistoiminnalla. Synchronized Securityn avulla nämä kaksi turvakomponenttia voivat vaihtaa tietoja reaaliajassa ja reagoida siten vielä nopeammin ja tehokkaammin hyökkäyksiin ja häiriötilanteisiin.

Luota sertifioituun kumppaniin
Olemme olleet mukana Sophosin, aiemmin Astaron, matkassa alusta alkaen. Täältä saat ensiluokkaista tukea täysin sertifioidulta tukitiimiltä.
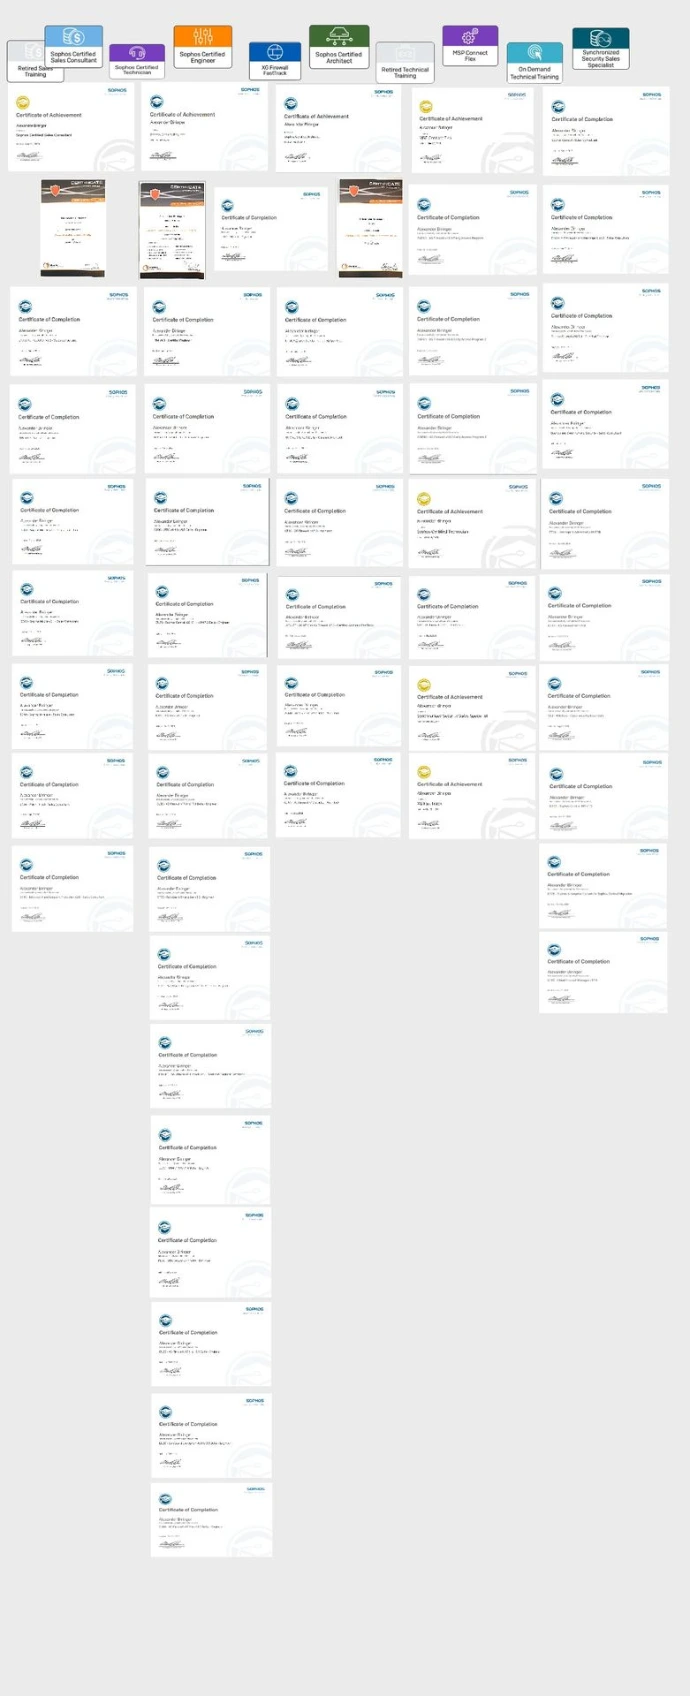
Tiimillä, johon kuuluvat Alexander, Dominic, Robert ja Nanti, on kattavat sertifioinnit kaikilla osa-alueilla. Nisa hoitaa taustatoimistossa myös kaupallisen puolen, jonka kaikki teknikot hallitsevat myös.