Intercept X Endpoint

Endpoint Detection and Response (EDR)
Sophos Intercept X Advanced with EDR აერთიანებს ძლიერ Endpoint Detection and Response-ს (EDR) დარგში საუკეთესო დონის დაცვასთან მავნე პროგრამებისა და ექსპლოიტების წინააღმდეგ. Intercept X შექმნილია როგორც IT Security Operations-ისთვის, ისე Threat Hunting-ისთვის და ხელოვნური ინტელექტით მართული ანალიზის დახმარებით აღმოაჩენს და აანალიზებს საეჭვო აქტივობას. სხვა EDR ინსტრუმენტებისგან განსხვავებით, თქვენ იღებთ ექსკლუზიურ წვდომას ექსპერტულ ცოდნაზე, რისთვისაც ჩვეულებრივ მაღალკვალიფიციური ანალიტიკოსების დაქირავება მოგიწევდათ.

Ransomware-ის საწინააღმდეგო დაცვა

Deep Learning ტექნოლოგია
Deep Learning-ის, Machine Learning-ის განსაკუთრებული ფორმის, ინტეგრირებით Intercept X რეაქტიულ Endpoint-უსაფრთხოებას პროგნოზირებად Endpoint-უსაფრთხოებად გარდაქმნის და საიმედოდ იცავს უცნობი საფრთხეებისგან. ბევრი მწარმოებელი აცხადებს, რომ მათი პროდუქტები Machine Learning-ს ეფუძნება. თუმცა Machine Learning ყველგან ერთნაირი არ არის. Deep Learning წარსულში მუდმივად აღემატებოდა Machine Learning-ის სხვა მოდელებს მავნე პროგრამების აღმოჩენაში.

ექსპლოიტებისგან დაცვა
Exploit Prevention აჩერებს ტექნიკებს, რომლებიც გამოიყენება ფაილების გარეშე, მავნე პროგრამის გარეშე და ექსპლოიტზე დაფუძნებულ თავდასხმებში. მიუხედავად იმისა, რომ მიმოქცევაშია მავნე პროგრამების მილიონობით სხვადასხვა ვარიანტი და არსებობს პროგრამული უზრუნველყოფის ათასობით სისუსტე, თავდამსხმელები თავდასხმის ჯაჭვის ფარგლებში იყენებენ ექსპლოიტის მხოლოდ მცირე რაოდენობის მეთოდებს. სწორედ აქ მოქმედებს Intercept X: ექსპლოიტის მეთოდები მიზანმიმართულად იბლოკება, ხოლო Zero-Day-შეტევები ჯერ კიდევ საწყის ეტაპზევე წყდება.

Managed Threat Response

აქტიური თავდამსხმელების შერბილების მექანიზმები
Intercept X იყენებს ტექნიკების ერთობლიობას, მათ შორის Credentials Theft Prevention-სა და Code Cave Utilization Detection-ს, რათა თავდამსხმელებმა ქსელებში ფეხი ვერ მოიკიდონ და შეუმჩნევლად ვერ დარჩნენ. თავდამსხმელები სულ უფრო მეტად ამახვილებენ ყურადღებას ტექნიკებზე, რომლებიც მავნე პროგრამას სცდება, რათა სისტემებსა და ქსელებში კანონიერი მომხმარებლის სახით გადაადგილდნენ. Intercept X ამგვარ ქცევას აღმოაჩენს და აღკვეთს.
Deep Learning
ხოლო Intercept X-ში გამოიყენება Deep Learning-ის ნეირონული ქსელები – Machine Learning-ის განსაკუთრებული ფორმები – თქვენი Endpoint-ებისთვის კიდევ უფრო მეტი უსაფრთხოების უზრუნველსაყოფად. ამის წყალობით უცნობი მავნე პროგრამის გამოვლენა ბოროტულ პროგრამად შესაძლებელია ხელმოწერების გარეშეც.
Deep Learning-ის წყალობით Intercept X იძენს უზარმაზარ უპირატესობას ტრადიციულ Endpoint-Security-გადაწყვეტილებებთან შედარებით, რომლებიც ჩვეულებრივ Machine Learning-ს ან ხელმოწერებზე დაფუძნებულ აღმოჩენას ეყრდნობა.

Ransomware-ის ეფექტური აღმოფხვრა
Intercept X ბლოკავს Ransomware-შეტევებს, სანამ ისინი თქვენს კომპანიას სერიოზულ ზიანს მიაყენებენ. ბოროტული დაშიფვრის პროცესები რაც შეიძლება სწრაფად აღმოჩნდება და ქსელში გავრცელება შეიზღუდება.
თუ ფაილები უკვე დაშიფრულია, ისინი უსაფრთხო მდგომარეობაში აღდგება. ასე Intercept X უზრუნველყოფს სამუშაო დღეში შეუფერხებელ ჩარევას და გარანტიას გაძლევთ თქვენსა და თქვენს კომპანიას სასურველი უწყვეტობის შესახებ.
სინქრონიზაცია პროგრამულ და აპარატურულ უზრუნველყოფას შორის
საუკეთესო უსაფრთხოებას მიაღწევთ Intercept X Endpoint Security-ისა და თქვენი XG-Firewall-ის ურთიერთქმედებით. Synchronized Security-ის წყალობით ეს ორი უსაფრთხოების კომპონენტი რეალურ დროში ცვლის ინფორმაციას და ამგვარად კიდევ უფრო სწრაფად და ეფექტურად რეაგირებს შეტევებსა და ინციდენტებზე.

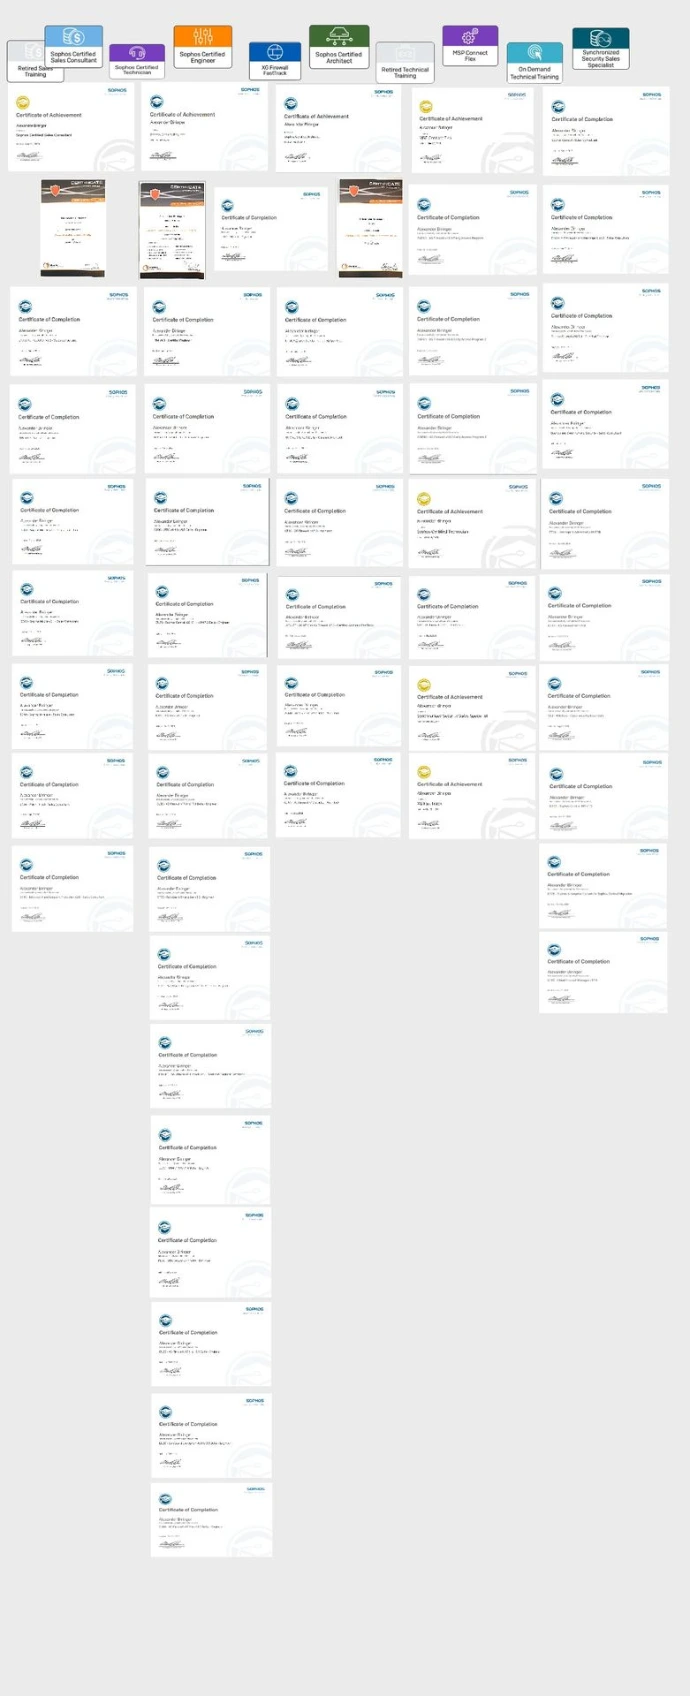
ენდეთ სერტიფიცირებულ პარტნიორს
ჩვენ Sophos-თან, ყოფილ Astaro-სთან, თავიდანვე ვართ. აქ თქვენ მიიღებთ უმაღლესი დონის მხარდაჭერას მუდმივად სერტიფიცირებული მხარდაჭერის გუნდისგან.
გუნდს, რომელშიც შედიან Alexander, Dominic, Robert და Nanti, ყველა მიმართულებით უწყვეტი სერტიფიკაცია აქვთ. Nisa Backoffice-ში ასევე ფარავს კომერციულ ნაწილს, რომელსაც ყველა ტექნიკოსიც ფლობს.