У відповідь на звернення кількох клієнтів ми докладніше розглянули цей випадок і проаналізуємо технічні аспекти листа. Однак цей матеріал не є юридичною консультацією.
У другому абзаці стверджується: «Відвідавши ваш вебсайт, моя клієнтка виявила, що ви без її згоди передали її IP-адресу 212.95.5.xxx компанії, що входить до складу американського концерну «Alphabet Inc.» («Google»). »
Це твердження некоректне з таких причин:
Усі IP-адреси, зазначені в листі, є динамічними IP-адресами та NAT-адресами Magenta / Telering. З технічного погляду це означає, що за такою IP-адресою стоять кілька інтернет-підключень різних клієнтів із приватними IP-адресами, тож за нею неможливо визначити конкретного клієнта.
Для всіх шрифтів, які запитуються в Google, передбачено кешування. Тобто, коли користувач відвідує вебсайт, на якому використовується певний шрифт, цей шрифт зберігається на комп’ютері в кеші браузера протягом 365 днів і під час відвідування наступного вебсайту вже не завантажується повторно із сервера Google.
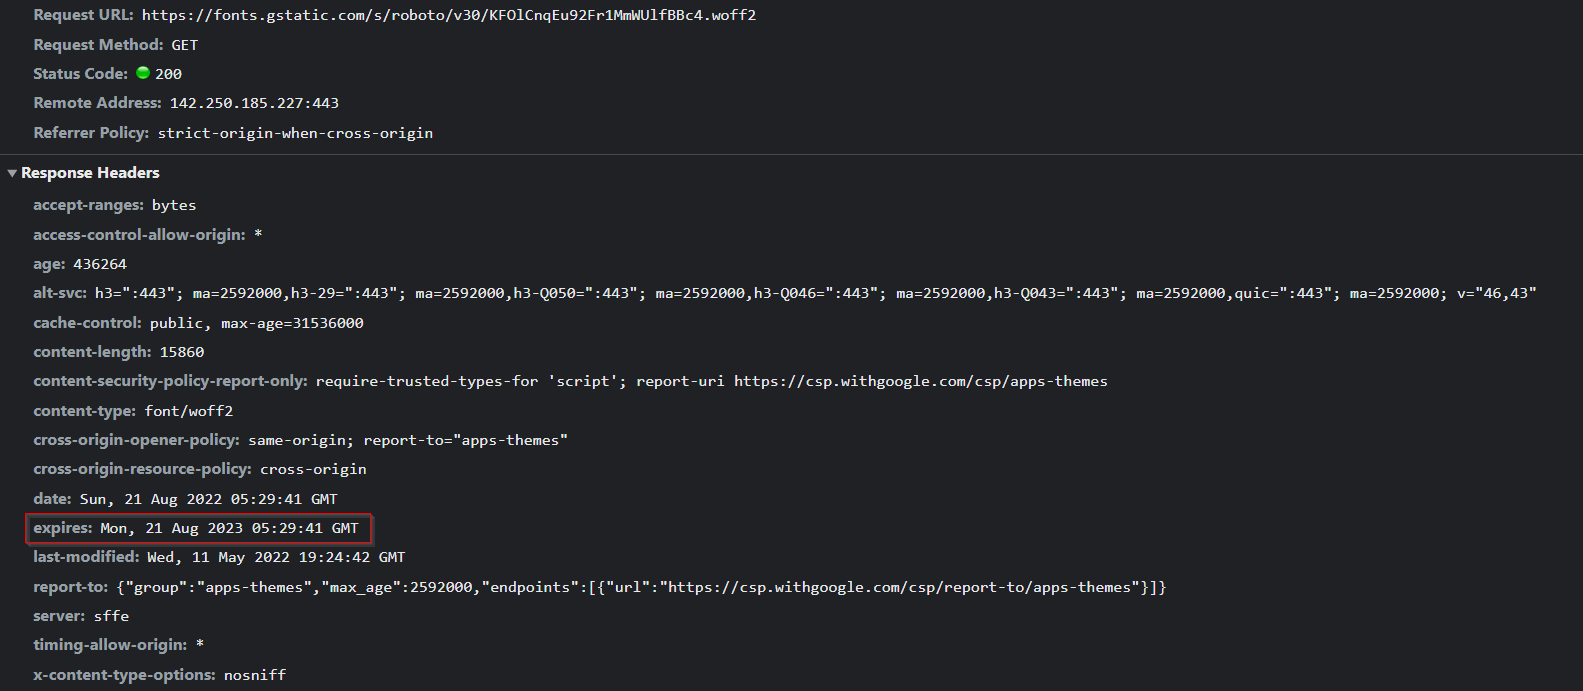
Усі запити до Google Cloud та її статичних ресурсів — зображень, CSS, шрифтів, скриптів JavaScript, карт тощо — перенаправляються через сервіс під назвою Anycast-DNS до найближчого центру обробки даних. У нашому випадку, коли запити надходять з Австрії, це зазвичай Франкфурт. (fra16s53-in-f3.1e100.net [142.250.185.227])
На ці сервери поширюються вимоги GDPR, і вони можуть передавати дані третім особам лише за наявності згоди. За інформацією Google, дані про звернення зберігаються лише в знеособленому вигляді, щоб відповідно до вимог законодавства про захист персональних даних надавати свої послуги.Наведені в листі знімки екрана показують лише підключення ресурсів Google і вигляд вебсторінки, але не підтверджують, чи справді відбулася передача даних. Щодо передачі даних див. пункти 2 та 3.

З наведених причин ці твердження викликають серйозні сумніви. Проаналізувавши журнали подій хостинг-сервера, на якому розміщені вебсайти кількох клієнтів, ми встановили, що звернення до цих різних, не пов’язаних між собою хостів відбувалися з інтервалом у мілісекунди.
Такі дії, зокрема й створення знімків екрана, можливі лише за умови автоматизації за допомогою вебкраулера та, наприклад, інструментів модульного тестування від Google або Mozilla. Відповідні виклики задокументовано на цій вебсторінці:
Використання браузера без графічного інтерфейсу для створення знімків вебсторінок
Документація API Google Chrome
Знімки екрана в листі, ймовірно, створено за допомогою Headless Google Chrome — продукту Google та її американської материнської корпорації Alphabet Inc ...
Використання вмісту Google завдяки швидким серверам є поширеною практикою для прискорення роботи вебсайтів і не має вважатися порушенням Загального регламенту про захист даних (GDPR), оскільки дані надходять із європейських серверів.
Ще один момент у цьому листі, який дуже дивує й нагадує масштабний фішинг, — відсутність референсного номера для переказу відшкодування збитків. У призначенні платежу пропонують зазначити лише «Vergleich» («мирова угода»), тож однозначно пов’язати платіж із цією справою неможливо.
Ці листи масово надсилали через сервіс Österreichische Post:
Надсилання листів онлайн Post.at
Додаткова інформація та останні новини щодо цієї справи: