У адказ на запыты некалькіх кліентаў мы больш падрабязна разгледзелі гэты выпадак і ніжэй разбіраем тэхнічныя аспекты ліста, аднак гэта не з’яўляецца юрыдычнай кансультацыяй.
У другім абзацы сцвярджаецца: «Пасля наведвання вашага сайта мая кліентка была вымушана канстатаваць, што вы без яе згоды перадалі яе IP-адрас 212.95.5.xxx кампаніі, якая ўваходзіць у амерыканскі канцэрн «Alphabet Inc.» («Google»). »
Гэтае сцвярджэнне няправільнае з наступных прычын:
Усе IP-адрасы ў лісце — дынамічныя адрасы і NAT-адрасы Magenta / Telering. З тэхнічнага пункту гледжання гэта азначае, што за такім IP-адрасам стаіць некалькі інтэрнэт-злучэнняў розных кліентаў з прыватнымі IP-адрасамі, таму па ім немагчыма вызначыць канкрэтнага кліента.
Усе шрыфты, якія запытваюцца ў Google, маюць запіс пра кэшаванне. Гэта значыць, калі карыстальнік наведвае сайт, на якім выкарыстоўваецца пэўны шрыфт, гэты шрыфт захоўваецца на камп’ютары на 365 дзён (у кэшы браўзера) і пры наведванні наступнага сайта ўжо не загружаецца нанова з сервера Google.
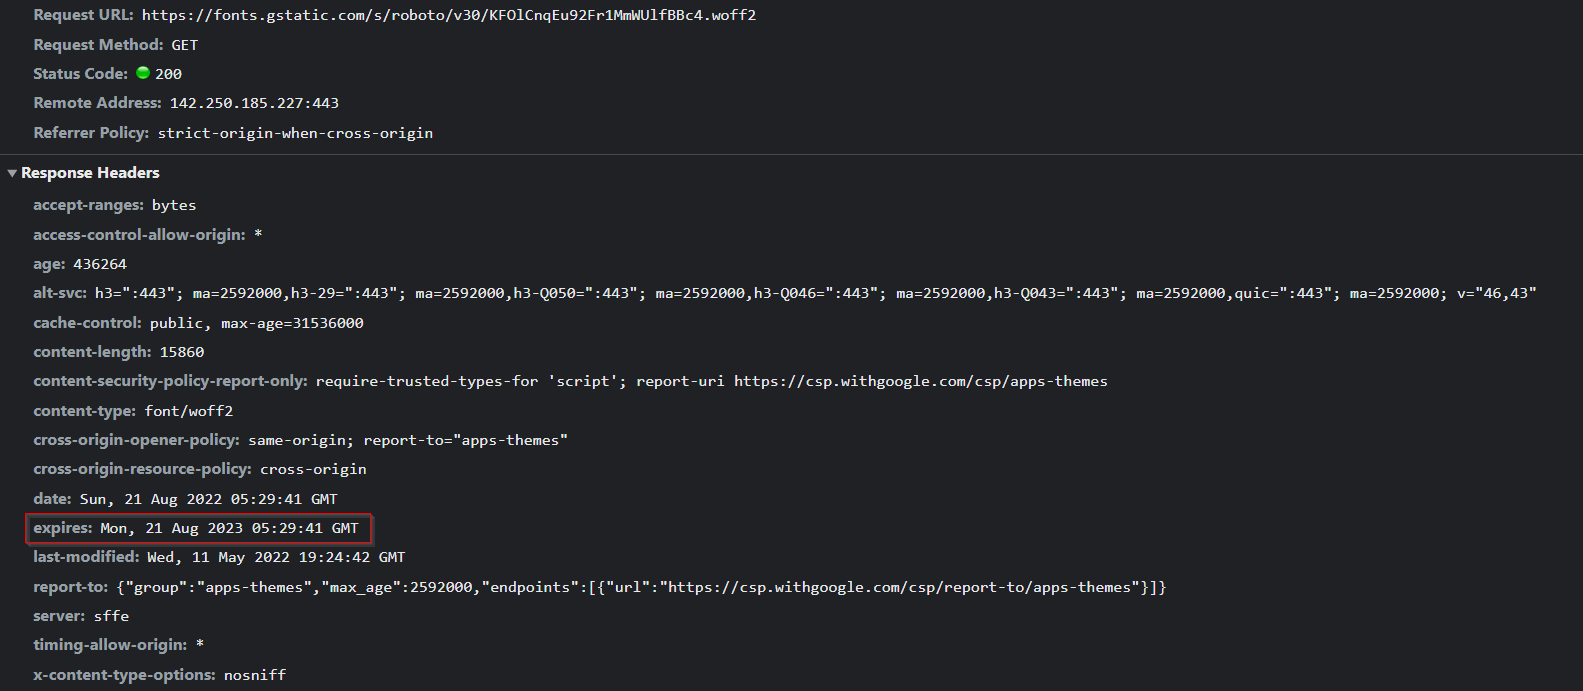
Усе запыты да Google Cloud і яго статычных рэсурсаў — выяў, CSS, шрыфтоў, скрыптоў JavaScript, карт і падобнага — перанакіроўваюцца праз сэрвіс пад назвай Anycast-DNS у найбліжэйшы цэнтр апрацоўкі даных. У нашым выпадку, калі запыт ідзе з Аўстрыі, гэта звычайна Франкфурт. (fra16s53-in-f3.1e100.net [142.250.185.227])
На гэтыя серверы распаўсюджваецца дзеянне Агульнага рэгламенту аб абароне даных (GDPR), і яны могуць перадаваць даныя трэцім асобам толькі пры наяўнасці згоды. Паводле Google, звесткі пра звароты захоўваюцца толькі ў ананімізаваным выглядзе, каб у адпаведнасці з патрабаваннямі абароны даных забяспечваць працу сваіх сэрвісаў.Скрыншоты ў лісце паказваюць толькі падключэнне сэрвісаў Google і выгляд вэб-старонкі, але не пацвярджаюць, што перадача даных сапраўды адбылася. Наконт перадачы даных гл. пункты 2 і 3.

З названых прычын гэтыя сцвярджэнні выклікаюць сур’ёзныя сумневы. Прааналізаваўшы журналы хостынгавага сервера, на якім размешчаны сайты некалькіх кліентаў, мы выявілі, што звароты да гэтых розных і не звязаных паміж сабой хостаў адбываліся з інтэрвалам у мілісекунды.
Такія дзеянні, у тым ліку стварэнне скрыншотаў, магчымыя толькі пры аўтаматызацыі з дапамогай вэб-краўлера і, напрыклад, інструментаў модульнага тэсціравання ад Google або Mozilla. Адпаведныя выклікі апісаны на гэтай вэб-старонцы:
Выкарыстанне браўзера без графічнага інтэрфейсу для стварэння скрыншотаў старонак
Дакументацыя API Google Chrome
Скрыншоты ў лісце, верагодна, былі зроблены з дапамогай Headless Google Chrome — прадукту Google і яе амерыканскай мацярынскай кампаніі Alphabet Inc ...
Выкарыстанне кантэнту Google дзякуючы хуткім серверам — звычайная практыка для паскарэння працы сайтаў і не павінна лічыцца парушэннем Агульнага рэгламенту аб абароне даных (GDPR), паколькі даныя перадаюцца з еўрапейскіх сервераў.
Яшчэ адна акалічнасць у гэтым лісце, якая вельмі здзіўляе і нагадвае маштабны фішынг, — адсутнасць ідэнтыфікацыйнага нумара для пераводу сродкаў на кампенсацыю шкоды. Пры пераводзе прапануецца пазначыць толькі «Міравое пагадненне», таму адназначна звязаць плацеж з канкрэтнай справай немагчыма.
Для масавай рассылкі гэтых лістоў выкарыстоўваўся сэрвіс Österreichische Post:
Адпраўка лістоў анлайн праз Post.at
Дадатковая інфармацыя і апошнія навіны па гэтай справе на сайце: