По запросам нескольких клиентов мы подробнее изучили этот случай и рассмотрим технические аспекты письма. Однако этот разбор не является юридической консультацией.
Во втором абзаце утверждается: «Посетив ваш сайт, моя доверительница обнаружила, что вы без её согласия передали её IP-адрес 212.95.5.xxx компании, входящей в американский концерн «Alphabet Inc.» («Google»). »
Это утверждение некорректно по следующим причинам:
Все IP-адреса, указанные в письме, — это динамические адреса и адреса NAT операторов Magenta / Telering. С технической точки зрения это означает, что за одним таким IP-адресом стоят несколько интернет-подключений разных клиентов с частными IP-адресами, поэтому по этому IP-адресу невозможно определить конкретного клиента.
Для всех шрифтов, запрашиваемых у Google, предусмотрено кэширование. То есть, когда пользователь заходит на сайт, использующий определённый шрифт, этот шрифт сохраняется на компьютере (в кэше браузера) на 365 дней и при посещении следующего сайта уже не загружается с сервера Google повторно.
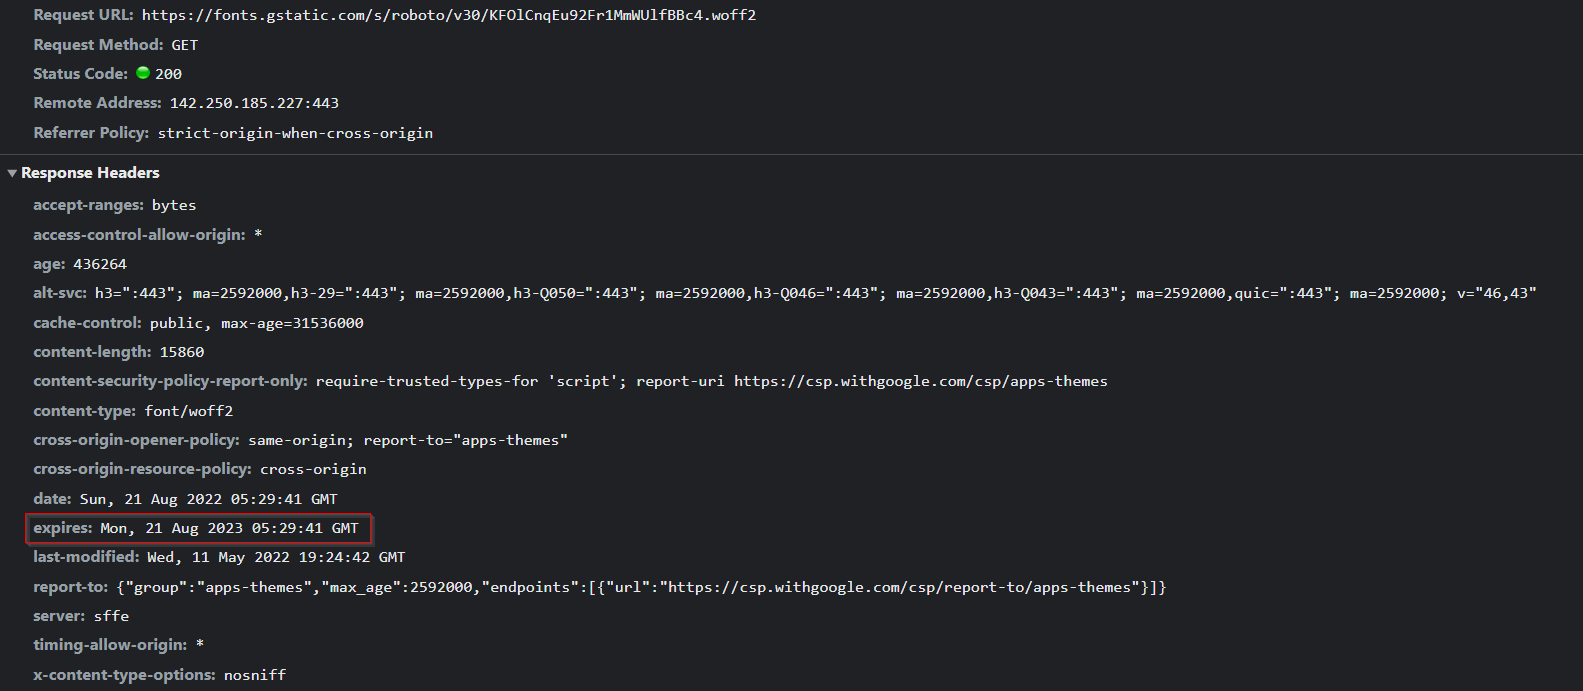
Все запросы к Google Cloud и предоставляемым ею статическим ресурсам — изображениям, CSS, шрифтам, JavaScript, картам и т. п. — с помощью сервиса под названием Anycast-DNS перенаправляются в ближайший дата-центр. В нашем случае, при обращении из Австрии, это обычно Франкфурт (fra16s53-in-f3.1e100.net [142.250.185.227]).
На эти серверы распространяются требования Общего регламента по защите данных (GDPR), и передавать данные третьим лицам разрешается только с согласия пользователя. По заявлению Google, сведения об обращениях сохраняются только в обезличенном виде, чтобы в соответствии с требованиями законодательства о защите данных обеспечивать работу своих сервисов.Скриншоты в письме показывают лишь подключение сервисов Google и внешний вид сайта, но не подтверждают, что передача данных действительно состоялась. По вопросу передачи данных см. пункты 2 и 3.

По указанным причинам эти утверждения вызывают серьёзные сомнения. Проанализировав журналы хостинг-сервера, на котором размещены сайты нескольких клиентов, мы установили, что обращения к этим разным, никак не связанным между собой хостам происходили с интервалом в миллисекунды.
Такие действия, включая создание скриншотов, возможны только при автоматизации с помощью веб-краулера и, например, инструментов модульного тестирования от Google или Mozilla. Соответствующие команды описаны на этой странице:
Создание скриншотов страниц с помощью браузера без графического интерфейса
Документация по API Google Chrome
Скриншоты в письме, предположительно, были сделаны с помощью Google Chrome в режиме без графического интерфейса — продукта Google и её американской материнской компании Alphabet Inc ...
Использование контента Google — распространённый способ ускорить загрузку сайтов благодаря быстрым серверам. Оно не должно считаться нарушением Общего регламента по защите данных (GDPR), поскольку данные передаются с европейских серверов.
Ещё одна деталь этого письма, которая весьма удивляет и наводит на мысль о масштабном фишинге, — отсутствие идентификационного номера для перевода возмещения ущерба. В назначении платежа предлагается указать только «Vergleich» («мировое соглашение»), поэтому однозначно связать платёж с конкретным делом невозможно.
Эти письма были разосланы в массовом порядке с помощью сервиса Австрийской почты:
отправка писем Online Post.at
Дополнительная информация и последние новости по этому делу на сайте: