In seguito alle richieste di diversi clienti, abbiamo esaminato il caso più da vicino e approfondiamo qui gli aspetti tecnici della lettera. Quanto segue non costituisce tuttavia una consulenza legale.
Nel secondo paragrafo si afferma: «Dopo aver visitato il vostro sito web, la mia assistita ha dovuto constatare che avete trasmesso, senza il suo consenso, il suo indirizzo IP 212.95.5.xxx a una società del gruppo statunitense "Alphabet Inc." ("Google"). »
Questa affermazione non è corretta per i seguenti motivi:
Tutti gli indirizzi IP riportati nella lettera sono indirizzi IP dinamici e NAT di Magenta / Telering. Dal punto di vista tecnico, ciò significa che dietro ciascuno di questi indirizzi IP si trovano più connessioni Internet con indirizzi IP privati appartenenti a diversi clienti e che, pertanto, dall’indirizzo IP non è possibile risalire al singolo cliente.
Tutti i font richiesti a Google prevedono la memorizzazione nella cache. Ciò significa che, quando un utente visita un sito web che utilizza uno di questi font, il font viene salvato sul PC (nella cache del browser) per 365 giorni e non viene scaricato nuovamente dal server di Google quando l’utente visita un altro sito web.
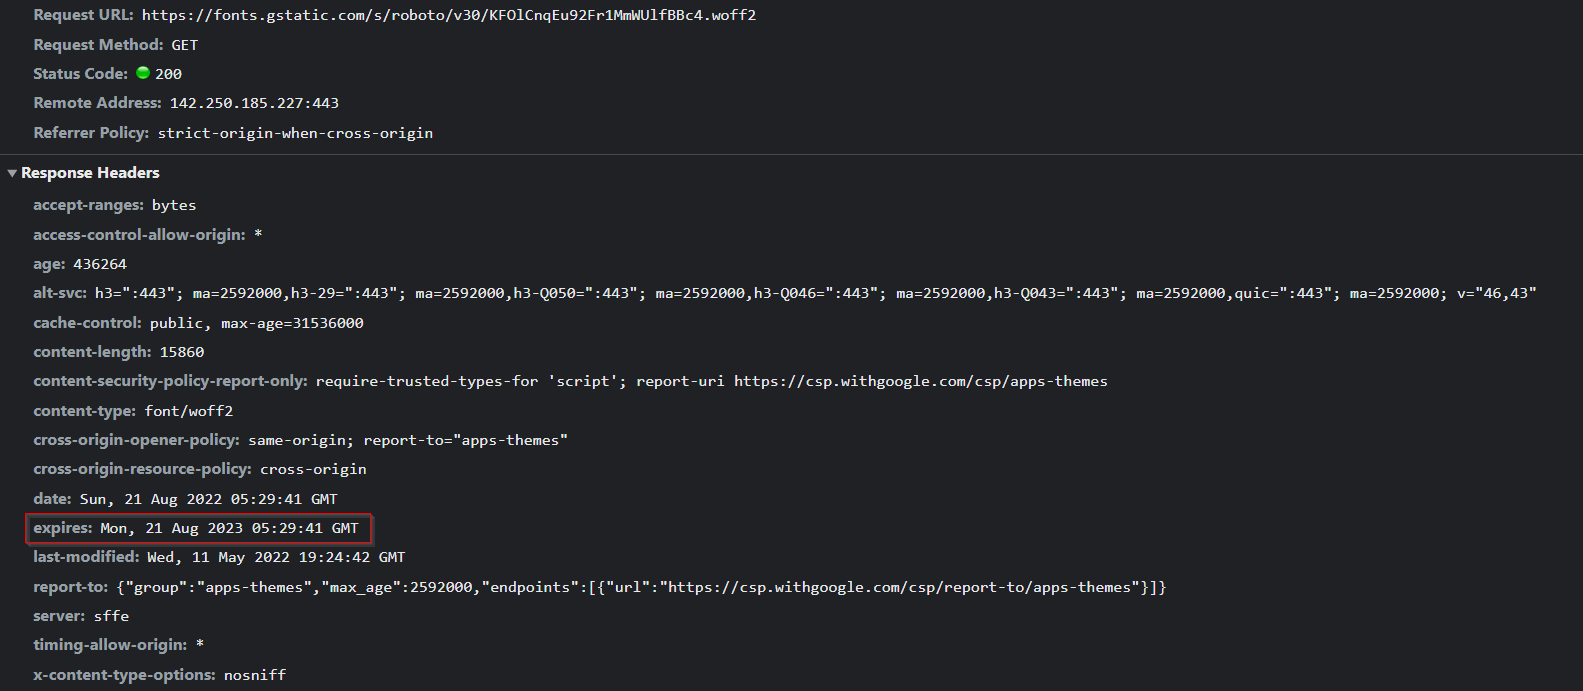
Tutte le richieste a Google Cloud e alle sue risorse statiche, come immagini, CSS, font, JavaScript, mappe e simili, vengono inoltrate tramite un servizio denominato Anycast-DNS al data center più vicino. Nel nostro caso, per le richieste provenienti dall’Austria, si tratta solitamente di quello di Francoforte. (fra16s53-in-f3.1e100.net [142.250.185.227])
Questi server sono soggetti al GDPR e possono trasmettere dati a terzi solo previo consenso. Secondo Google, gli accessi vengono registrati esclusivamente in forma anonima per garantire il rispetto della normativa sulla protezione dei dati nell’erogazione dei propri servizi.Gli screenshot riportati nella lettera mostrano soltanto l'integrazione di Google e una schermata del sito web, ma non dimostrano che sia effettivamente avvenuta una trasmissione di dati. A questo proposito, si vedano i punti 2 e 3 relativi alla comunicazione dei dati a terzi.

Per questi motivi, le affermazioni risultano molto discutibili e, dopo aver analizzato i file di log di un server di hosting che ospita i siti web di diversi clienti, abbiamo potuto constatare che questi host, distinti e non collegati tra loro, erano stati visitati a intervalli di pochi millisecondi.
Un comportamento del genere, compresa l'acquisizione degli screenshot, è possibile solo automatizzando le operazioni tramite web crawler e, ad esempio, strumenti di unit test di Google o Mozilla. Le relative chiamate sono documentate su questa pagina web:
Utilizzare un browser headless per acquisire screenshot delle pagine
Documentazione delle API di Google Chrome
Gli screenshot presenti nella lettera sono stati probabilmente realizzati con Google Chrome in modalità headless, un prodotto di Google e del gruppo statunitense Alphabet Inc di cui fa parte...
L'utilizzo di contenuti di Google è una pratica comune per velocizzare i siti web, grazie alla rapidità dei suoi server, e non può costituire una violazione del GDPR, poiché i dati vengono forniti da server europei.
Un altro aspetto di questa lettera che lascia molto perplessi e fa pensare a un'operazione di phishing su larga scala è l'assenza di un numero di riferimento per il bonifico del risarcimento danni. Viene richiesto di indicare nella causale soltanto «Transazione», rendendo così impossibile associare in modo univoco il pagamento al caso in questione.
Queste lettere sono state inviate in massa tramite un servizio di Österreichische Post:
Invio lettere online Post.at
Ulteriori informazioni e aggiornamenti su questo caso sono disponibili su: