Arran de les consultes de diversos clients, hem examinat el cas amb més detall i analitzem els aspectes tècnics de l’escrit. Això, però, no constitueix assessorament jurídic.
Al segon paràgraf s’afirma: «Després d’accedir al vostre lloc web, la meva representada va constatar que heu comunicat, sense el seu consentiment, la seva adreça IP 212.95.5.xxx a una empresa del grup nord-americà “Alphabet Inc.” (“Google”). »
Aquesta afirmació no és correcta pels motius següents:
Totes les adreces IP que figuren a l’escrit són adreces IP dinàmiques i NAT de Magenta / Telering. Tècnicament, això vol dir que darrere d’aquesta adreça IP hi ha diverses connexions a Internet amb IP privades de diferents clients i que, per tant, no es pot identificar el client a partir de l’adreça IP.
Totes les fonts sol·licitades a Google tenen una entrada a la memòria cau. És a dir, si un usuari visita un lloc web que utilitza una font, aquesta es desa durant 365 dies a l’ordinador (a la memòria cau del navegador) i, quan visita un altre lloc web, ja no es torna a descarregar del servidor de Google.
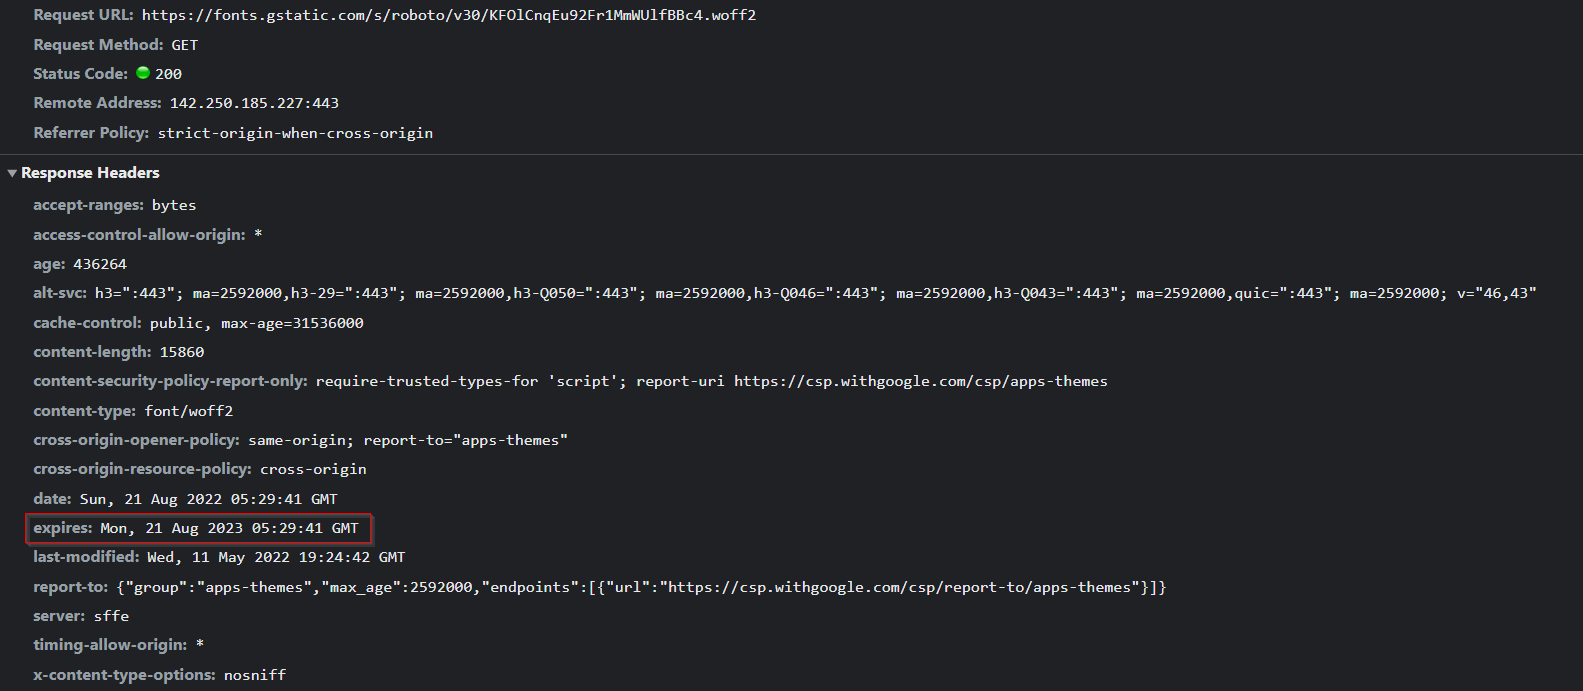
Totes les peticions a Google Cloud i als seus recursos estàtics —és a dir, imatges, CSS, fonts, JavaScript, mapes i altres recursos similars— es redirigeixen, a través d’un servei anomenat Anycast-DNS al centre de dades més proper. En el nostre cas, des d’Àustria, habitualment és el de Frankfurt. (fra16s53-in-f3.1e100.net [142.250.185.227])
Aquests servidors estan subjectes al RGPD i només poden comunicar dades a tercers amb consentiment. Segons Google, els accessos només es registren de manera anonimitzada per tal de respectar la normativa de protecció de dades en la prestació dels seus serveis.Les captures de pantalla incloses a l’escrit només mostren la integració de Google i una captura del lloc web, però no si realment s’ha produït una transmissió de dades. Vegeu els punts 2 i 3 pel que fa a la cessió de dades.

Per aquests motius, les afirmacions resulten molt qüestionables. A més, després d’analitzar els fitxers de registre d’un servidor d’allotjament amb llocs web de diversos clients, vam poder constatar que s’havia accedit a aquests servidors diferents i sense cap relació entre si amb intervals de mil·lisegons.
Aquest comportament, inclosa la generació de captures de pantalla, només és possible mitjançant l’automatització amb un rastrejador web i, per exemple, eines de proves unitàries de Google o Mozilla. Les crides necessàries estan documentades en aquest lloc web:
Ús d’un navegador sense interfície gràfica per fer captures de pantalla de pàgines web
Documentació de l’API de Google Chrome
Les captures de pantalla de l’escrit probablement es van fer amb Google Chrome en mode sense interfície gràfica, un producte de Google i de la seva matriu nord-americana Alphabet Inc ...
L’ús de continguts de Google és una pràctica habitual per accelerar la càrrega dels llocs web, gràcies a la rapidesa dels seus servidors, i no hauria de constituir cap infracció del RGPD, ja que les dades se serveixen des de servidors europeus.
Un altre aspecte molt sorprenent d’aquest escrit, que fa sospitar d’un cas de pesca de credencials a gran escala, és que no hi ha cap número de referència per a la transferència de la indemnització. Només es demana que s’indiqui «Vergleich» al concepte de la transferència, de manera que no es pot vincular inequívocament amb el cas en qüestió.
Aquestes cartes es van enviar massivament mitjançant un servei d’Österreichische Post:
Enviament de cartes en línia Post.at
Més informació i les últimes novetats sobre aquest cas a: