21. október 2026 | PHP | Upplýsingaöryggi
Hinn 21. október 2026 gaf PHP-öryggisteymið út uppfærslur fyrir allar PHP-útgáfur sem enn eru studdar. Þær loka tveimur alvarlegum veikleikum sem hafa orðið þekktir sem PHP2Shell. BSI hefur gefið út viðvörun vegna þeirra og krefst þess að berskjölduð kerfi séu plástruð tafarlaust. Sá sem rekur vefþjón með PHP ætti að bregðast við í dag. Það á einnig við um alla þá sem reka „bara“ WordPress, Nextcloud eða Joomla, því þessi forrit keyra á PHP.
Þessi grein tekur saman hvað gerðist, hvaða PHP-útgáfur eru berskjaldaðar, hvaða útgáfu þið þurfið núna og hvernig þið athugið á fáeinum mínútum hvort þjónninn ykkar sé varinn.
Efni þessarar greinar
- Hvað gerðist? Tímaröðin
- Veikleikarnir tveir í stuttu máli
- Hverjir eru berskjaldaðir?
- Þessar PHP-útgáfur eru öruggar
- Svona athugið þið og uppfærið þjóninn ykkar
- PHP 8.1 og eldri: engin opinber uppfærsla
- Bráðabirgðaráðstafanir og spurningin „Taka þjóninn úr sambandi?“
- Algengar spurningar
- Aðstoð frá Biricon IT Services
Hvað gerðist? Tímaröðin
PHP-öryggisteymið tilkynnti útgáfu lagfæringanna fyrirfram svo að hýsingaraðilar og kerfisstjórar fengju tíma til að undirbúa sig. Útgáfan sjálf fór fram 21. október 2026. BSI gaf út viðvörun sína (útgáfa 1.1) sama dag.
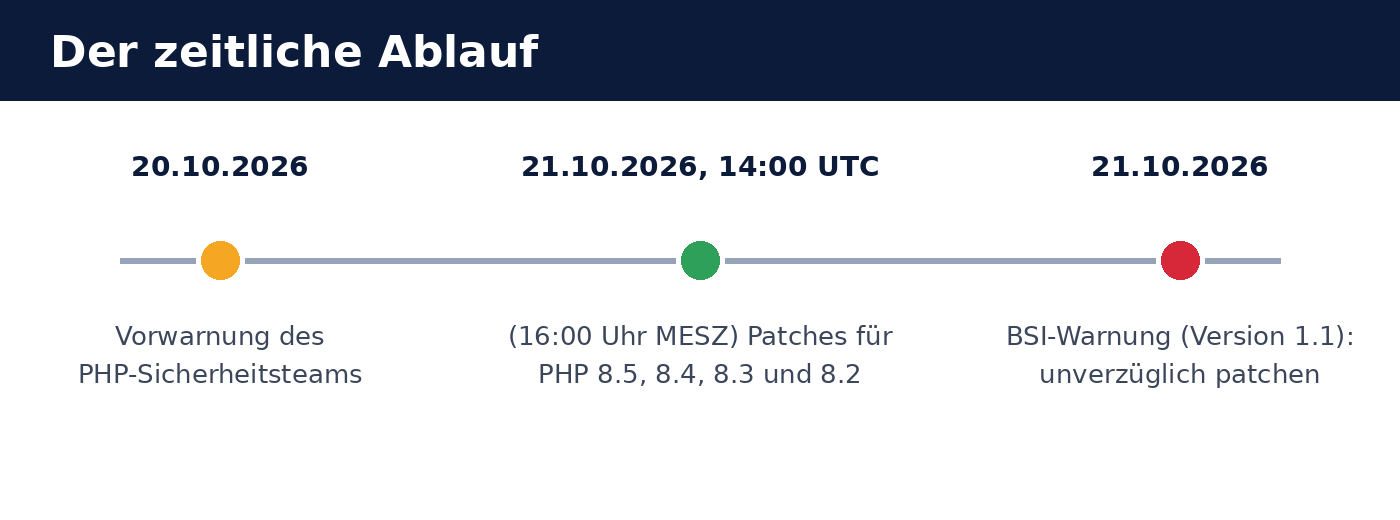
- 20. október 2026: Forviðvörun frá PHP-öryggisteyminu um að öryggisuppfærslur kæmu út daginn eftir.
- 21. október 2026, 14:00 UTC (kl. 16:00 CEST): Plástrarnir fyrir PHP 8.5, 8.4, 8.3 og 8.2 eru gefnir út.
- 21. október 2026: BSI varar við „alvarlegum veikleikum sem ógna vefforritum um allan heim“ og mælir með að plástra tafarlaust. Samkvæmt BSI hafa stórir hýsingaraðilar að hluta tekið þjóna úr sambandi til öryggis.
Veikleikarnir tveir í stuttu máli
Um er að ræða tvær aðskildar villur í kjarna PHP: CVE-2026-109618 og CVE-2026-109619. Báðar geta samkvæmt PHP-öryggisteyminu leitt til þess að árásaraðili geti keyrt forritskóða á þjóninum án þess að skrá sig inn (unauthenticated Remote Code Execution). Veikleikarnir eru metnir CVSS v4.0: 9,2 (alvarlegt).
| Einkenni | Merking |
|---|---|
| Auðkenni | CVE-2026-109618 og CVE-2026-109619 |
| Mat | CVSS v4.0: 9,2 — alvarlegt |
| Áhrif | Keyrsla kóða á þjóninum (Remote Code Execution), án innskráningar |
| Orsök 1 | Skemmt minni þegar PHP fær ekki lengur vinnsluminni við úrvinnslu (Out-of-Memory) |
| Orsök 2 | Úrelt altækt ástand sem situr eftir í minni milli beiðna |
| Sérstaklega í hættu | Apache með mod_php |
Að mati BSI voru á útgáfutíma engar staðfestar árásir, en óstaðfestar vísbendingar voru um tilraunir til nýtingar. Við alvarlega veikleika í svo útbreiddum hugbúnaði má samkvæmt reynslu búast við því að árásaraðilar greini lagfæringarnar og undirbúi sjálfvirkar árásir. Tímaglugginn til að plástra er því stuttur.
Hverjir eru berskjaldaðir?
Berskjaldaður er í grundvallaratriðum sérhver þjónn sem keyrir PHP, óháð því hvernig PHP er tengt: PHP-FPM, mod_php í Apache, php-cgi, FrankenPHP eða LiteSpeed. Áhættan er samkvæmt PHP-öryggisteyminu mest hjá Apache með mod_php.
BSI nefnir sérstaklega forrit sem byggja á PHP og geta því einnig orðið fyrir áhrifum:
- Efnisstjórnunarkerfi: WordPress, Drupal, TYPO3, Joomla
- Vefverslunarkerfi: Magento
- Ský og skráageymsla: Nextcloud
- Eldveggsviðmót: pfSense, OPNsense
Forritið sjálft þarf til þess ekki að vera gallað. Veikleikinn er í PHP, þess vegna hjálpar uppfærsla á WordPress, Nextcloud & Co. eingöngu ekki. Það þarf að uppfæra PHP-útgáfuna á þjóninum. Hjá eldveggjum á borð við pfSense og OPNsense kemur leiðrétta PHP-útgáfan með viðkomandi fastbúnaðaruppfærslu framleiðandans.
Þessar PHP-útgáfur eru öruggar
Veikleikarnir eru lagfærðir í eftirfarandi útgáfum. Allt þar fyrir neðan telst berskjaldað.
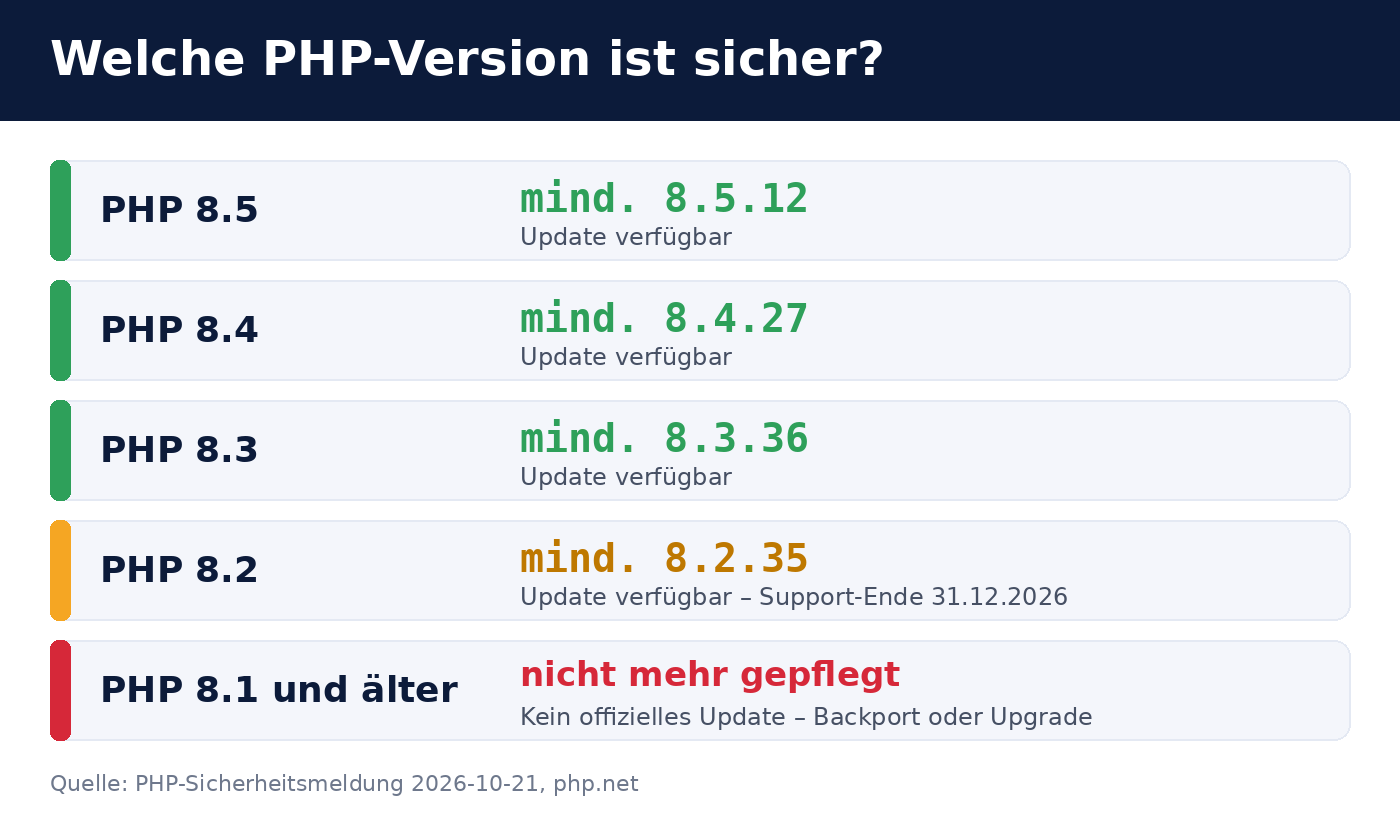
| PHP-grein | Að minnsta kosti nauðsynlegt | Athugasemd |
|---|---|---|
| PHP 8.5 | 8.5.12 | núverandi grein |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Stuðningi lýkur 31. desember 2026 |
| PHP 8.1 og eldri | engin opinber uppfærsla, sjá neðst | |
Svona athugið þið og uppfærið þjóninn ykkar
1. Finna uppsettu PHP-útgáfuna
Á skipanalínu þjónsins sýnir php -v útgáfu PHP fyrir skipanalínu. Vefþjónninn getur notað aðra PHP-útgáfu. Athugið því einnig útgáfu PHP-FPM eða Apache-einingarinnar, til dæmis með php-fpm8.3 -v eða um síðu sem birtir phpinfo() (fjarlægið hana síðan strax aftur).
2. Setja uppfærsluna upp um pakkastjórnunina
Hjá Debian, Ubuntu, RHEL og skyldum kerfum kemur leiðrétta útgáfan um venjulega pakkastjórnun, til dæmis apt update && apt upgrade eða dnf upgrade. Hjá utanaðkomandi heimildum eins og Sury-PPA eða Remi-Repository birtast nýju pakkarnir yfirleitt fljótlega.
apt changelog php8.3-fpm eða rpm -q --changelog php | grep CVE-2026-1096).
3. Endurræsa PHP-þjónustuna
Pakkauppfærsla ein og sér dugar ekki: keyrandi PHP-ferli halda gamla kóðanum í minni. Endurræsið PHP-FPM (systemctl restart php8.3-fpm) eða Apache (systemctl restart apache2) og athugið síðan hvort ferlin voru ræst eftir uppfærsluna.
4. Hýstar vefsíður
Hjá sameiginlegri hýsingu (shared hosting) uppfærir að jafnaði þjónustuveitandinn. Í viðskiptavinavalmyndinni er yfirleitt hægt að stilla PHP-útgáfu fyrir hverja vefsíðu. Veljið þar eina af öruggu útgáfunum sem nefndar eru hér að ofan, eða spyrjið þjónustuveitandann um stöðu plástranna. Samkvæmt BSI hafa einstakir þjónustuveitendur tekið þjóna af netinu til öryggis. Ef síðan ykkar er stuttlega ekki aðgengileg getur það verið orsökin.
PHP 8.1 og eldri: engin opinber uppfærsla
Fyrir PHP 8.1 og eldri eru engar opinberar öryggisuppfærslur lengur. Rekstraraðilar slíkra kerfa hafa tvo kosti:
- Skipta yfir í studda útgáfu (mælt með). Því eldri sem útgáfan er, þeim mun meiri er aðlögunarvinnan fyrir forrit og viðbætur, þess vegna ætti að prófa skiptin fyrirfram.
- Flytja lagfæringar aftur í eldri útgáfur (backport). PHP-öryggisteymið hefur gert lagfæringarnar aðgengilegar í þróunargreinum á GitHub. Sá sem þýðir PHP sjálfur getur tekið þessar breytingar upp í eldri útgáfur. Það er bráðabirgðalausn og krefst sérþekkingar.
Einnig PHP 8.2 er aðeins stutt til 31. desember 2026. Skipuleggið því umskiptin yfir í PHP 8.4 eða 8.5 núna og frestið þeim ekki fram yfir áramót.
Bráðabirgðaráðstafanir og spurningin „Taka þjóninn úr sambandi?“
PHP-öryggisteymið lýsti með tilkynningunni einnig bráðabirgðavörnum. Þær draga úr áhættunni en loka veikleikunum ekki að fullu. Þær koma ekki í stað uppfærslunnar og eru aðeins ætlaðar til að brúa tímann fram að uppfærslu.
Hvort taka eigi þjón af netinu fram að uppfærslu fer eftir mikilvægi hans og aðgengi. BSI greinir frá því að stórir þjónustuveitendur hafi stigið það skref. Sem þumalputtaregla gildir:
- Opinberlega aðgengilegur þjónn, uppfærsla möguleg núna: plástra strax, ekki nauðsynlegt að slökkva.
- Opinberlega aðgengilegur þjónn, uppfærsla ekki möguleg á næstunni: takmarka aðgang (til dæmis með eldvegg aðeins fyrir þekkt vistföng) eða slökkva tímabundið á þjónustunni, sérstaklega hjá
mod_php. - Þjónn sem aðeins er aðgengilegur innanhúss: plástra fljótlega, brýnin er minni.
Algengar spurningar
Þarf ég að uppfæra WordPress, Joomla eða Nextcloud?
Ekki vegna þessa veikleika. Hann er í PHP, ekki í forritinu sjálfu. Uppfærðu PHP-útgáfuna á þjóninum. Uppfærsla á forritinu er engu að síður skynsamleg óháð því.
Hvernig sé ég hvort einhver hafi þegar nýtt sér veikleikann?
Erfitt er að gefa örugga niðurstöðu. Grunsamleg merki eru óþekktar PHP-skrár í vefmöppunni, óvenjuleg ferli undir notanda vefþjónsins, nýir notendareikningar eða cron-verk og óvenjuleg útleið gagnaumferð. Við sérstakan grun ætti að láta réttarrannsaka kerfið og, ef vafi leikur á, setja það upp á nýtt.
Nægir vefforritaeldveggur (Web Application Firewall)?
Eldveggur getur stöðvað þekkt árásarmynstur en er ekki staðgengill uppfærslunnar. Nánar um samspil margra varnarlaga geturðu lesið í færslu okkar Að tryggja Odoo 19: eldveggur, 2FA & Web RBL. Grundvallarreglurnar gilda um öll vefforrit.
Er Odoo fyrir áhrifum?
Nei. Odoo er skrifað í Python og keyrir ekki á PHP. Aðeins PHP-forrit sem keyra á sama þjóni gætu orðið fyrir áhrifum.
Hvar finn ég opinberar upplýsingar?
Tilkynningu PHP-öryggisteymisins er að finna í fréttasafni á php.net (færsla frá 20. október 2026), og útgáfurnar á php.net/downloads. Viðvörun BSI ber númerið 2026-297981-1032 og er að finna á bsi.bund.de þar sem hún var birt.
Aðstoð frá Biricon IT Services
Ef þú ert ekki viss um hvaða PHP-útgáfa keyrir á þjóninum þínum, eða þarft aðstoð við uppfærslur, aðstoðum við þig með ánægju: við yfirlit yfir öll PHP-kerfi, við uppsetningu uppfærslna, við flutning yfir í PHP-útgáfu sem er studd og við athugun á því hvort brotist hafi verið inn. Sem upplýsingatækniþjónustuaðili sjáum við um þjóna, eldveggi og vefforrit fyrir lítil og meðalstór fyrirtæki.
Staða: 21. október 2026. Staðan getur breyst með stuttum fyrirvara; ákvarðandi eru útgáfur PHP-öryggisteymisins og BSI.