21 Hydref 2026 | PHP | Diogelwch TG
Ar 21 Hydref 2026 cyhoeddodd tîm diogelwch PHP ddiweddariadau ar gyfer pob fersiwn PHP sy'n dal i gael ei gefnogi. Maent yn cau dau wendid critigol a ddaeth i'r amlwg dan yr enw PHP2Shell. Mae'r BSI wedi cyhoeddi rhybudd ynglŷn â hyn ac yn mynnu bod systemau yr effeithir arnynt yn cael eu clytio ar unwaith. Dylai pwy bynnag sy'n gweithredu gweinydd gwe gyda PHP weithredu heddiw. Mae hynny hefyd yn wir am bawb sy'n gweithredu “dim ond” WordPress, Nextcloud neu Joomla, oherwydd bod y cymwysiadau hyn yn rhedeg ar PHP.
Mae'r erthygl hon yn crynhoi beth a ddigwyddodd, pa fersiynau PHP yr effeithir arnynt, pa fersiwn sydd ei hangen arnoch nawr a sut i wirio mewn ychydig funudau a yw eich gweinydd wedi'i ddiogelu.
Cynnwys yr erthygl hon
- Beth ddigwyddodd? Y drefn amser
- Y ddau wendid PHP ar gip
- Pwy yr effeithir arnynt?
- Mae'r fersiynau PHP hyn yn ddiogel
- Sut i wirio a diweddaru eich gweinydd
- PHP 8.1 a hŷn: dim diweddariad swyddogol
- Mesurau dros dro a'r cwestiwn “Cymryd y gweinydd all-lein?”
- Cwestiynau cyffredin
- Cymorth gan Biricon IT Services
Beth ddigwyddodd? Y drefn amser
Cyhoeddodd tîm diogelwch PHP ymlaen llaw y byddai'r cywiriadau'n cael eu rhyddhau, fel bod gan gwmnïau cynnal ac gweinyddwyr amser i baratoi. Digwyddodd y cyhoeddi ei hun ar 21 Hydref 2026. Cyhoeddodd y BSI ei rybudd (fersiwn 1.1) ar yr un diwrnod.
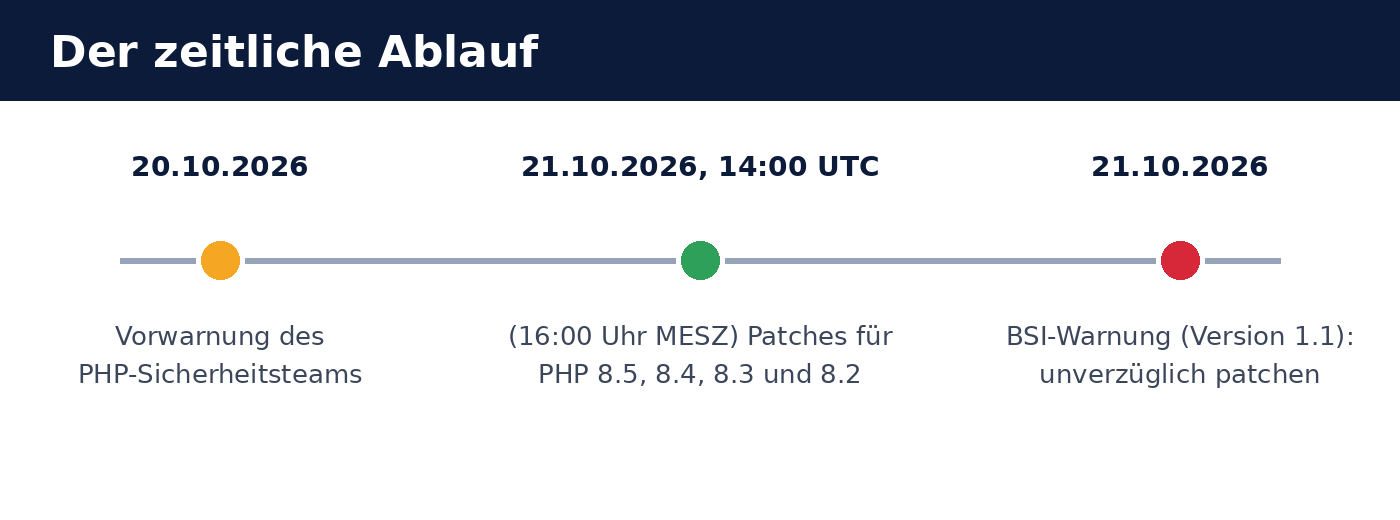
- 20 Hydref 2026: Rhybudd ymlaen llaw gan dîm diogelwch PHP y bydd diweddariadau diogelwch yn ymddangos y diwrnod canlynol.
- 21 Hydref 2026, 14:00 UTC (16:00 CEST): Cyhoeddir y clytiau ar gyfer PHP 8.5, 8.4, 8.3 a 8.2.
- 21 Hydref 2026: Mae'r BSI yn rhybuddio am y “gwendidau critigol sy'n bygwth cymwysiadau gwe ledled y byd”, ac yn argymell clytio ar unwaith. Yn ôl y BSI mae darparwyr cynnal mawr wedi cymryd gweinyddion all-lein fel rhagofal mewn rhai achosion.
Y ddau wendid PHP ar gip
Mae'n ymwneud â dau nam ar wahân yng nghraidd PHP: CVE-2026-109618 a CVE-2026-109619. Yn ôl tîm diogelwch PHP gall y ddau arwain at ymosodwr yn gallu gweithredu cod rhaglen ar y gweinydd heb fewngofnodi (unauthenticated Remote Code Execution). Graddir y gwendidau gyda CVSS v4.0: 9,2 (critigol).
| Nodwedd | Ystyr |
|---|---|
| Dynodwyr | CVE-2026-109618 a CVE-2026-109619 |
| Graddiad | CVSS v4.0: 9,2 — critigol |
| Effaith | Gweithredu cod ar y gweinydd (Remote Code Execution), heb fewngofnodi |
| Achos 1 | Cof wedi'i lygru pan nad yw PHP yn cael mwy o gof gweithredol yn ystod prosesu (Out-of-Memory) |
| Achos 2 | Cyflwr byd-eang hen sy'n aros yn y cof rhwng ceisiadau |
| Mewn perygl arbennig | Apache gyda mod_php |
Yn ôl asesiad y BSI nid oedd unrhyw ymosodiadau wedi'u cadarnhau adeg y cyhoeddi, ond roedd arwyddion heb eu cadarnhau o ymdrechion i fanteisio arnynt. Gyda bylchau critigol mewn meddalwedd mor eang, mae profiad yn dangos y gellir disgwyl y bydd ymosodwyr yn dadansoddi'r cywiriadau ac yn paratoi ymosodiadau awtomataidd. Mae'r ffenestr amser i glytio felly yn fyr.
Pwy yr effeithir arnynt?
Mae'r effaith ar bob gweinydd y mae PHP yn rhedeg arno mewn egwyddor, waeth sut y cysylltir PHP: PHP-FPM, mod_php yn Apache, php-cgi, FrankenPHP neu LiteSpeed. Yn ôl tîm diogelwch PHP mae'r risg uchaf gydag Apache gyda mod_php.
Mae'r BSI yn enwi'n benodol gymwysiadau sy'n adeiladu ar PHP ac felly a all gael eu heffeithio hefyd:
- Systemau rheoli cynnwys: WordPress, Drupal, TYPO3, Joomla
- Systemau siop: Magento
- Storfa cwmwl a ffeiliau: Nextcloud
- Rhyngwynebau mur tân: pfSense, OPNsense
Nid oes angen i'r cymhwysiad ei hun fod yn ddiffygiol ar gyfer hyn. Mae'r bwlch yn PHP, felly nid yw diweddariad o WordPress, Nextcloud & Co. yn unig yn helpu. Rhaid diweddaru'r fersiwn PHP ar y gweinydd. Gyda muriau tân fel pfSense ac OPNsense daw'r fersiwn PHP gywiredig trwy ddiweddariad firmware y gwneuthurwr perthnasol.
Mae'r fersiynau PHP hyn yn ddiogel
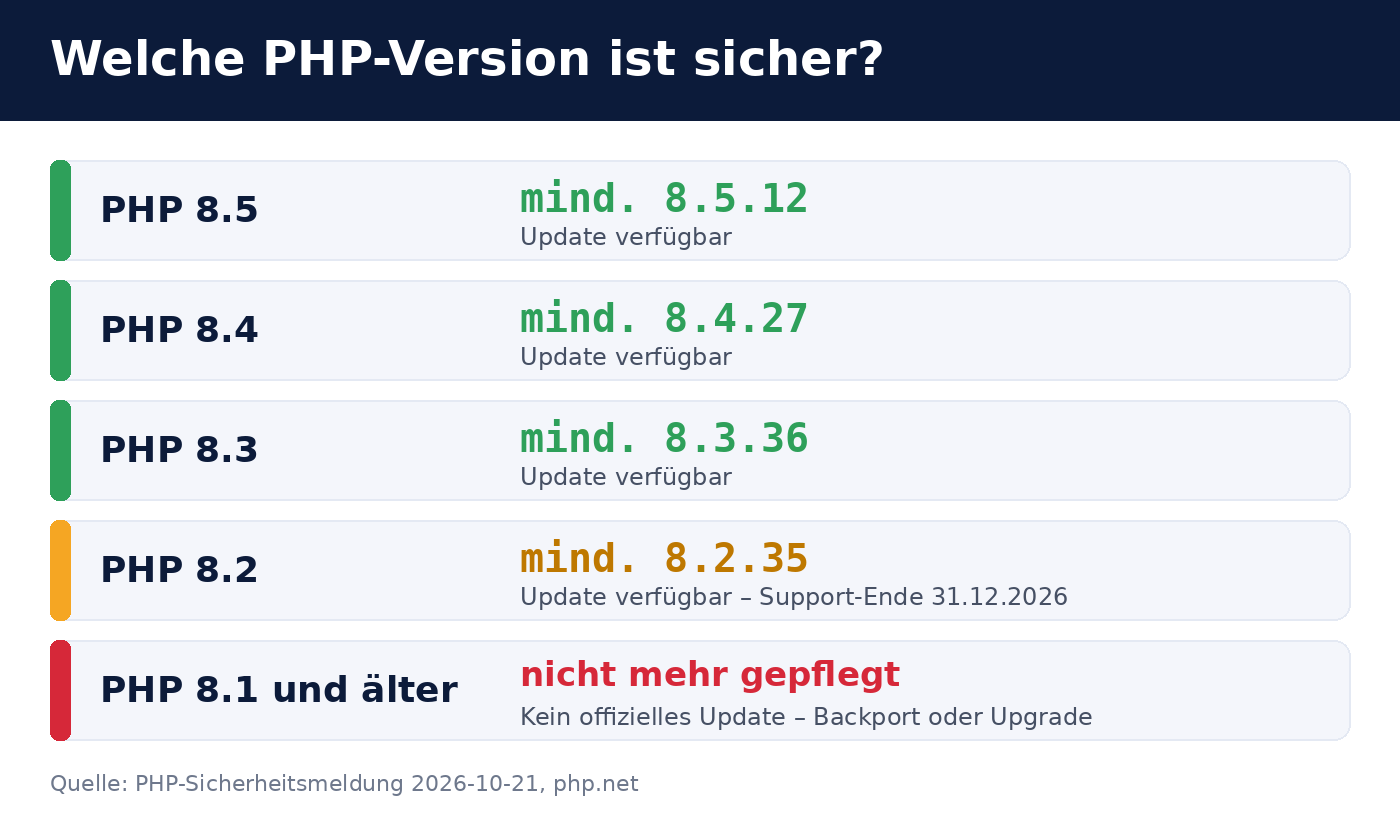
Mae'r gwendidau wedi'u trwsio yn y fersiynau canlynol. Mae popeth islaw'n cael ei ystyried yn agored i niwed.
| Cangen PHP | Lleiafswm gofynnol | Nodyn |
|---|---|---|
| PHP 8.5 | 8.5.12 | cangen gyfredol |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Daw cefnogaeth i ben ar 31 Rhagfyr 2026 |
| PHP 8.1 a hŷn | dim diweddariad swyddogol, gweler isod | |
Sut i wirio a diweddaru eich gweinydd
1. Canfod y fersiwn PHP a osodwyd
Ar linell orchymyn y gweinydd mae php -v yn dangos fersiwn PHP y llinell orchymyn. Gall y gweinydd gwe ddefnyddio fersiwn PHP wahanol. Gwiriwch felly hefyd fersiwn PHP-FPM neu fodiwl Apache, er enghraifft gyda php-fpm8.3 -v neu trwy dudalen sy'n allbynnu phpinfo() (ei thynnu eto ar unwaith wedyn).
2. Gosod y diweddariad trwy'r rheolwr pecynnau
Gyda Debian, Ubuntu, RHEL a'u perthnasau daw'r fersiwn gywiredig trwy'r rheolwr pecynnau arferol, er enghraifft apt update && apt upgrade neu dnf upgrade. Gyda ffynonellau trydydd parti fel y Sury-PPA neu'r gadwrfa Remi mae'r pecynnau newydd fel arfer yn ymddangos yn brydlon.
apt changelog php8.3-fpm neu rpm -q --changelog php | grep CVE-2026-1096).
3. Ailgychwyn gwasanaeth PHP
Nid yw diweddariad pecyn yn unig yn ddigon: mae prosesau PHP sy'n rhedeg yn cadw'r hen god yn y cof. Ailgychwynnwch PHP-FPM (systemctl restart php8.3-fpm) neu Apache (systemctl restart apache2), a gwiriwch wedyn a gychwynnwyd y prosesau ar ôl y diweddariad.
4. Gwefannau wedi'u cynnal
Gyda chynnal a rennir mae'r darparwr fel arfer yn diweddaru. Yn y ddewislen cwsmer gellir fel arfer osod y fersiwn PHP i bob gwefan. Dewiswch yno un o'r fersiynau diogel a enwir uchod, neu gofynnwch i'r darparwr am statws y clytiau. Yn ôl y BSI mae darparwyr unigol wedi cymryd gweinyddion oddi ar y rhwydwaith fel rhagofal. Os nad yw eich gwefan ar gael am ychydig, gall hynny fod yr achos.
PHP 8.1 a hŷn: dim diweddariad swyddogol
Ar gyfer PHP 8.1 a hŷn nid oes diweddariadau diogelwch swyddogol mwyach. Mae gan weithredwyr systemau o'r fath ddau opsiwn:
- Newid i fersiwn a gefnogir (argymhellir). Po hynaf y fersiwn, mwyaf yw'r ymdrech addasu ar gyfer y cymhwysiad a'r estyniadau, felly dylid profi newid ymlaen llaw.
- Ôl-borthi cywiriadau. Mae tîm diogelwch PHP wedi darparu'r cywiriadau mewn canghennau datblygu ar GitHub. Gall pwy sy'n llunio PHP ei hun fabwysiadu'r newidiadau hyn mewn fersiynau hŷn. Mae hyn yn ateb dros dro ac mae angen gwybodaeth arbenigol.
Dim ond tan 31 Rhagfyr 2026 y cefnogir PHP 8.2 hefyd. Cynlluniwch y newid i PHP 8.4 neu 8.5 felly nawr, a pheidiwch â'i ohirio tan droad y flwyddyn.
Mesurau dros dro a'r cwestiwn “Cymryd y gweinydd all-lein?”
Gyda'r cyhoeddiad disgrifiodd tîm diogelwch PHP hefyd fesurau amddiffyn dros dro. Mae'r rhain yn lleihau'r risg, ond nid ydynt yn cau'r bylchau yn llwyr. Nid ydynt yn disodli'r diweddariad ac fe'u bwriedir yn unig i bontio'r amser tan y diweddariad.
Mae a ddylid cymryd gweinydd oddi ar y rhwydwaith tan y diweddariad yn dibynnu ar ei bwysigrwydd a'i hygyrchedd. Mae'r BSI yn nodi bod darparwyr mawr wedi cymryd y cam hwn. Fel rheol gyffredinol:
- Gweinydd sydd ar gael yn gyhoeddus, diweddariad yn bosibl nawr: clytio ar unwaith, nid oes angen diffodd.
- Gweinydd sydd ar gael yn gyhoeddus, diweddariad ddim yn bosibl yn y tymor byr: cyfyngu mynediad (er enghraifft trwy fur tân i gyfeiriadau hysbys yn unig) neu ddiffodd y gwasanaeth dros dro, yn enwedig gyda
mod_php. - Gweinydd sydd ar gael yn fewnol yn unig: clytio'n brydlon, mae'r brys yn llai.
Cwestiynau cyffredin
Oes rhaid i mi ddiweddaru WordPress, Joomla neu Nextcloud?
Na, nid oherwydd y bwlch hwn. Mae'n bodoli yn PHP, nid yn y rhaglen. Diweddarwch fersiwn PHP ar y gweinydd. Mae diweddaru'r rhaglen yn dal i fod yn synhwyrol, yn annibynnol ar hynny.
Sut gallaf wybod a oes rhywun eisoes wedi manteisio ar y bwlch?
Mae'n anodd rhoi ateb pendant. Mae'r arwyddion amheus yn cynnwys ffeiliau PHP anhysbys yn y cyfeiriadur gwe, prosesau anarferol o dan ddefnyddiwr y gweinydd gwe, cyfrifon defnyddiwr neu gronjobs newydd a thraffig allan anarferol. Os oes amheuaeth benodol, dylid archwilio'r system yn fforensig ac, os oes amheuaeth, ei hailosod o'r newydd.
Ydy Web Application Firewall yn ddigon?
Gall mur tân rwystro patrymau ymosod hysbys, ond nid yw'n cymryd lle'r diweddariad. Gallwch ddarllen mwy am sut mae sawl haen o amddiffyniad yn cydweithio yn ein herthygl Diogelu Odoo 19: mur tân, 2FA & Web RBL. Mae'r egwyddorion yn berthnasol i bob rhaglen we.
A yw Odoo yn cael ei effeithio?
Nac ydy. Mae Odoo wedi'i ysgrifennu yn Python ac nid yw'n rhedeg ar PHP. Dim ond rhaglenni PHP sy'n rhedeg ar yr un gweinydd fyddai'n cael eu heffeithio.
Ble gallaf ddod o hyd i'r wybodaeth swyddogol?
Gallwch ddod o hyd i gyhoeddiad tîm diogelwch PHP yn yr archifau newyddion ar php.net (cofnod dyddiedig 20 Hydref 2026), a'r fersiynau yn php.net/downloads. Mae rhybudd y BSI, rhif 2026-297981-1032, wedi'i gyhoeddi ar bsi.bund.de .
Cymorth gan Biricon IT Services
Os nad ydych yn siŵr pa fersiwn o PHP sy'n rhedeg ar eich gweinydd, neu os oes angen help arnoch i glytio, byddwn yn falch o'ch cefnogi: gyda rhestru pob system PHP, gyda gosod y diweddariadau, gyda'r newid i fersiwn PHP a gefnogir a gyda gwirio am gyfaddawdu. Fel darparwr gwasanaethau TG, rydym yn gofalu am weinyddion, muriau tân a rhaglenni gwe ar gyfer busnesau bach a chanolig.
Cyflwr ar 21 Hydref 2026. Gall y sefyllfa newid yn gyflym; yr hyn sy'n bendant yw cyhoeddiadau tîm diogelwch PHP a'r BSI.