2026ko urriaren 21a | PHP | IT segurtasuna
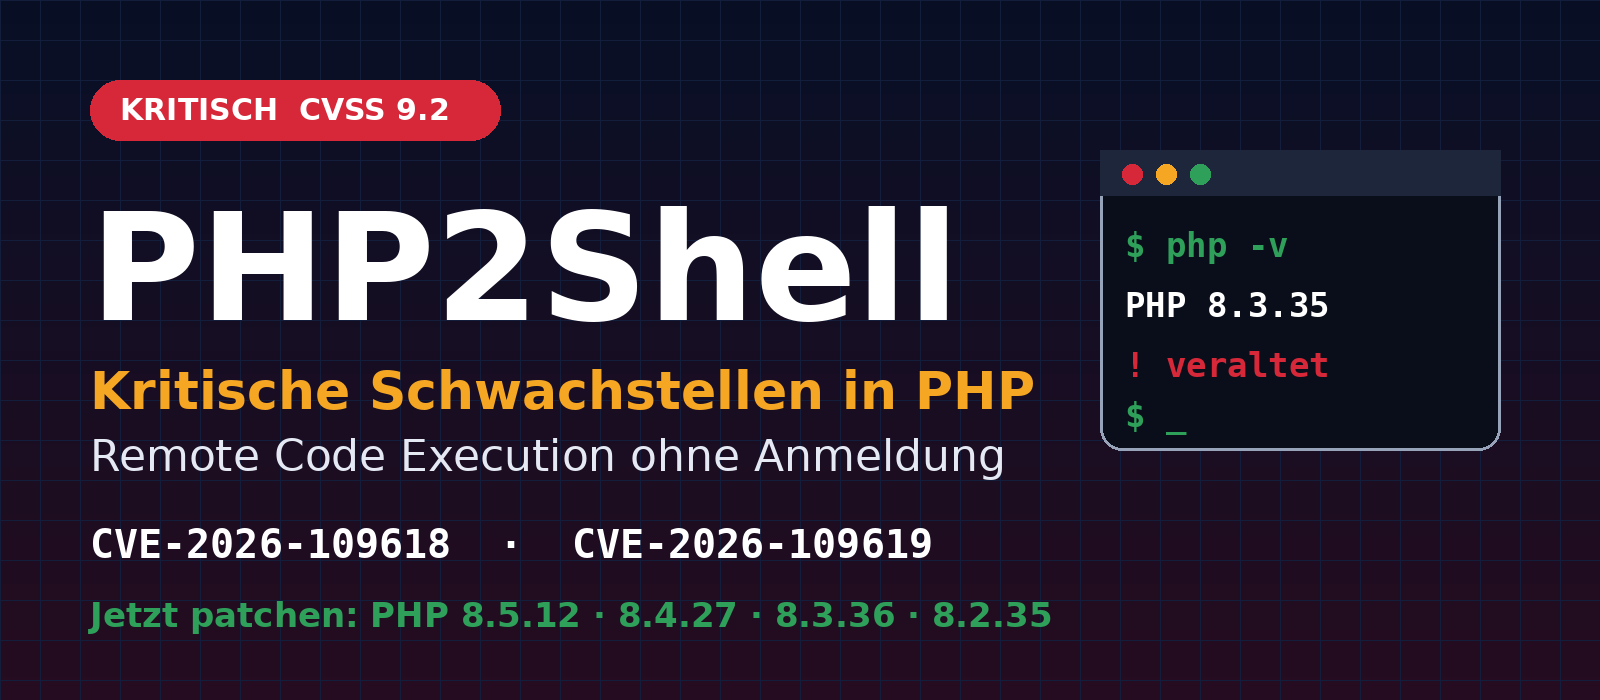
2026ko urriaren 21ean PHP segurtasun-taldeak oraindik onartzen diren PHP bertsio guztientzako eguneraketak argitaratu ditu. PHP2Shell izenez ezagutu diren ahulezia kritiko bi ixten dituzte. BSI-k abisua eman du eta eragindako sistemak berehala adabakitzea eskatzen du. PHP duen web-zerbitzari bat darabilenak gaur bertan jardun beharko luke. Hori “baino ez” WordPress, Nextcloud edo Joomla bat darabilten guztiei ere dagokie, aplikazio horiek PHP-n dabiltzalako.
Artikulu honek laburbiltzen du zer gertatu den, zer PHP bertsiok jasaten duten eragina, zer bertsio behar duzun orain eta nola egiaztatu minutu gutxitan zure zerbitzaria babestuta dagoen.
Artikulu honen edukia
- Zer gertatu da? Denbora-ordena
- PHP-ko bi ahuleziak ikuspegi orokorrean
- Nori eragiten dio?
- PHP bertsio hauek seguruak dira
- Horrela egiaztatu eta eguneratu zure zerbitzaria
- PHP 8.1 eta zaharragoak: eguneraketa ofizialik ez
- Trantsizio-neurriak eta “Zerbitzaria lineatik kendu?” galdera
- Maiz egiten diren galderak
- Biricon IT Services-en laguntza
Zer gertatu da? Denbora-ordena
PHP segurtasun-taldeak zuzenketen argitalpena aldez aurretik iragarri zuen, hosting-hornitzaileek eta administratzaileek prestatzeko denbora izan zezaten. Argitalpena bera 2026ko urriaren 21ean egin zen. BSI-k egun berean eman zuen bere abisua (1.1 bertsioa).
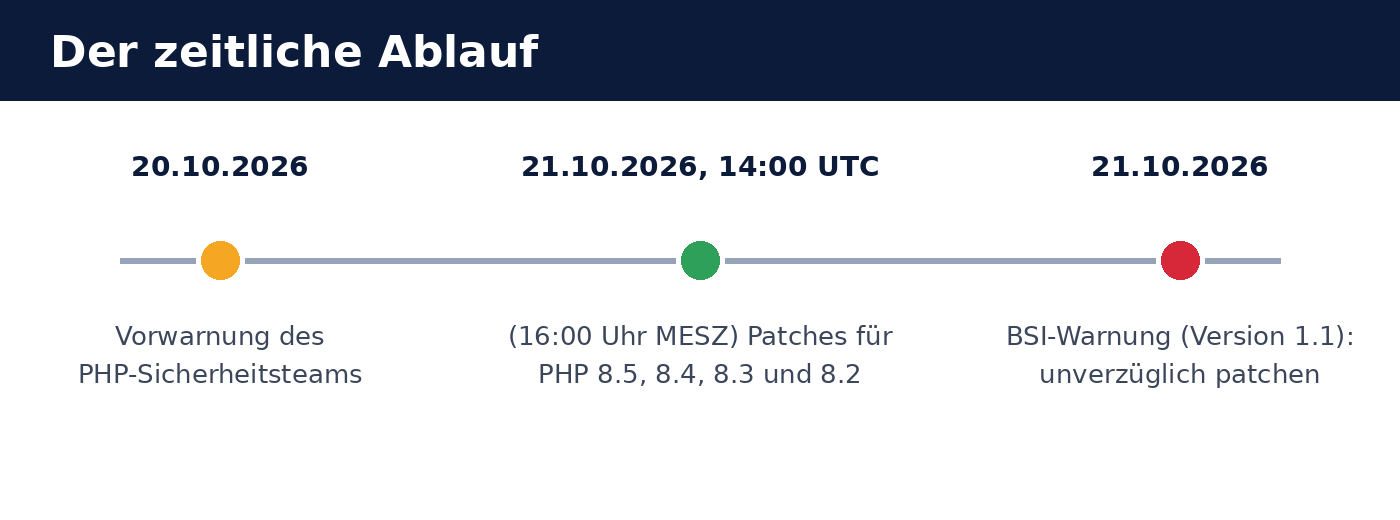
- 2026ko urriaren 20a: PHP segurtasun-taldearen aurretiazko abisua, hurrengo egunean segurtasun-eguneraketak argitaratuko zirela.
- 2026ko urriaren 21a, 14:00 UTC (16:00 CEST): PHP 8.5, 8.4, 8.3 eta 8.2-ren adabakiak argitaratzen dira.
- 2026ko urriaren 21a: BSI-k “mundu osoko web-aplikazioak mehatxatzen dituzten ahulezia kritikoez” ohartarazten du eta berehala adabakitzea gomendatzen du. BSI-ren arabera, hosting-hornitzaile handiek zerbitzariak prebentzioz lineatik kendu dituzte kasu batzuetan.
PHP-ko bi ahuleziak ikuspegi orokorrean
PHP nukleoan bi akats bereizi dira: CVE-2026-109618 eta CVE-2026-109619. PHP segurtasun-taldearen arabera, biek eragin dezakete erasotzaile batek zerbitzarian programa-kodea exekutatzea, saioa hasi gabe (unauthenticated Remote Code Execution). Ahuleziak CVSS v4.0: 9,2 (kritikoa) gisa baloratzen dira.
| Ezaugarria | Esanahia |
|---|---|
| Identifikatzaileak | CVE-2026-109618 eta CVE-2026-109619 |
| Balorazioa | CVSS v4.0: 9,2 — kritikoa |
| Ondorioa | Zerbitzarian kodea exekutatzea (Remote Code Execution), saio-hasierarik gabe |
| 1. arrazoia | Memoria hondatua, PHP-k prozesatzean memoriarik gehiago jasotzen ez duenean (Out-of-Memory) |
| 2. arrazoia | Egoera global zaharkitua, eskaeren artean memorian geratzen dena |
| Bereziki arriskuan | Apache mod_php-rekin |
BSI-ren iritziz, argitalpenaren unean ez zegoen eraso baieztaturik, baina ustiapen-saiakeren aurkako zantzu baieztatu gabeak bazeuden. Hain hedatutako software batean zulo kritikoak daudenean, esperientziaren arabera espero behar da erasotzaileek zuzenketak aztertu eta eraso automatizatuak prestatuko dituztela. Adabakitzeko denbora-tartea, beraz, laburra da.
Nori eragiten dio?
Printzipioz, PHP dabilen zerbitzari orok jasaten du eragina, PHP nola lotuta dagoen kontuan hartu gabe: PHP-FPM, Apache-ko mod_php, php-cgi, FrankenPHP edo LiteSpeed. PHP segurtasun-taldearen arabera, arriskua handiena Apache mod_php-rekin dago.
BSI-k esplizituki aipatzen ditu PHP gainean eraikitako eta, horregatik, eragina jasan dezaketen aplikazioak:
- Eduki-kudeaketa sistemak: WordPress, Drupal, TYPO3, Joomla
- Denda-sistemak: Magento
- Hodei- eta fitxategi-biltegiratzea: Nextcloud
- Suebaki-interfazeak: pfSense, OPNsense
Horretarako aplikazioa bera ez da akastuna izan behar. Zuloa PHP-n dago, horregatik WordPress, Nextcloud & Co.-ren eguneraketa bakarrik ez da aski. Zerbitzariko PHP bertsioa eguneratu behar da. pfSense eta OPNsense bezalako suebakietan, PHP bertsio zuzendua fabrikatzailearen firmware-eguneraketaren bidez heltzen da.
PHP bertsio hauek seguruak dira
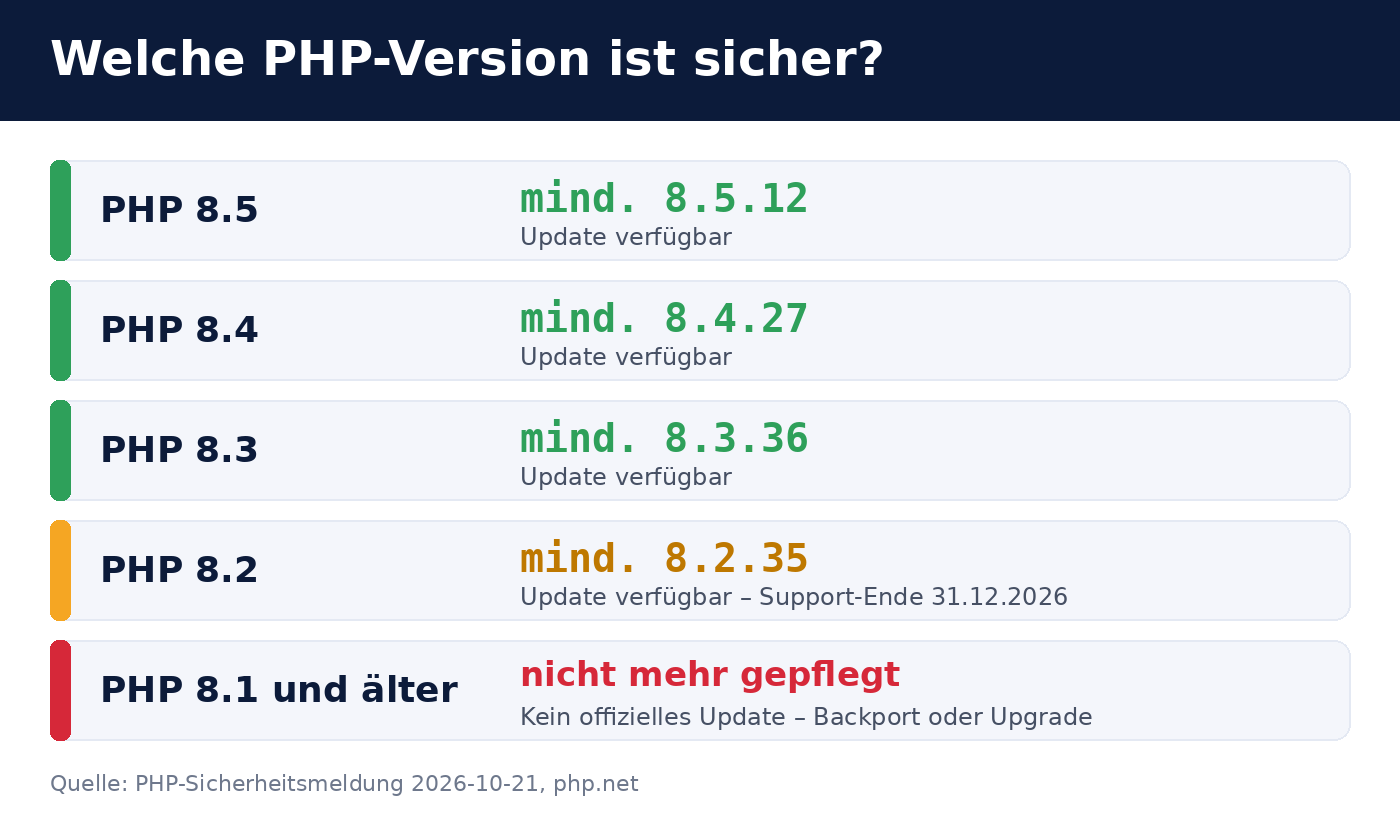
Ahuleziak ondoko bertsioetan konponduta daude. Horren azpiko guztia ahul gisa jotzen da.
| PHP adarra | Gutxienez beharrezkoa | Oharra |
|---|---|---|
| PHP 8.5 | 8.5.12 | uneko adarra |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Laguntza 2026ko abenduaren 31n amaitzen da |
| PHP 8.1 eta zaharragoak | eguneraketa ofizialik ez, ikus behean | |
Horrela egiaztatu eta eguneratu zure zerbitzaria
1. Instalatutako PHP bertsioa zehaztu
Zerbitzariaren komando-lerroan php -v-k komando-lerroko PHP-ren bertsioa erakusten du. Web-zerbitzariak beste PHP bertsio bat erabil dezake. Egiaztatu, beraz, PHP-FPM-ren edo Apache moduluaren bertsioa ere, adibidez php-fpm8.3 -v bidez edo phpinfo() erakusten duen orri baten bidez (gero berehala kendu orri hori).
2. Eguneraketa pakete-kudeaketaren bidez sartu
Debian, Ubuntu, RHEL eta ahaideetan, bertsio zuzendua pakete-kudeaketa arruntaren bidez heltzen da, adibidez apt update && apt upgrade edo dnf upgrade. Sury-PPA edo Remi-Repository bezalako kanpoko iturrietan, pakete berriak gehienetan denbora gutxian agertzen dira.
apt changelog php8.3-fpm edo rpm -q --changelog php | grep CVE-2026-1096 bidez).
3. PHP zerbitzua berrabiarazi
Pakete-eguneraketa bakarrik ez da aski: martxan dauden PHP prozesuek kode zaharra gordetzen dute memorian. Berrabiarazi PHP-FPM (systemctl restart php8.3-fpm) edo Apache (systemctl restart apache2), eta egiaztatu gero prozesuak eguneraketaren ondoren abiarazi diren.
4. Ostatatutako webguneak
Shared Hosting-ean, normalean hornitzaileak eguneratzen du. Bezero-menuan gehienetan webgune bakoitzeko PHP bertsioa ezar daiteke. Aukeratu bertan goian aipatutako bertsio seguruetako bat, edo galdetu hornitzaileari adabakien egoeraz. BSI-ren arabera, hornitzaile batzuek zerbitzariak prebentzioz saretik kendu dituzte. Zure orria une batez eskuragarri ez badago, hori izan daiteke arrazoia.
PHP 8.1 eta zaharragoak: eguneraketa ofizialik ez
PHP 8.1 eta zaharragoentzat ez dago jada segurtasun-eguneraketa ofizialik. Halako sistemen operadoreek bi aukera dituzte:
- Onartzen den bertsio batera aldatu (gomendatua). Zenbat eta zaharragoa bertsioa, orduan eta handiagoa da aplikazioaren eta luzapenen egokitze-lana, beraz aldaketa aldez aurretik probatu beharko litzateke.
- Zuzenketak atzera eraman. PHP segurtasun-taldeak zuzenketak GitHub-eko garapen-adarretan jarri ditu eskuragarri. PHP-a norberak konpilatzen duenak aldaketa horiek bertsio zaharragoetan har ditzake. Hori trantsizio-irtenbide bat da eta ezagutza espezializatua behar du.
PHP 8.2 ere 2026ko abenduaren 31 arte baino ez da onartzen. Planifikatu, beraz, PHP 8.4 edo 8.5-era igarotzea orain, eta ez atzeratu urte-aldaketara.
Trantsizio-neurriak eta “Zerbitzaria lineatik kendu?” galdera
PHP segurtasun-taldeak, iragarpenarekin batera, behin-behineko babes-neurriak ere deskribatu ditu. Horiek arriskua murrizten dute, baina zuloak ez dituzte erabat ixten. Ez dute eguneraketa ordezkatzen eta eguneraketa arteko denbora zubitzeko soilik daude pentsatuta.
Zerbitzari bat eguneraketa arte lineatik kendu behar den ala ez bere garrantziaren eta eskuragarritasunaren araberakoa da. BSI-k azaltzen du hornitzaile handiek urrats hori eman dutela. Erregela praktiko gisa:
- Publikoki eskuragarri dagoen zerbitzaria, eguneraketa orain posible: berehala adabaki, ez da itzaltzeko beharrik.
- Publikoki eskuragarri dagoen zerbitzaria, eguneraketa epe laburrean ezinezkoa: sarbidea mugatu (adibidez suebakiaren bidez helbide ezagunentzat soilik) edo zerbitzua behin-behinean itzali, bereziki
mod_php-rekin. - Barnetik soilik eskuragarri dagoen zerbitzaria: epe laburrean adabaki, presa txikiagoa da.
Maiz egiten diren galderak
WordPress, Joomla edo Nextcloud eguneratu behar dut?
Ez, ahultasun honengatik behintzat ez. Ahultasuna PHPn dago, ez aplikazioan. Eguneratu zerbitzariko PHP bertsioa. Hala ere, aplikazioa eguneratzea komeni da, besterik gabe.
Nola jakin dezaket norbaitek ahultasuna ustiatu duen jada?
Ziur esatea zaila da. Susmagarriak dira web-direktorioko PHP fitxategi ezezagunak, web-zerbitzariaren erabiltzailearen pean exekutatzen diren prozesu ezohikoak, erabiltzaile-kontu edo cron lan berriak eta irteerako datu-trafiko ezohikoa. Susmo zehatza badago, sistema forentsikoki aztertu beharko litzateke eta, zalantza izanez gero, berriro konfiguratu.
Web Application Firewall bat nahikoa da?
Suebaki batek eraso-eredu ezagunak gelditu ditzake, baina ez da ordezkoa eguneratzearentzat. Babes-geruza anitzen elkarlanari buruz gehiago irakur dezakezu gure artikuluan: Odoo 19 babestu: suebakia, 2FA & Web RBL. Printzipioak web-aplikazio guztietarako balio dute.
Odoo ukituta dago?
Ez. Odoo Pythonen idatzita dago eta ez du PHPrik erabiltzen. Zerbitzari berean exekutatzen diren PHP aplikazioak soilik egongo lirateke ukituta.
Non aurki ditzaket informazio ofizialak?
PHP segurtasun-taldearen oharra hemen aurkituko duzu: php.net-eko albisteen artxiboa (2026ko urriaren 20ko sarrera), bertsioak hemen: php.net/downloads. BSIren abisuaren zenbakia 2026-297981-1032 da eta hemen bsi.bund.de argitaratu da.
Biricon IT Services-en laguntza
Zure zerbitzarian zer PHP bertsio dabilen ziur ez bazaude edo adabakiak jartzeko laguntza behar baduzu, pozik lagunduko dizugu: PHP sistema guztien inbentarioa egiten, eguneratzeak instalatzen, onartzen den PHP bertsio batera pasatzen eta konprometitu izanaren azterketa egiten. IT zerbitzu-hornitzaile gisa, enpresa txiki eta ertainen zerbitzariak, suebakiak eta web-aplikazioak zaintzen ditugu.
Jarri gurekin harremanetan orain
Egoera: 2026ko urriaren 21ekoa. Egoera epe laburrean alda daiteke; erabakigarriak PHP segurtasun-taldearen eta BSIren argitalpenak dira.