21. oktober 2026 | PHP | IT-sikkerhed
Den 21. oktober 2026 har PHP-sikkerhedsteamet udgivet opdateringer til alle stadig understøttede PHP-versioner. De lukker to kritiske sårbarheder, som er blevet kendt som PHP2Shell. BSI har udsendt en advarsel herom og kræver, at berørte systemer patches uden ophold. Den, der driver en webserver med PHP, bør handle allerede i dag. Det gælder også alle, der »bare« driver en WordPress, Nextcloud eller Joomla, for disse applikationer kører på PHP.
Dette indlæg opsummerer, hvad der er sket, hvilke PHP-versioner der er berørt, hvilken version du har brug for nu, og hvordan du på få minutter kontrollerer, om din server er sikret.
Indhold i dette indlæg
- Hvad er der sket? Tidsforløbet
- De to PHP-sårbarheder i overblik
- Hvem er berørt?
- Disse PHP-versioner er sikre
- Sådan kontrollerer og opdaterer du din server
- PHP 8.1 og ældre: ingen officiel opdatering
- Overgangsforanstaltninger og spørgsmålet »Tage serveren offline?«
- Ofte stillede spørgsmål
- Støtte fra Biricon IT Services
Hvad er der sket? Tidsforløbet
PHP-sikkerhedsteamet har forudgående varslet udgivelsen af rettelserne, så hostingudbydere og administratorer havde tid til at forberede sig. Selve udgivelsen fandt sted den 21. oktober 2026. BSI udsendte allerede samme dag sin advarsel (version 1.1).
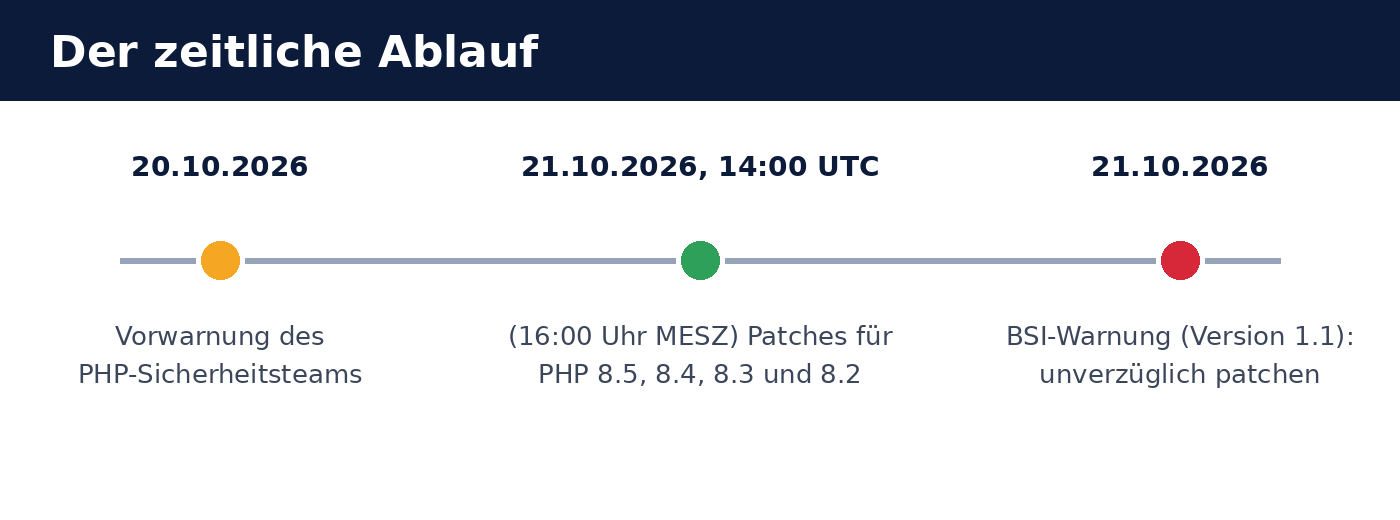
- 20. oktober 2026: Forvarsel fra PHP-sikkerhedsteamet om, at der dagen efter udkommer sikkerhedsopdateringer.
- 21. oktober 2026, 14:00 UTC (16:00 CEST): Patchene til PHP 8.5, 8.4, 8.3 og 8.2 udgives.
- 21. oktober 2026: BSI advarer mod de »kritiske sårbarheder, der truer webapplikationer verden over«, og anbefaler at patche uden ophold. Ifølge BSI har store hostingudbydere delvist taget servere offline som en forholdsregel.
De to PHP-sårbarheder i overblik
Der er tale om to adskilte fejl i PHP-kernen: CVE-2026-109618 og CVE-2026-109619. Begge kan ifølge PHP-sikkerhedsteamets oplysninger medføre, at en angriber kan udføre programkode på serveren uden at logge ind (unauthenticated Remote Code Execution). Sårbarhederne vurderes til CVSS v4.0: 9,2 (kritisk).
| Kendetegn | Betydning |
|---|---|
| Identifikatorer | CVE-2026-109618 og CVE-2026-109619 |
| Vurdering | CVSS v4.0: 9,2 — kritisk |
| Virkning | Udførelse af kode på serveren (Remote Code Execution), uden login |
| Årsag 1 | Beskadiget hukommelse, når PHP under behandlingen ikke længere får arbejdshukommelse (Out-of-Memory) |
| Årsag 2 | Forældet global tilstand, der bliver stående i hukommelsen mellem forespørgsler |
| Særligt udsat | Apache med mod_php |
Efter BSI's vurdering var der på udgivelsestidspunktet ingen bekræftede angreb, men der var ubekræftede tegn på forsøg på udnyttelse. Ved kritiske sårbarheder i en så udbredt software må man erfaringsmæssigt regne med, at angribere analyserer rettelserne og forbereder automatiserede angreb. Tidsvinduet til at patche er derfor kort.
Hvem er berørt?
Berørt er grundlæggende enhver server, hvor PHP kører, uanset hvordan PHP er tilsluttet: PHP-FPM, mod_php i Apache, php-cgi, FrankenPHP eller LiteSpeed. Risikoen er ifølge PHP-sikkerhedsteamet højest ved Apache med mod_php.
BSI nævner udtrykkeligt applikationer, der bygger på PHP og derfor kan være medberørt:
- Content management-systemer: WordPress, Drupal, TYPO3, Joomla
- Shopsystemer: Magento
- Sky- og fillagring: Nextcloud
- Firewall-brugerflader: pfSense, OPNsense
Selve applikationen behøver dertil ikke at være fejlbehæftet. Sårbarheden ligger i PHP, derfor hjælper en opdatering af WordPress, Nextcloud & co. alene ikke. PHP-versionen på serveren skal opdateres. Ved firewalls som pfSense og OPNsense kommer den rettede PHP-version via producentens respektive firmwareopdatering.
Disse PHP-versioner er sikre
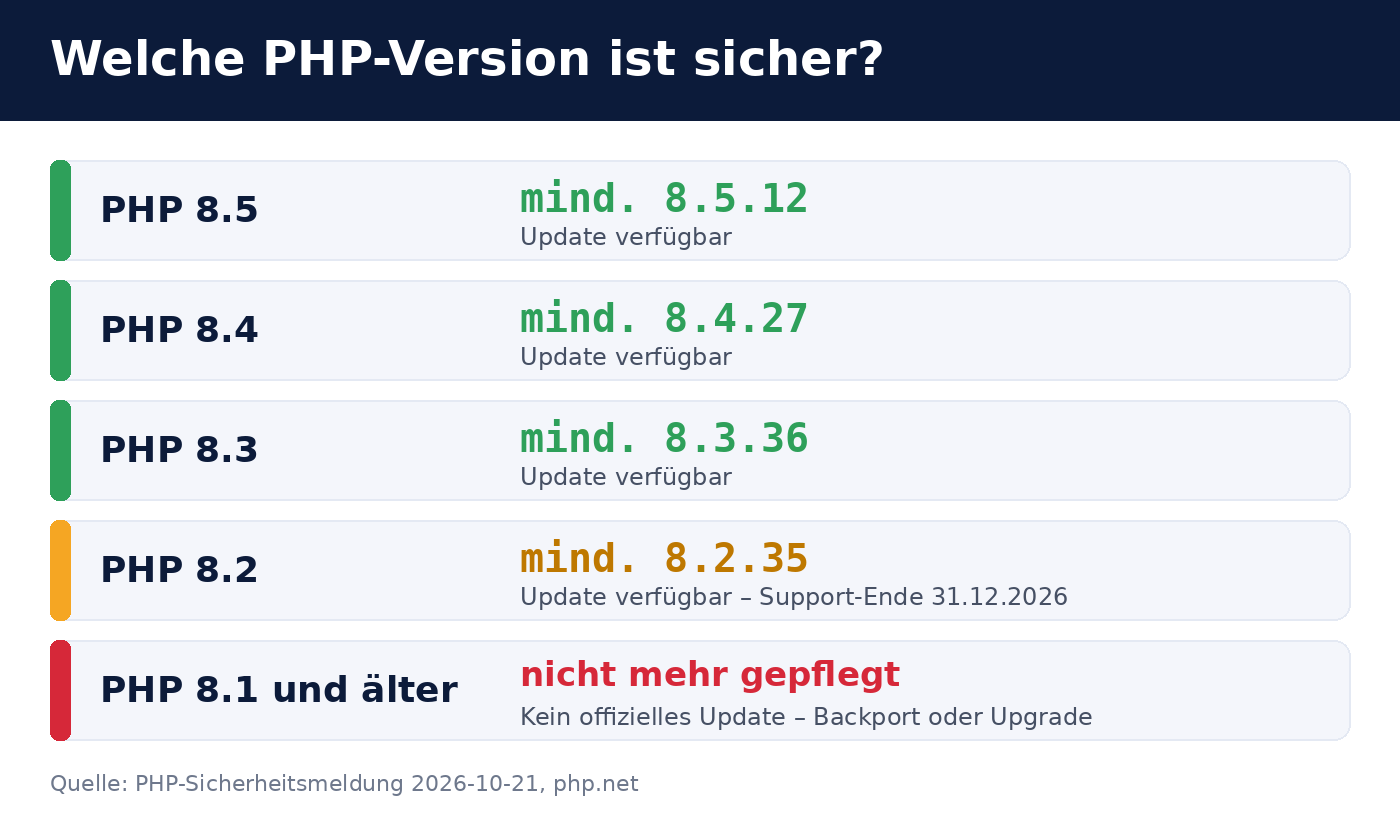
Sårbarhederne er rettet i følgende versioner. Alt derunder anses for sårbart.
| PHP-gren | Mindst påkrævet | Bemærkning |
|---|---|---|
| PHP 8.5 | 8.5.12 | aktuel gren |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Support ophører den 31. december 2026 |
| PHP 8.1 og ældre | ingen officiel opdatering, se nederst | |
Sådan kontrollerer og opdaterer du din server
1. Find den installerede PHP-version
På serverens kommandolinje viser php -v versionen af kommandolinje-PHP. Webserveren kan bruge en anden PHP-version. Kontrollér derfor også versionen af PHP-FPM hhv. Apache-modulet, for eksempel med php-fpm8.3 -v eller via en side, der udskriver phpinfo() (fjern den derefter straks igen).
2. Indspil opdateringen via pakkehåndteringen
Ved Debian, Ubuntu, RHEL og beslægtede kommer den rettede version via den normale pakkehåndtering, for eksempel apt update && apt upgrade eller dnf upgrade. Ved eksterne kilder som Sury-PPA eller Remi-repository dukker de nye pakker som regel hurtigt op.
apt changelog php8.3-fpm eller rpm -q --changelog php | grep CVE-2026-1096).
3. Genstart PHP-tjenesten
En pakkeopdatering alene er ikke nok: kørende PHP-processer beholder den gamle kode i hukommelsen. Genstart PHP-FPM (systemctl restart php8.3-fpm) hhv. Apache (systemctl restart apache2), og kontrollér bagefter, om processerne er startet efter opdateringen.
4. Hostede websider
Ved shared hosting opdaterer udbyderen som regel. I kundemenuen kan PHP-versionen som regel indstilles pr. webside. Vælg dér en af de ovennævnte sikre versioner, eller spørg udbyderen om status for patchene. Ifølge BSI har enkelte udbydere taget servere af nettet som en forholdsregel. Hvis din side kortvarigt ikke kan nås, kan det være årsagen.
PHP 8.1 og ældre: ingen officiel opdatering
For PHP 8.1 og ældre findes der ikke længere officielle sikkerhedsopdateringer. Operatører af sådanne systemer har to muligheder:
- Skift til en understøttet version (anbefalet). Jo ældre versionen er, desto større er tilpasningsarbejdet for applikation og udvidelser, derfor bør et skifte afprøves på forhånd.
- Backport rettelserne. PHP-sikkerhedsteamet har stillet rettelserne til rådighed i udviklingsgrene på GitHub. Den, der selv kompilerer PHP, kan overføre disse ændringer til ældre versioner. Det er en overgangsløsning og kræver faglig viden.
Også PHP 8.2 er kun understøttet til og med 31. december 2026. Planlæg derfor omstigningen til PHP 8.4 eller 8.5 nu, og udskyd den ikke til årsskiftet.
Overgangsforanstaltninger og spørgsmålet »Tage serveren offline?«
PHP-sikkerhedsteamet har med meddelelsen også beskrevet midlertidige beskyttelsesforanstaltninger. Disse mindsker risikoen, men lukker ikke sårbarhederne fuldstændigt. De erstatter ikke opdateringen og er kun tænkt som en overbrygning af tiden frem til opdateringen.
Om en server frem til opdateringen bør tages af nettet, afhænger af dens betydning og tilgængelighed. BSI anfører, at store udbydere har taget dette skridt. Som tommelfingerregel gælder:
- Offentligt tilgængelig server, opdatering mulig nu: patch straks, ingen nedlukning nødvendig.
- Offentligt tilgængelig server, opdatering ikke mulig på kort sigt: begræns adgangen (for eksempel via firewall kun for kendte adresser) eller luk tjenesten midlertidigt ned, især ved
mod_php. - Kun internt tilgængelig server: patch inden for kort tid, hastegraden er mindre.
Ofte stillede spørgsmål
Skal jeg opdatere WordPress, Joomla eller Nextcloud?
Ikke på grund af denne sårbarhed. Den ligger i PHP, ikke i selve applikationen. Opdater PHP-versionen på serveren. En opdatering af applikationen er dog stadig en god idé uafhængigt af dette.
Hvordan kan jeg se, om nogen allerede har udnyttet sårbarheden?
Det er svært at give et sikkert svar. Mistænkelige tegn er ukendte PHP-filer i webmappen, usædvanlige processer under webserverens bruger, nye brugerkonti eller cronjobs samt usædvanlig udgående datatrafik. Ved en konkret mistanke bør systemet undersøges forensisk og i tvivlstilfælde sættes op på ny.
Er en Web Application Firewall nok?
En firewall kan opfange kendte angrebsmønstre, men er ingen erstatning for opdateringen. Du kan læse mere om samspillet mellem flere beskyttelseslag i vores indlæg Sikring af Odoo 19: firewall, 2FA & Web RBL. Principperne gælder for enhver webapplikation.
Er Odoo berørt?
Nej. Odoo er skrevet i Python og kører ikke på PHP. Kun PHP-applikationer, der kører på samme server, ville være berørt.
Hvor finder jeg de officielle oplysninger?
PHP-sikkerhedsteamets meddelelse finder du i nyhedsarkiverne på php.net (opslag af 20. oktober 2026), versionerne under php.net/downloads. BSI's advarsel har nummeret 2026-297981-1032 og er offentliggjort på bsi.bund.de .
Støtte fra Biricon IT Services
Hvis du er usikker på, hvilken PHP-version der kører på din server, eller har brug for hjælp til patching, hjælper vi dig gerne: med kortlægning af alle PHP-systemer, med indspilning af opdateringer, med overgang til en understøttet PHP-version og med kontrol for kompromittering. Som IT-leverandør passer vi servere, firewalls og webapplikationer for små og mellemstore virksomheder.
Status: 21. oktober 2026. Situationen kan ændre sig med kort varsel; det er PHP-sikkerhedsteamets og BSI's offentliggørelser, der er afgørende.