21 Ekim 2026 | PHP | BT güvenliği
21 Ekim 2026'da PHP güvenlik ekibi, hâlâ desteklenen tüm PHP sürümleri için güncellemeler yayımladı. Bunlar, PHP2Shell olarak bilinen iki kritik güvenlik açığını kapatıyor. BSI bu konuda bir uyarı yayımladı ve etkilenen sistemlerin gecikmeksizin yamalanmasını talep ediyor. PHP ile bir web sunucusu işleten herkes bugün harekete geçmeli. Bu, “yalnızca” bir WordPress, Nextcloud veya Joomla işletenler için de geçerlidir, çünkü bu uygulamalar PHP üzerinde çalışır.
Bu yazı, ne olduğunu, hangi PHP sürümlerinin etkilendiğini, şimdi hangi sürüme ihtiyacınız olduğunu ve sunucunuzun güvenceye alınıp alınmadığını birkaç dakikada nasıl denetleyeceğinizi özetliyor.
Bu yazının içeriği
- Ne oldu? Zaman akışı
- İki PHP güvenlik açığına genel bakış
- Kimler etkileniyor?
- Bu PHP sürümleri güvenlidir
- Sunucunuzu böyle denetler ve güncellersiniz
- PHP 8.1 ve daha eskisi: Resmî güncelleme yok
- Geçici önlemler ve “Sunucuyu çevrimdışı mı almalı?” sorusu
- Sık sorulan sorular
- Biricon IT Services'ten destek
Ne oldu? Zaman akışı
PHP güvenlik ekibi, barındırıcıların ve yöneticilerin hazırlanmak için zamanı olsun diye düzeltmelerin yayımını önceden duyurdu. Yayımın kendisi 21 Ekim 2026'da gerçekleşti. BSI aynı gün uyarısını (Sürüm 1.1) yayımladı.
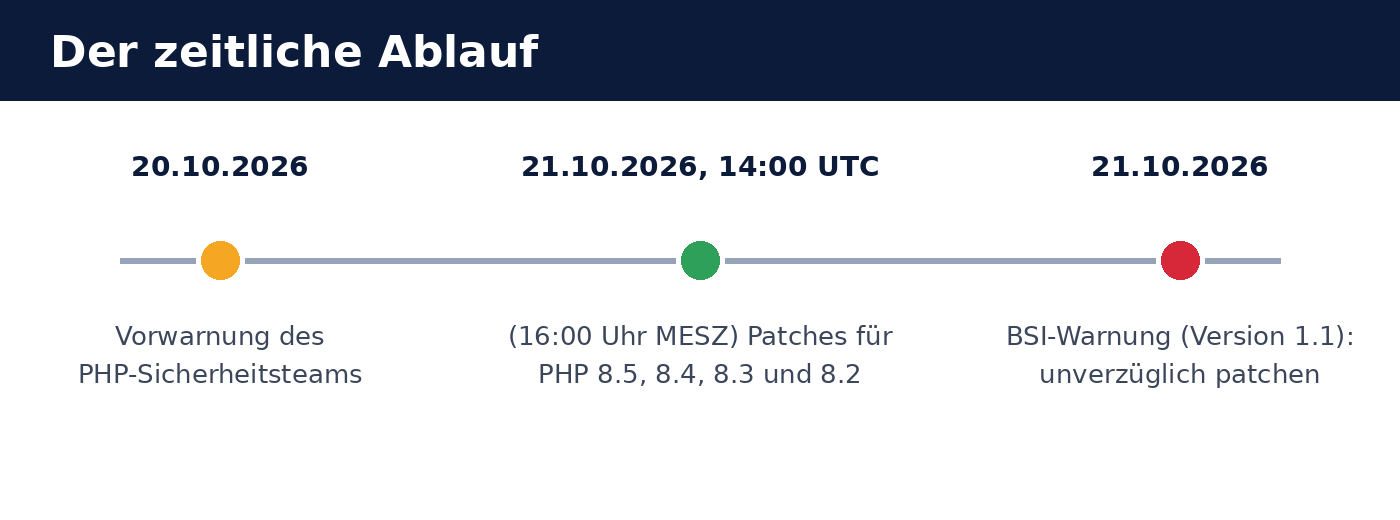
- 20 Ekim 2026: PHP güvenlik ekibinin, ertesi gün güvenlik güncellemelerinin çıkacağına dair ön uyarısı.
- 21 Ekim 2026, 14:00 UTC (16:00 CEST): PHP 8.5, 8.4, 8.3 ve 8.2 için yamalar yayımlanıyor.
- 21 Ekim 2026: BSI, “dünya çapında web uygulamalarını tehdit eden kritik güvenlik açıkları” konusunda uyarıyor ve gecikmeksizin yamalamayı öneriyor. BSI'nin bildirdiğine göre büyük barındırma sağlayıcıları bazı sunucuları önlem olarak çevrimdışı aldı.
İki PHP güvenlik açığına genel bakış
PHP çekirdeğinde iki ayrı hata söz konusu: CVE-2026-109618 ve CVE-2026-109619. PHP güvenlik ekibinin bildirdiğine göre ikisi de bir saldırganın oturum açmadan sunucuda program kodu çalıştırabilmesine yol açabilir (unauthenticated Remote Code Execution). Güvenlik açıkları CVSS v4.0: 9,2 (kritik) ile derecelendirilmiştir.
| Özellik | Anlamı |
|---|---|
| Tanımlayıcılar | CVE-2026-109618 ve CVE-2026-109619 |
| Derecelendirme | CVSS v4.0: 9,2 — kritik |
| Etki | Sunucuda oturum açmadan kod çalıştırma (Remote Code Execution) |
| Neden 1 | PHP, işleme sırasında artık bellek alamadığında bozulan bellek (Out-of-Memory) |
| Neden 2 | İstekler arasında bellekte kalan eskimiş genel durum |
| Özellikle risk altında | mod_php ile Apache |
BSI'nin değerlendirmesine göre yayım anında doğrulanmış saldırı yoktu, ancak istismar girişimlerine dair doğrulanmamış işaretler vardı. Bu kadar yaygın bir yazılımdaki kritik açıklarda, deneyimlere göre saldırganların düzeltmeleri analiz edip otomatik saldırılar hazırlaması beklenmelidir. Yamalama için zaman penceresi bu nedenle kısadır.
Kimler etkileniyor?
Esas olarak PHP'nin çalıştığı her sunucu, PHP'nin nasıl bağlandığından bağımsız olarak etkilenir: PHP-FPM, Apache'de mod_php, php-cgi, FrankenPHP veya LiteSpeed. PHP güvenlik ekibine göre risk en yüksek olarak mod_php ile Apache'de görülür.
BSI, PHP üzerine kurulu olduğu için birlikte etkilenebilecek uygulamaları açıkça belirtiyor:
- İçerik yönetim sistemleri: WordPress, Drupal, TYPO3, Joomla
- Mağaza sistemleri: Magento
- Bulut ve dosya depolama: Nextcloud
- Güvenlik duvarı arayüzleri: pfSense, OPNsense
Bunun için uygulamanın kendisinin hatalı olması gerekmez. Açık PHP'dedir, bu nedenle yalnızca WordPress, Nextcloud & Co. güncellemesi yardımcı olmaz. Sunucudaki PHP sürümü güncellenmelidir. pfSense ve OPNsense gibi güvenlik duvarlarında düzeltilmiş PHP sürümü, üreticinin ilgili ürün yazılımı güncellemesiyle gelir.
Bu PHP sürümleri güvenlidir
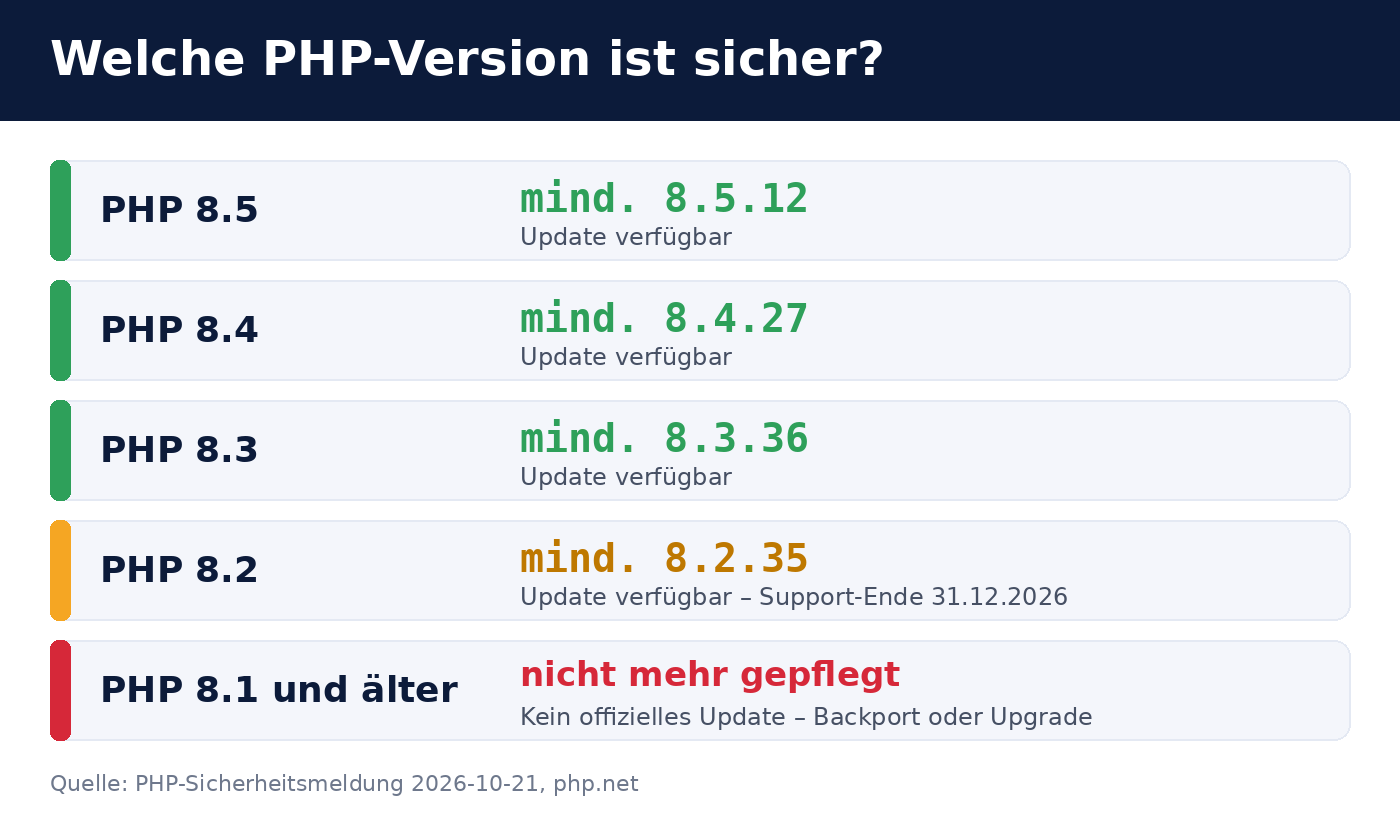
Güvenlik açıkları aşağıdaki sürümlerde giderilmiştir. Bunların altındaki her şey savunmasız sayılır.
| PHP dalı | En az gerekli | Not |
|---|---|---|
| PHP 8.5 | 8.5.12 | güncel dal |
| PHP 8.4 | 8.4.27 | |
| PHP 8.3 | 8.3.36 | |
| PHP 8.2 | 8.2.35 | Destek 31 Aralık 2026'da sona eriyor |
| PHP 8.1 ve daha eskisi | resmî güncelleme yok, bkz. altta | |
Sunucunuzu böyle denetler ve güncellersiniz
1. Kurulu PHP sürümünü belirleyin
Sunucunun komut satırında php -v, komut satırı PHP'sinin sürümünü gösterir. Web sunucusu farklı bir PHP sürümü kullanıyor olabilir. Bu nedenle PHP-FPM'nin veya Apache modülünün sürümünü de denetleyin, örneğin php-fpm8.3 -v ile veya phpinfo() çıktısı veren bir sayfa üzerinden (bunu ardından hemen yeniden kaldırın).
2. Güncellemeyi paket yönetimi üzerinden yükleyin
Debian, Ubuntu, RHEL ve türevlerinde düzeltilmiş sürüm normal paket yönetimi üzerinden gelir, örneğin apt update && apt upgrade veya dnf upgrade. Sury PPA veya Remi deposu gibi üçüncü taraf kaynaklarda yeni paketler çoğunlukla kısa sürede çıkar.
apt changelog php8.3-fpm ile veya rpm -q --changelog php | grep CVE-2026-1096 ile).
3. PHP hizmetini yeniden başlatın
Tek başına bir paket güncellemesi yetmez: çalışan PHP işlemleri eski kodu bellekte tutar. PHP-FPM'yi (systemctl restart php8.3-fpm) veya Apache'yi (systemctl restart apache2) yeniden başlatın ve ardından işlemlerin güncellemeden sonra başlatılıp başlatılmadığını denetleyin.
4. Barındırılan web siteleri
Paylaşımlı barındırmada güncellemeyi genellikle sağlayıcı yapar. Müşteri menüsünde çoğunlukla PHP sürümü web sitesi başına ayarlanabilir. Orada yukarıda belirtilen güvenli sürümlerden birini seçin veya sağlayıcıya yamaların durumunu sorun. BSI'nin bildirdiğine göre bazı sağlayıcılar sunucuları önlem olarak ağdan çıkardı. Siteniz kısa süreliğine erişilemiyorsa bunun nedeni bu olabilir.
PHP 8.1 ve daha eskisi: Resmî güncelleme yok
PHP 8.1 ve daha eskisi için artık resmî güvenlik güncellemesi yoktur. Bu tür sistemlerin işleticilerinin iki seçeneği vardır:
- Desteklenen bir sürüme geçin (önerilir). Sürüm ne kadar eskiyse uygulama ve eklentiler için uyarlama çabası o kadar büyüktür, bu nedenle geçiş önceden test edilmelidir.
- Düzeltmeleri geri taşıyın. PHP güvenlik ekibi düzeltmeleri GitHub'daki geliştirme dallarında sağladı. PHP'yi kendisi derleyen, bu değişiklikleri eski sürümlere aktarabilir. Bu geçici bir çözümdür ve uzmanlık bilgisi gerektirir.
PHP 8.2 de yalnızca 31 Aralık 2026'ya kadar desteklenmektedir. PHP 8.4 veya 8.5'e geçişi bu nedenle şimdiden planlayın ve yılbaşına ertelemeyin.
Geçici önlemler ve “Sunucuyu çevrimdışı mı almalı?” sorusu
PHP güvenlik ekibi duyuruyla birlikte geçici koruma önlemlerini de açıkladı. Bunlar riski azaltır, ancak açıkları tamamen kapatmaz. Güncellemenin yerini tutmaz ve yalnızca güncellemeye kadar olan süreyi köprülemek için tasarlanmıştır.
Bir sunucunun güncellemeye kadar ağdan çıkarılması gerekip gerekmediği, önemine ve erişilebilirliğine bağlıdır. BSI, büyük sağlayıcıların bu adımı attığını belirtiyor. Temel kural şudur:
- Herkese açık erişilebilen sunucu, güncelleme şimdi mümkün: hemen yamalayın, kapatmaya gerek yok.
- Herkese açık erişilebilen sunucu, güncelleme kısa vadede mümkün değil: Erişimi kısıtlayın (örneğin güvenlik duvarı ile yalnızca bilinen adreslere) veya hizmeti geçici olarak kapatın, özellikle
mod_phpdurumunda. - Yalnızca dahili olarak erişilebilen sunucu: kısa sürede yamalayın, aciliyet daha düşüktür.
Sık sorulan sorular
WordPress, Joomla veya Nextcloud’u güncellemem gerekiyor mu?
Bu açık nedeniyle gerekmiyor. Açık uygulamada değil, PHP’de bulunuyor. Sunucudaki PHP sürümünü güncelleyin. Uygulamanın güncellenmesi bundan bağımsız olarak yine de yerinde olur.
Açığın daha önce kötüye kullanılıp kullanılmadığını nasıl anlarım?
Kesin bir tespit yapmak zordur. Web dizininde bilinmeyen PHP dosyaları, web sunucusu kullanıcısı altında çalışan olağandışı süreçler, yeni kullanıcı hesapları veya cron işleri ile olağandışı giden veri trafiği dikkat çekicidir. Somut bir şüphe varsa sistem adli bilişim yöntemleriyle incelenmeli ve şüphe durumunda yeniden kurulmalıdır.
Bir Web Application Firewall yeterli mi?
Bir güvenlik duvarı bilinen saldırı kalıplarını engelleyebilir, ancak güncellemenin yerine geçmez. Birden fazla koruma katmanının birlikte nasıl çalıştığını şu yazımızda okuyabilirsiniz: Odoo 19’u güvenceye alma: Güvenlik duvarı, 2FA & Web RBL. Bu ilkeler her web uygulaması için geçerlidir.
Odoo etkileniyor mu?
Hayır. Odoo Python ile yazılmıştır ve PHP üzerinde çalışmaz. Yalnızca aynı sunucuda çalışan PHP uygulamaları etkilenebilir.
Resmî bilgileri nerede bulabilirim?
PHP güvenlik ekibinin duyurusunu şurada bulabilirsiniz: php.net üzerindeki haber arşivleri (20 Ekim 2026 tarihli kayıt), sürümleri ise şurada: php.net/downloads. BSI uyarısının numarası 2026-297981-1032’dir ve şu adreste yayımlanmıştır: bsi.bund.de .
Biricon IT Services'ten destek
Sunucunuzda hangi PHP sürümünün çalıştığından emin değilseniz veya yama uygulamada yardıma ihtiyaç duyuyorsanız, size memnuniyetle destek oluruz: tüm PHP sistemlerinin envanterinin çıkarılması, güncellemelerin uygulanması, desteklenen bir PHP sürümüne geçiş ve ele geçirilme kontrolü konularında. Bir BT hizmet sağlayıcısı olarak küçük ve orta ölçekli işletmelerin sunucularına, güvenlik duvarlarına ve web uygulamalarına bakıyoruz.
Durum: 21 Ekim 2026. Durum kısa sürede değişebilir; belirleyici olan PHP güvenlik ekibinin ve BSI’nin yayınlarıdır.